Kampanye rekayasa sosial ClickFix yang baru menargetkan sektor perhotelan di Eropa, menggunakan layar Windows Blue Screen of Death (BSOD) palsu untuk mengelabui pengguna agar mengkompilasi dan mengeksekusi malware secara manual di sistem mereka.

BSOD adalah layar kerusakan Windows yang ditampilkan ketika sistem operasi mengalami kesalahan fatal yang tidak dapat dipulihkan yang menyebabkannya terhenti.
Dalam kampanye baru yang pertama kali ditemukan pada bulan Desember dan dilacak oleh para peneliti di Securonix sebagai “PHALT#BLYX”, email phishing yang menyamar sebagai Booking.com menyebabkan serangan rekayasa sosial ClickFix yang menyebarkan malware.
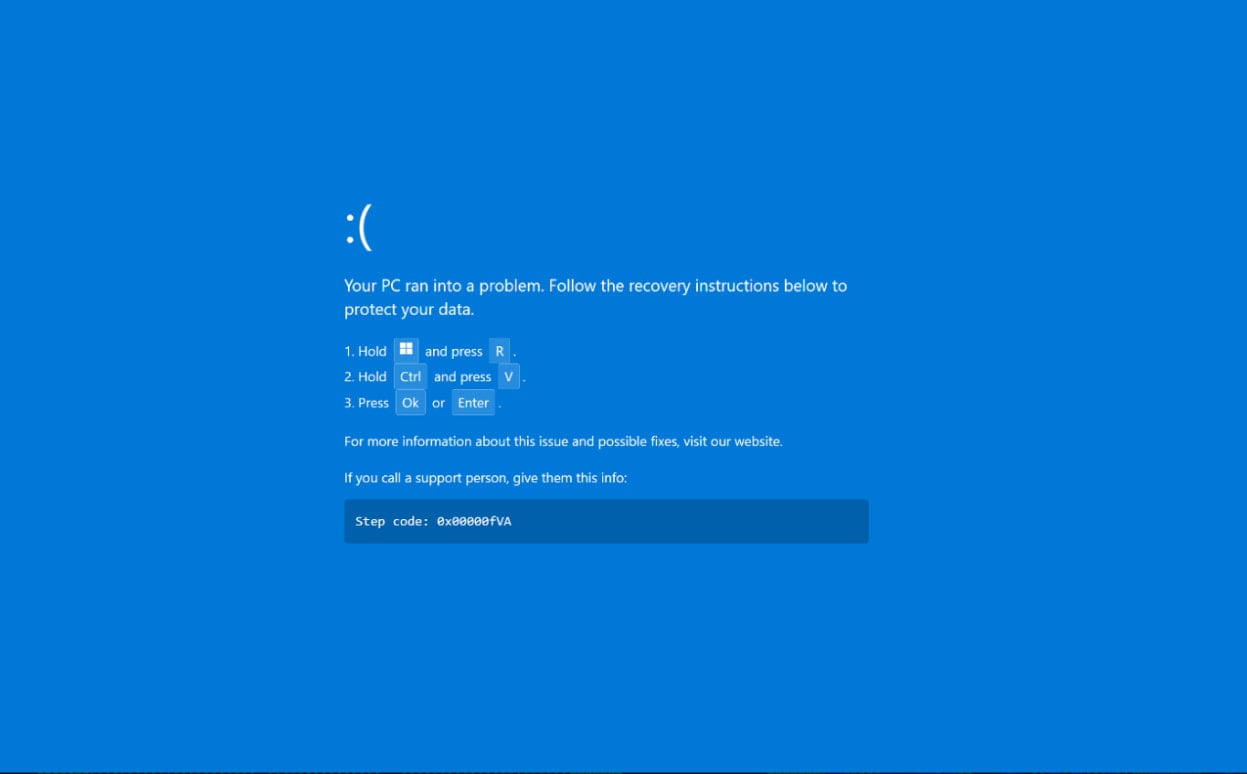
Serangan ClickFix yang menyamar sebagai BSOD mogok
Serangan rekayasa sosial ClickFix adalah halaman web yang dirancang untuk menampilkan kesalahan atau masalah dan kemudian menawarkan “perbaikan” untuk mengatasinya. Kesalahan ini bisa berupa pesan kesalahan palsu, peringatan keamanan, tantangan CAPTCHA, atau pemberitahuan pembaruan yang memerintahkan pengunjung untuk menjalankan perintah di komputer mereka untuk memperbaiki masalah tersebut.
Korban akhirnya menginfeksi mesin mereka sendiri dengan menjalankan perintah PowerShell atau shell berbahaya yang diberikan dalam instruksi penyerang.
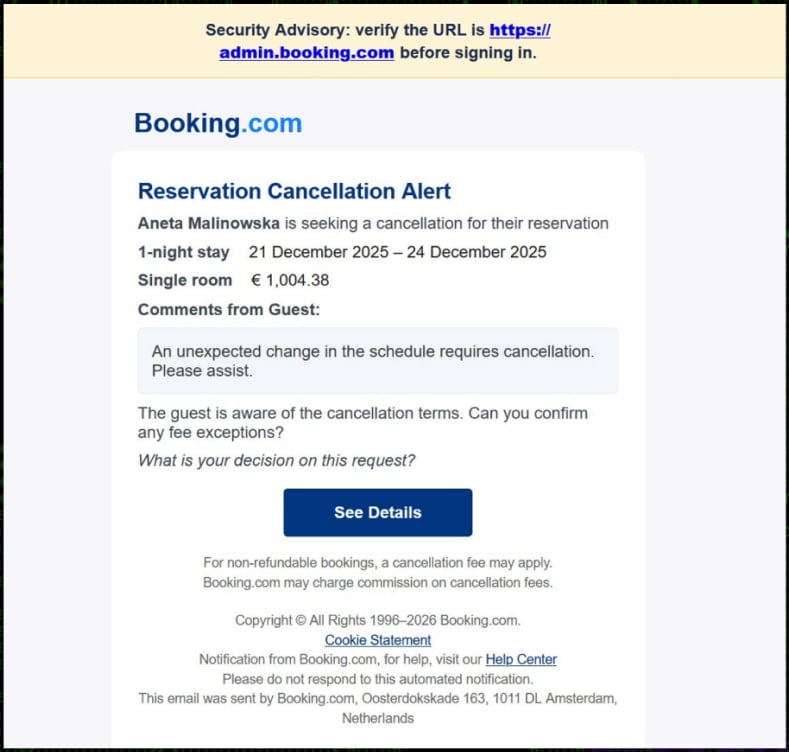
Dalam kampanye ClickFix baru ini, penyerang mengirimkan email phishing yang menyamar sebagai tamu hotel yang membatalkan reservasi Booking.com mereka, biasanya dikirim ke perusahaan perhotelan. Jumlah pengembalian dana yang diklaim cukup besar untuk menciptakan rasa urgensi bagi penerima email.
Sumber: Securonix
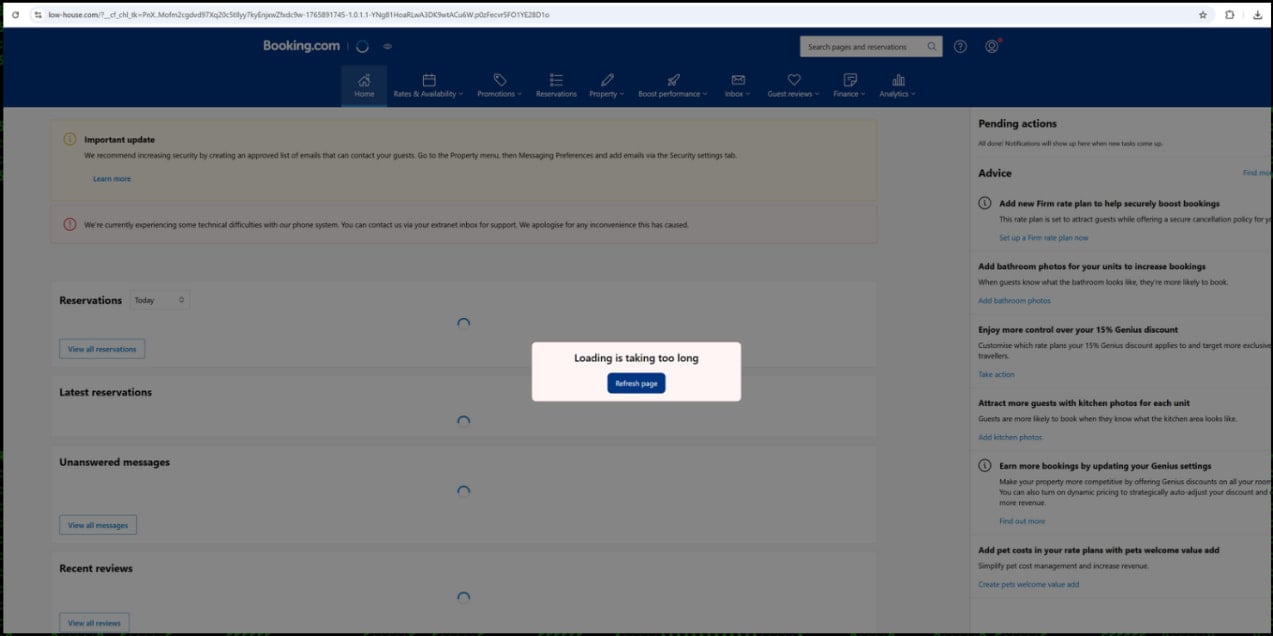
Mengklik link di email akan membawa korban ke situs web Booking.com palsu yang dihosting di ‘low-house[.]com,’ yang dicirikan oleh Securonix sebagai “klon dengan fidelitas tinggi” dari situs Booking.com yang sebenarnya.
“Halaman tersebut menggunakan branding resmi Booking.com, termasuk palet warna, logo, dan gaya font yang benar. Bagi mata yang tidak terlatih, halaman ini tidak dapat dibedakan dari situs aslinya,” lapor Securonix.
Situs ini menghosting JavaScript berbahaya yang menampilkan kesalahan palsu “Pemuatan memakan waktu terlalu lama” kepada target, sehingga mendorong mereka untuk mengklik tombol untuk menyegarkan halaman.
Sumber: Securonix
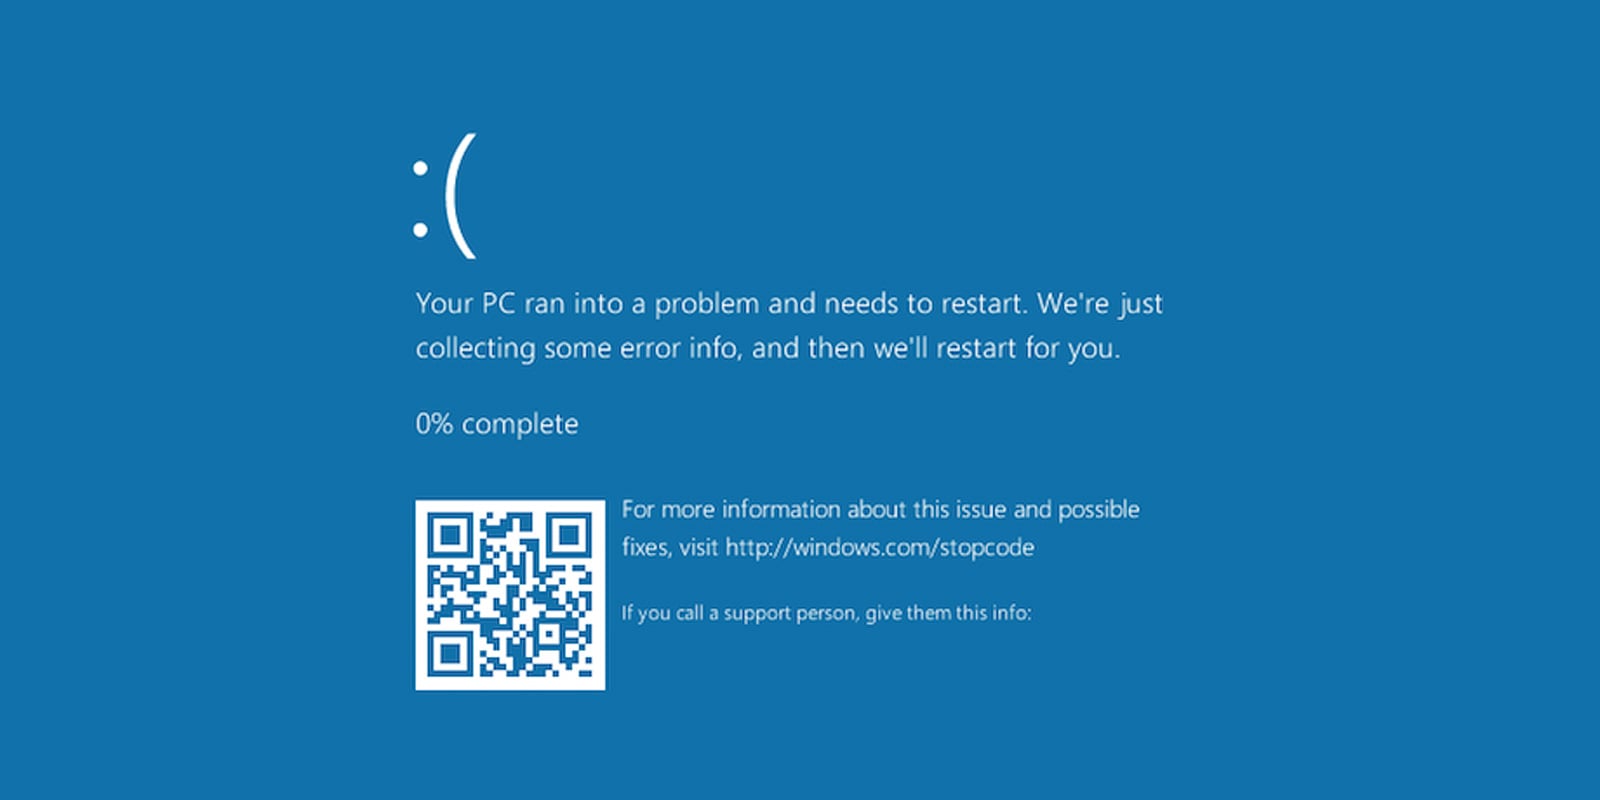
Namun, ketika target mengklik tombol tersebut, browser malah memasuki mode layar penuh dan menampilkan layar kerusakan Windows BSOD palsu yang memulai serangan rekayasa sosial ClickFix.
Sumber: Securonix
Layar meminta orang tersebut untuk membuka kotak dialog Windows Run dan kemudian tekan CTRL+V, yang menempelkan perintah berbahaya yang disalin ke clipboard Windows.
Pengguna kemudian diminta untuk menekan tombol OK atau Enter pada keyboard mereka untuk menjalankan perintah.
Pesan BSOD yang sebenarnya tidak memberikan instruksi pemulihan dan hanya menampilkan kode kesalahan dan pemberitahuan reboot, namun pengguna yang tidak berpengalaman atau staf perhotelan yang berada di bawah tekanan untuk menyelesaikan perselisihan mungkin mengabaikan tanda-tanda penipuan ini.
Menempelkan perintah yang diberikan akan menjalankan perintah PowerShell yang membuka halaman admin umpan Booking.com. Pada saat yang sama, di latar belakang, ia mengunduh proyek .NET berbahaya (v.proj) dan mengkompilasinya dengan kompiler Windows MSBuild.exe yang sah.
Saat dijalankan, payload menambahkan pengecualian Windows Defender dan memicu perintah UAC untuk mendapatkan hak admin, sebelum mengunduh pemuat utama menggunakan Background Intelligent Transfer Service (BITS) dan menetapkan persistensi dengan meletakkan file .url di folder Startup.
Malware (staxs.exe) adalah DCRAT, Trojan akses jarak jauh yang biasa digunakan oleh pelaku ancaman untuk akses jarak jauh ke perangkat yang terinfeksi.
Malware disuntikkan ke dalam proses ‘aspnet_compiler.exe’ yang sah menggunakan proses pengosongan dan dieksekusi langsung di memori.
Saat pertama kali bersentuhan dengan server perintah-dan-kontrol (C2), malware mengirimkan sidik jari sistem lengkapnya dan kemudian menunggu perintah dijalankan.
Ini mendukung fungsionalitas desktop jarak jauh, keylogging, reverse shell, dan eksekusi payload tambahan dalam memori. Dalam kasus yang diamati oleh Securonix, penyerang menjatuhkan penambang mata uang kripto.
Dengan adanya akses jarak jauh, pelaku ancaman kini memiliki pijakan di jaringan target, memungkinkan mereka menyebar ke perangkat lain, mencuri data, dan berpotensi membahayakan sistem lain.
Tolok Ukur Anggaran CISO 2026
Ini musim anggaran! Lebih dari 300 CISO dan pemimpin keamanan telah berbagi bagaimana mereka merencanakan, membelanjakan, dan membuat prioritas untuk tahun depan. Laporan ini mengumpulkan wawasan mereka, memungkinkan pembaca untuk membuat tolok ukur strategi, mengidentifikasi tren yang muncul, dan membandingkan prioritas mereka menjelang tahun 2026.
Pelajari bagaimana para pemimpin terkemuka mengubah investasi menjadi dampak yang terukur.