Aktor ancaman yang dikenal sebagai Zestix telah menawarkan untuk menjual data perusahaan yang dicuri dari lusinan perusahaan yang kemungkinan besar terjadi setelah meretas instance ShareFile, Nextcloud, dan OwnCloud mereka.

Menurut perusahaan intelijen kejahatan dunia maya Hudson Rock, akses awal mungkin diperoleh melalui kredensial yang dikumpulkan oleh malware pencuri informasi seperti RedLine, Lumma, dan Vidar yang digunakan di perangkat karyawan.
Ketiga pencuri info ini biasanya didistribusikan melalui kampanye malvertising atau serangan ClickFix. Jenis malware ini biasanya menargetkan data yang disimpan oleh browser web (kredensial, kartu kredit, informasi pribadi), aplikasi perpesanan, dan dompet mata uang kripto.
Aktor ancaman dengan kredensial yang valid dapat memperoleh akses tidak sah ke layanan, seperti platform berbagi file, ketika perlindungan autentikasi multifaktor (MFA) tidak ada.
Dalam sebuah laporan hari ini, Hudson Rock mencatat bahwa beberapa kredensial curian yang dianalisis telah ada di database kriminal selama bertahun-tahun, menunjukkan kegagalan untuk merotasinya atau membatalkan sesi aktif bahkan setelah periode yang lama.
Berbagai pelanggaran diiklankan
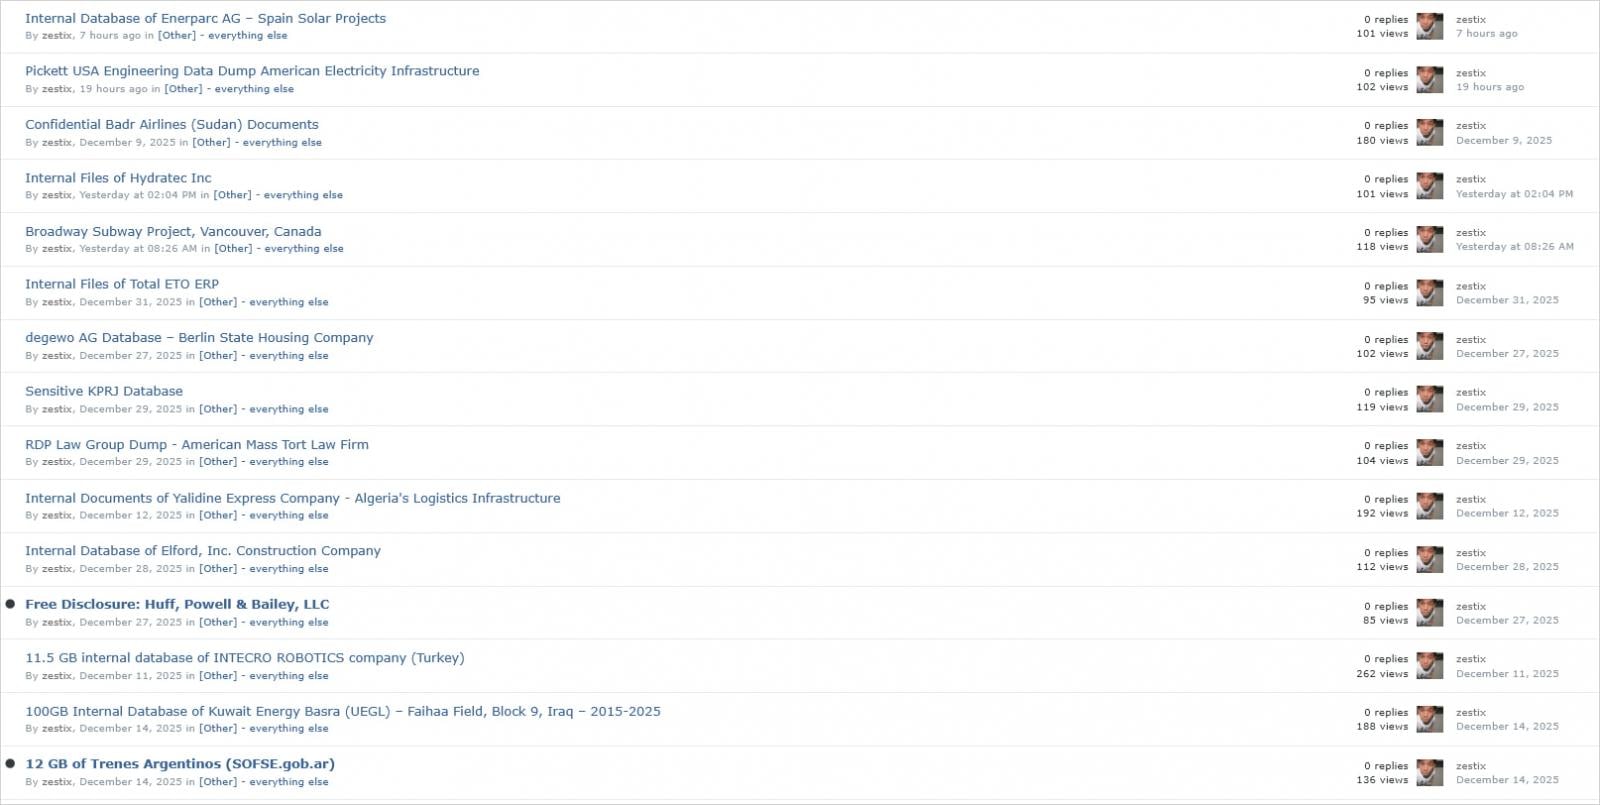
Hudson Rock mengatakan bahwa Zestix beroperasi sebagai broker akses awal (IAB) di forum bawah tanah, menjual akses ke platform cloud perusahaan bernilai tinggi.
Perusahaan keamanan siber tersebut menyatakan bahwa penyerang telah melanggar lingkungan ShareFile, Nextcloud, dan ownCloud yang digunakan oleh organisasi di berbagai sektor, termasuk penerbangan, pertahanan, layanan kesehatan, utilitas, angkutan massal, telekomunikasi, hukum, real estate, dan pemerintahan.
Sumber: Batu Hudson
Setelah menguraikan log infostealer “secara khusus mencari URL cloud perusahaan (ShareFile, Nextcloud),” pelaku ancaman masuk ke layanan berbagi file menggunakan nama pengguna dan kata sandi yang valid di mana MFA tidak aktif.
Batu Hudson mengatakan perusahaan ini menunjukkan kemungkinan titik pelanggaran dengan mengkorelasikan data pencuri informasi dari platformnya dengan gambar, metadata, dan informasi sumber terbuka yang tersedia untuk umum.
Setidaknya dalam 15 kasus yang dianalisis, perusahaan keamanan siber menemukan bahwa kredensial karyawan untuk layanan berbagi file cloud telah dikumpulkan oleh pencuri informasi.
Penting untuk dicatat bahwa verifikasi ini bersifat sepihak, dan tidak ada konfirmasi publik mengenai pelanggaran keamanan dari perusahaan tercatat. Mungkin ada satu pengecualian Iberiameskipun pengungkapannya baru-baru ini belum tentu terkait dengan temuan Hudson Rock.
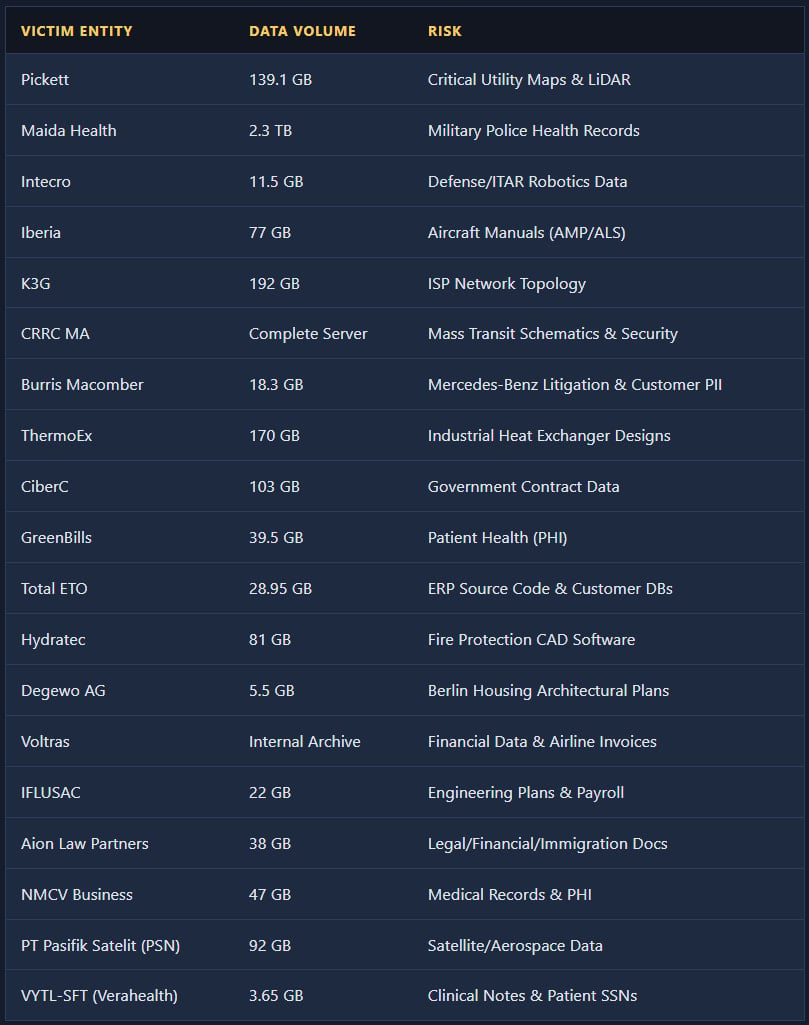
Zestix menawarkan untuk menjual volume data curian yang berkisar dari puluhan gigabyte hingga beberapa terabyte, mengklaim mencakup manual perawatan pesawat dan data armada, file pertahanan dan teknik, database pelanggan, catatan kesehatan, skema angkutan massal, peta utilitas LiDAR, konfigurasi jaringan ISP, data proyek satelit, kode sumber ERP, kontrak pemerintah, dan dokumen hukum.
Banyak dari file yang diduga dicuri dapat membuat organisasi terkena risiko keamanan, privasi, dan spionase industri, sementara kontrak pemerintah yang terbongkar dapat meningkatkan kekhawatiran keamanan nasional.
Sumber: Batu Hudson
Hudson Rock telah menemukan 30 korban tambahan yang dijual Zestix dengan nama samaran “Sentap”, namun para peneliti tidak memvalidasinya dengan cara yang sama.
Para peneliti melaporkan bahwa, selain para korban yang terdaftar, data intelijen ancaman mereka menunjukkan bahwa paparan cloud adalah masalah yang lebih luas dan sistemik yang berasal dari kegagalan organisasi dalam mengikuti praktik keamanan yang baik.
Mereka melaporkan telah mengidentifikasi ribuan komputer yang terinfeksi, termasuk beberapa di Deloitte, KPMG, Samsung, Honeywell, dan Walmart.
Hudson Rock mengatakan kepada BleepingComputer bahwa mereka telah memberi tahu ShareFile dan juga akan memperingatkan Nextcloud dan OwnCloud tentang paparan yang terverifikasi sehingga mereka dapat mengambil tindakan yang tepat.
Tolok Ukur Anggaran CISO 2026
Ini musim anggaran! Lebih dari 300 CISO dan pemimpin keamanan telah berbagi bagaimana mereka merencanakan, membelanjakan, dan membuat prioritas untuk tahun depan. Laporan ini mengumpulkan wawasan mereka, memungkinkan pembaca untuk membuat tolok ukur strategi, mengidentifikasi tren yang muncul, dan membandingkan prioritas mereka menjelang tahun 2026.
Pelajari bagaimana para pemimpin terkemuka mengubah investasi menjadi dampak yang terukur.