UPDATE 5/20/25 4:40 PM adalah: Menanggapi pertanyaan kami tentang serangan itu, Dell menyatakan bahwa penginstal RVTools berbahaya tidak didistribusikan dari situsnya tetapi dari domain palsu kesalahan ketik.

Perusahaan juga menyatakan bahwa situs yang dikelola Dell, Robware.net dan rvtools.com, diambil offline karena sedang ditargetkan dalam serangan DDOS.
“Dell Technologies mengoperasikan dua situs web untuk mendistribusikan perangkat lunak RVTools kami: Robware.net dan rvtools.com. Kami mengetahui laporan yang menuduh bahwa versi jahat dari perangkat lunak RVTools tersedia di situs web ini. Investigasi kami belum mengidentifikasi indikasi untuk menyarankan kompromi dari situs web ini atau perangkat lunak yang tersedia untuk diunduh di sana.”
“Kami telah mengidentifikasi situs web palsu yang dirancang untuk meniru situs web kami yang mungkin mendistribusikan malware. Situs web kami yang sah – Robware.net dan rvtools.com – telah menjadi subjek serangan penolakan baru -baru ini (DOS). Sebagai tindakan pencegahan, kami untuk sementara waktu menonaktifkan situs -situs ini.”
“Untuk perangkat lunak RVTools, satu-satunya situs yang dikelola Dell adalah Robware.net dan rvtools.com. Pelanggan tidak boleh mencari atau mengunduh perangkat lunak RVTools yang diakui dari situs web atau sumber lain.”
Ini bertentangan dengan apa yang diposting oleh peneliti Zeroday Labs Aidan Leon ke Reddit, yang menyatakan bahwa file diunduh langsung dari situs web RVTools.
“Saya telah mendapatkan beberapa jawaban campur aduk ketika itu secara resmi dikompromikan. Saya telah membaca berbagai artikel yang menyatakan ini bukan pertama kalinya itu terjadi,” Leon Diposting ke Reddit Di bawah alias trippyymuffin.
“Sebagian besar waktu hanya orang -orang yang tidak beruntung yang tidak memperhatikan keracunan SEO, tetapi kali ini situs web yang sebenarnya dikompromikan. Saya perhatikan secara langsung pada hari Senin (5/12). Selasa sore situs web turun, kembali online dan file jahat diganti dengan yang aman.”
“Sampai sekarang, situs webnya offline lagi, jadi ada sesuatu yang pasti terjadi di belakang layar. Mudah -mudahan itu mendukung RVTools, dan bukan sebaliknya.”
BleepingComputer menghubungi Leon dengan pertanyaan tindak lanjut setelah menerima pernyataan dari Dell tetapi belum menerima tanggapan.
Sementara Dell mengatakan bahwa installer yang dilacak malware tidak datang dari mereka, faktanya tetap bahwa aktor ancaman mendistribusikan loader malware Bumblee yang disamarkan sebagai rvtools.
Jika Anda baru -baru ini menginstal perangkat lunak, sangat menyarankan Anda memindai di Virustotal untuk mengkonfirmasi Anda tidak mengunduh versi jahat.
Kisah asli kami yang belum diedit ada di bawah ini.
Situs web resmi untuk alat manajemen RVTools VMware diambil secara offline dalam apa yang tampaknya menjadi serangan rantai pasokan yang mendistribusikan penginstal trojanisasi untuk menjatuhkan loader malware Bumblebee pada mesin pengguna.
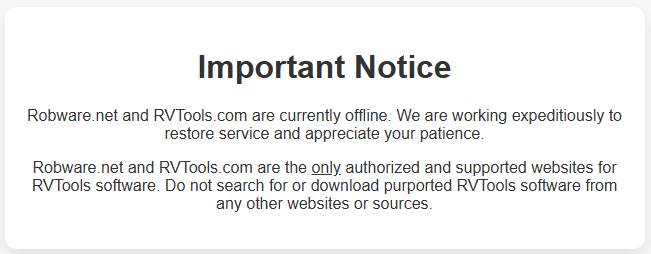
Pada saat penulisan, situs web RVTools resmi di ‘rvtools.com’ dan ‘robware.net’ sekarang menampilkan peringatan pemberitahuan tentang risiko mengunduh alat dari sumber lain. Pesan tidak memberikan perkiraan kapan portal unduhan akan kembali secara online.
“Robware.net dan rvtools.com saat ini sedang offline. Kami bekerja dengan cepat untuk memulihkan layanan dan menghargai kesabaran Anda,” bunyi pemberitahuan situs web.
“Robware.net dan rvtools.com adalah hanya Situs web yang berwenang dan didukung untuk perangkat lunak RVTools. Jangan mencari atau mengunduh perangkat lunak RVTools yang diakui dari situs web atau sumber lain. “
Sumber: bleepingComputer.com
Serangan rantai pasokan rvtool
RVTools, yang awalnya dikembangkan oleh Robware dan sekarang dimiliki oleh Dell, adalah utilitas Windows yang menyediakan inventaris komprehensif dan pelaporan kesehatan untuk lingkungan VMware vSphere.
RVTools secara luas dianggap sebagai alat penting untuk administrator VMware, dan blog blok virtual VMware sendiri telah mengenalinya sebagai utilitas teratas untuk manajemen vSphere.
Serangan rantai pasokan pertama kali ditemukan oleh peneliti Zeroday Labs Aidan Leon, yang memperingatkan bahwa pemasang RVTools resmi[[Virustotal]berusaha untuk menjalankan versi berbahaya.dll[[Virustotal]Itu terdeteksi sebagai loader malware Bumblebee.
“Investigasi lebih lanjut mengungkapkan ketidaksesuaian antara file hash yang terdaftar di situs web RVTools dan file aktual yang sedang diunduh,” menjelaskan Leon.
“Versi yang diunduh secara signifikan lebih besar dan berisi versi berbahaya.
“Kira -kira satu jam setelah pengajuan VirusTotal kami, jumlah pengiriman publik naik dari 4 hingga 16. Sekitar waktu yang sama, situs web RVTools untuk sementara waktu offline. Ketika kembali online, unduhan telah berubah: ukuran file lebih kecil, dan hash sekarang cocok dengan versi bersih yang terdaftar di situs”
Bumblebee adalah a Malware Loader Itu biasanya dipromosikan melalui keracunan SEO, malvertising, dan serangan phishing. Saat diinstal, malware mengunduh dan menjalankan muatan tambahan pada perangkat yang terinfeksi, seperti suar mogok kobalt, pencuri informasi, dan ransomware.
Malware telah terikat dengan operasi ransomware contiyang menggunakan malware untuk mendapatkan akses awal ke jaringan perusahaan. Sedangkan Operasi ransomware conti ditutup Pada tahun 2022, banyak anggotanya berpisah menjadi operasi ransomware lainnya, termasuk Black Basta, Royal, Silent Dewren, dan lainnya, yang kemungkinan masih memiliki akses ke perkakas.
Perusahaan cybersecurity Arctic Wolf juga melaporkan melihat installer rvtools trojanisasi yang didistribusikan melalui domain yang dikotori berbahaya, kemungkinan dipromosikan melalui keracunan SEO atau malvertising.
“Arctic Wolf baru -baru ini mengamati distribusi penginstal RVTools yang trojanisasi melalui domain yang dikotori jahat,” Membaca Laporan Serigala Arktik.
“Domain cocok dengan domain yang sah, namun, domain tingkat atas (TLD) diubah dari .com menjadi .org. RVTools adalah utilitas VMware yang banyak digunakan untuk inventaris dan pelaporan konfigurasi, yang dikembangkan oleh Robware.”
Baru -baru ini, ada laporan lain tentang Keracunan SEO dan kampanye malvertising yang menargetkan merek RVTools untuk menipu orang agar mengunduh installer yang jahat dan trojanisasi.
Jika Anda mengunduh perangkat lunak dari domain ini, ada kemungkinan besar perangkat Anda terinfeksi malware Bumblebee dan mungkin muatan tambahan.
Karena malware digunakan oleh aktor ancaman untuk mendapatkan pijakan di jaringan perusahaan, jika terdeteksi, penting untuk melakukan penyelidikan penuh untuk menentukan apakah perangkat lain dikompromikan.
Jangan mengunduh dan menjalankan installer rvtools dari sumber tidak resmi yang mengaku menawarkan versi yang aman/bersih, kecuali Anda Verifikasi hashnya.