Aktor ancaman yang dilacak sebagai ‘Hazy Hawk’ sedang membajak catatan CNAME DNS yang dilupakan yang menunjuk pada layanan cloud yang ditinggalkan, mengambil alih subdomain tepercaya dari pemerintah, universitas, dan perusahaan Fortune 500 untuk mendistribusikan penipuan, aplikasi palsu, dan iklan jahat.

Menurut Peneliti InfebLoxHazy Hawk pertama memindai domain dengan catatan CNAME yang menunjuk ke titik akhir cloud yang ditinggalkan, yang mereka tentukan melalui validasi data DNS pasif.
Selanjutnya, mereka mendaftarkan sumber daya cloud baru dengan nama yang sama dengan yang ada di cname yang ditinggalkan, menyebabkan subdomain domain asli untuk menyelesaikan situs ancaman baru yang di-host cloud.
Dengan menggunakan teknik ini, aktor ancaman membajak beberapa domain untuk menyelubungi aktivitas berbahaya, host konten penipuan, atau menggunakannya sebagai hub pengalihan untuk operasi penipuan.
Beberapa contoh penting dari domain yang dibajak meliputi:
- CDC.Gov – Pusat Pengendalian dan Pencegahan Penyakit AS
- honeywell.com – Konglomerat multinasional
- Berkeley.edu – Universitas California, Berkeley
- michelin.co.uk – Michelin Tyres UK
- ey.com, pwc.com, deloitte.com – Perusahaan konsultan “Global Big Four”
- ted.com – Organisasi Media Nirlaba Terkenal (TED Talks)
- health.gov.au – Departemen Kesehatan Australia
- unicef.org – Dana Anak PBB
- nyu.edu – Universitas New York
- unilever.com – Perusahaan Barang Konsumen Global
- ca.gov – Pemerintah Negara Bagian California
Daftar lengkap domain yang dikompromikan dapat ditemukan dalam laporan InfebLox.
Setelah aktor ancaman mendapatkan kendali atas subdomain, mereka menghasilkan ratusan URL berbahaya di bawahnya, yang tampak sah dalam mesin pencari karena skor kepercayaan tinggi domain induk.
Korban mengklik URL diarahkan melalui lapisan domain dan infrastruktur TDS yang membuat profil mereka berdasarkan jenis perangkat mereka, alamat IP, penggunaan VPN, dll., Untuk memenuhi syarat korban.
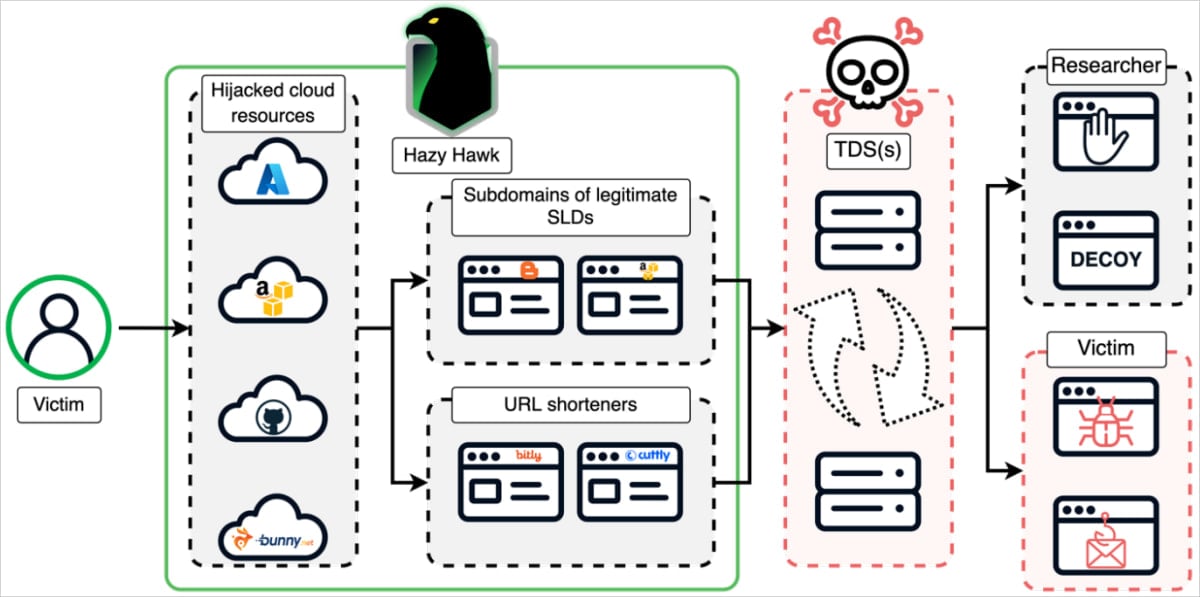
Sumber: InfoLox
Laporan Infeblox mengatakan bahwa situs -situs tersebut digunakan untuk penipuan dukungan teknis, peringatan antivirus palsu, situs streaming/porno palsu, dan halaman phishing.
Pengguna yang tertipu untuk memungkinkan pemberitahuan push browser mendapatkan peringatan yang terus -menerus bahkan setelah mereka meninggalkan situs penipuan, yang dapat menghasilkan pendapatan yang signifikan untuk Hazy Hawk.
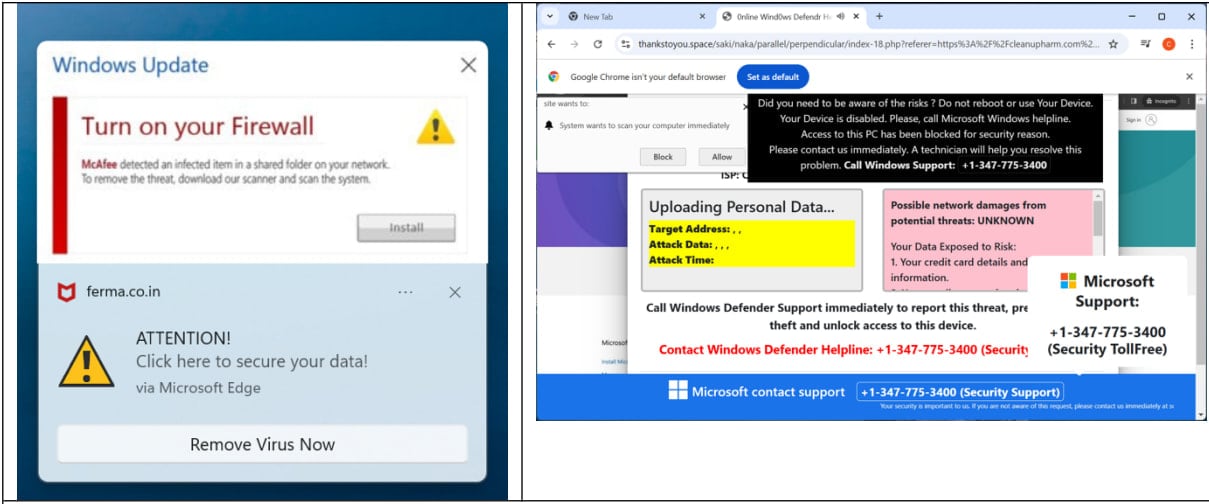
Sumber: InfoLox
Peneliti yang sama melaporkan sebelumnya tentang aktor ancaman lain, ‘Savvy Seahorse‘yang juga menyalahgunakan catatan CNAME untuk membangun TDs atipikal yang mengarahkan pengguna ke platform investasi palsu.
Sangat mudah untuk mengabaikan catatan cname, sehingga mereka rentan terhadap pelecehan yang tersembunyi, dan tampaknya semakin banyak aktor ancaman menyadari hal ini dan berusaha untuk mengambil keuntungan.
Dalam kasus Hazy Hawk, keberhasilan Operasi juga bergantung pada organisasi yang gagal menghapus catatan DNS setelah layanan cloud dinonaktifkan, yang memungkinkan penyerang untuk mereplikasi nama sumber daya asli tanpa otentikasi.