Microsoft telah merilis skrip PowerShell untuk membantu mengembalikan folder ‘inetpub’ kosong yang dibuat oleh pembaruan Windows Security April 2025 jika dihapus. Seperti yang sebelumnya diperingatkan Microsoft, folder ini membantu mengurangi kerentanan peningkatan aktivasi proses aktivasi Windows.

Pada bulan April, setelah menginstal pembaruan keamanan baru, pengguna Windows tiba -tiba ditemukan bahwa folder C: inetpub kosong dibuat. Karena folder ini dikaitkan dengan Server Informasi Internet Microsoft, pengguna merasa membingungkan bahwa itu dibuat ketika server web tidak diinstal.
Ini menyebabkan beberapa orang menghapus folder, membuat mereka rentan lagi terhadap kerentanan yang ditambal. Microsoft mengatakan bahwa pengguna yang menghapusnya dapat membuatnya secara manual Dengan menginstal Layanan Informasi Internet dari panel kontrol Windows “menghidupkan Windows menyala atau off”.
Setelah IIS diinstal, folder inetpub baru akan ditambahkan ke root drive C: , dengan file dan kepemilikan sistem yang sama dengan direktori yang dibuat oleh pembaruan keamanan Windows April. Juga, jika Anda tidak menggunakan IIS, Anda dapat menghapusnya menggunakan panel kontrol fitur Windows yang sama untuk menghapusnya, meninggalkan folder C: inetpub.
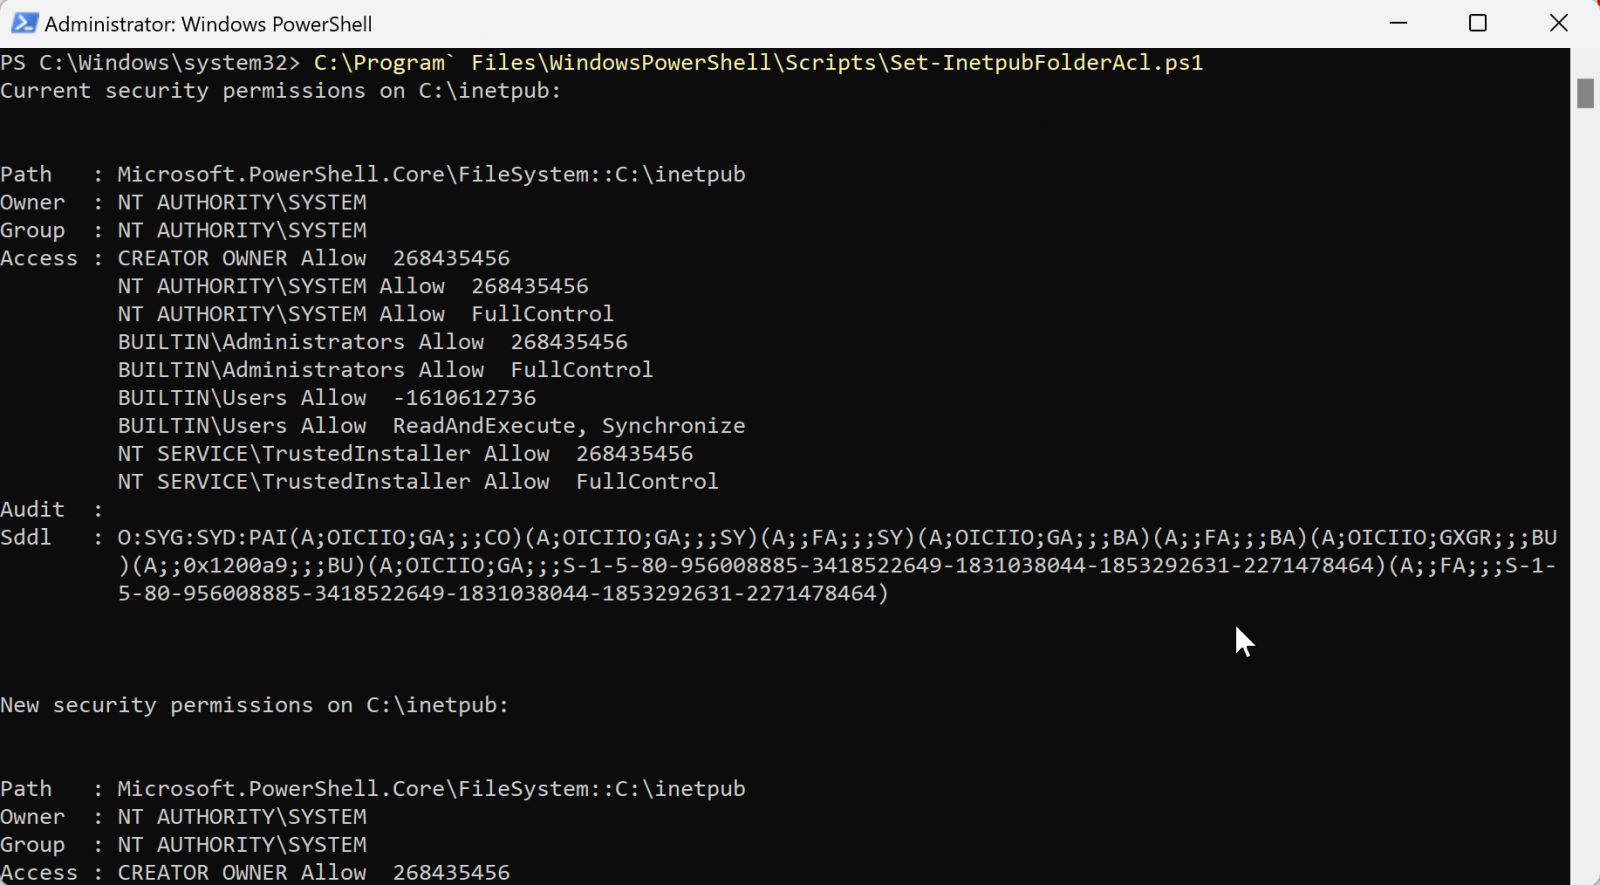
Pada hari Rabu, dalam pembaruan baru untuk penasihat CVE-2025-21204, perusahaan juga berbagi a skrip remediasi Itu membantu admin membuat ulang folder ini dari shell PowerShell menggunakan perintah berikut:
Install-Script -Name Set-InetpubFolderAcl C:Program` FilesWindowsPowerShellScriptsSet-InetpubFolderAcl.ps1
Seperti yang dijelaskan Redmond, skrip akan menetapkan izin IIS yang benar untuk mencegah akses yang tidak sah dan potensi kerentanan yang terkait dengan CVE-2025-21204.
Ini juga akan memperbarui entri Daftar Kontrol Akses (ACL) untuk direktori DeviceHealthAtteStation pada sistem Windows Server untuk memastikannya aman jika dibuat oleh pembaruan keamanan Februari 2025.
Microsoft: “Jangan hapus.”
Cacat keamanan (CVE-2025-21204) Dimitigasi oleh folder inetpub ini (secara otomatis dibuat oleh pembaruan keamanan April bahkan pada sistem di mana platform server web IIS tidak diinstal sebelumnya) disebabkan oleh masalah resolusi tautan yang tidak tepat di tumpukan pembaruan Windows.
Ini kemungkinan berarti bahwa pembaruan Windows dapat mengikuti tautan simbolis pada perangkat yang tidak ditandingi dengan cara yang dapat membiarkan penyerang lokal menipu OS untuk mengakses atau memodifikasi file atau folder yang tidak diinginkan.
Microsoft mengatakan eksploitasi yang berhasil memungkinkan penyerang dengan hak istimewa rendah untuk meningkatkan izin dan memanipulasi atau melakukan operasi manajemen file dalam konteks akun NT Authority System.
Sementara menghapus folder tidak menyebabkan masalah menggunakan windows dalam pengujian kami, Microsoft memberi tahu BleepingComputer Itu sengaja dibuat dan tidak boleh dihapus. Redmond mengeluarkan peringatan yang sama dalam penasihat yang diperbarui untuk cacat keamanan CVE-2025-21204 untuk memperingatkan pengguna untuk tidak menghapus folder %SystemDrive % inetpub yang kosong.
“Folder ini tidak boleh dihapus terlepas dari apakah Layanan Informasi Internet (IIS) aktif pada perangkat target. Perilaku ini adalah bagian dari perubahan yang meningkatkan perlindungan dan tidak memerlukan tindakan apa pun dari Admin dan pengguna akhir,” kata perusahaan.
Pakar Cybersecurity Kevin Beaumont juga menunjukkan bahwa pengguna non-admin dapat menyalahgunakan folder ini untuk memblokir pembaruan windows Dari diinstal dengan membuat persimpangan antara C: inetpub dan file Windows apa pun.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.