Kampanye phishing baru menargetkan serangan Counter-Strike 2 yang menggunakan serangan browser-in-the-browser (BITB) yang menampilkan jendela realistis yang meniru halaman login Steam.

Penyerang menyamar sebagai tim e-sports Ukraina Navi untuk memancing penggemar yang setia dan menambah legitimasi pada halaman phishing dengan menggunakan merek yang dapat dikenali.
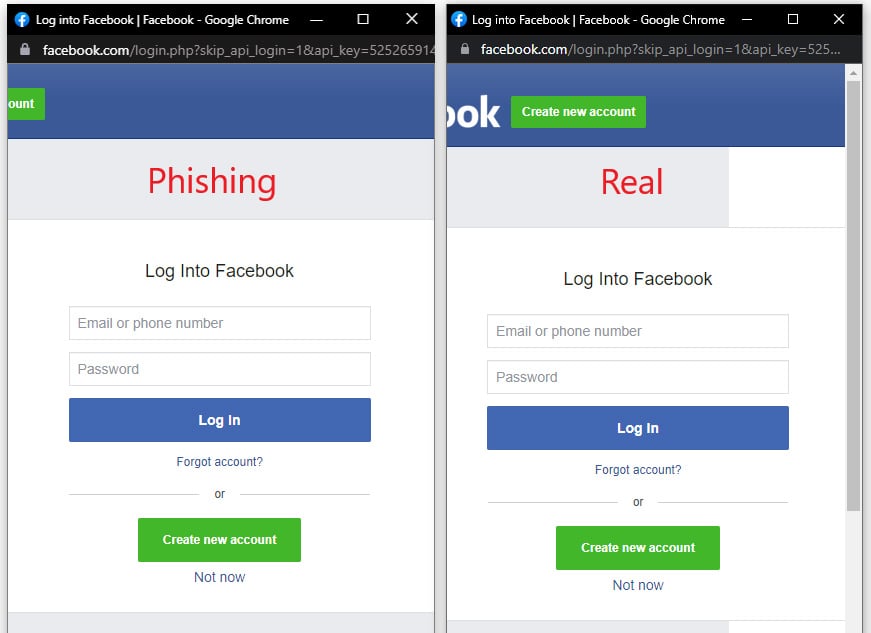
Kampanye menggunakan Teknik phishing browser-in-the-browser (bitb) Dibuat oleh peneliti cybersecurity MR. DOX pada bulan Maret 2022. Kerangka phishing ini memungkinkan para aktor ancaman untuk membuat jendela popup yang tampak realistis dengan URL alamat khusus dan judul di dalam jendela browser lain.
Pada dasarnya, teknik phishing ini membuat jendela browser palsu di dalam windows browser nyata (browser di browser) untuk membuat halaman login atau bentuk realistis lainnya untuk mencuri kredensial pengguna atau kode sandi MFA satu kali (OTP).
Aktor ancaman mengadopsi serangan browser-in-the-browser akhir tahun itu Serangan skala besar mencoba mencuri akun uap.
Sumber: Mr.D0X
Menargetkan akun Steam
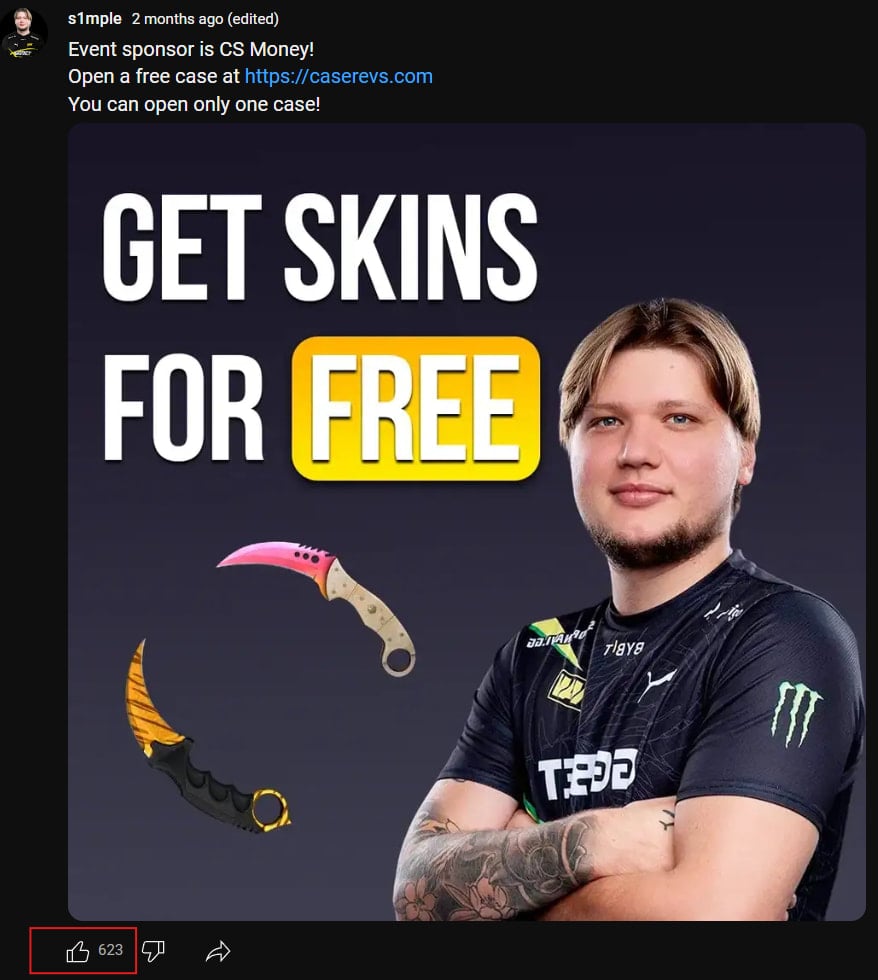
Dalam kampanye yang diamati oleh Dorongan diam Para peneliti, aktor ancaman menggunakan video YouTube dan berpotensi saluran promosi lainnya untuk membawa calon korban ke situs phishing. Semua situs ini menggunakan alamat IP yang sama, menunjukkan bahwa penyerang atau kelompok tunggal menjalankan kampanye.
Situs -situs ini menjanjikan casing rampasan CS2 gratis dengan kulit baru.
Sumber: Silent Push
Situs web jahat yang menjanjikan item dalam game CS2 adalah:
- caserevs[.]com
- kasus[.]com
- Casenaps[.]com
- Kasen[.]com
- kasus[.]com
- Sederhana[.]cn
- kasus[.]cfd
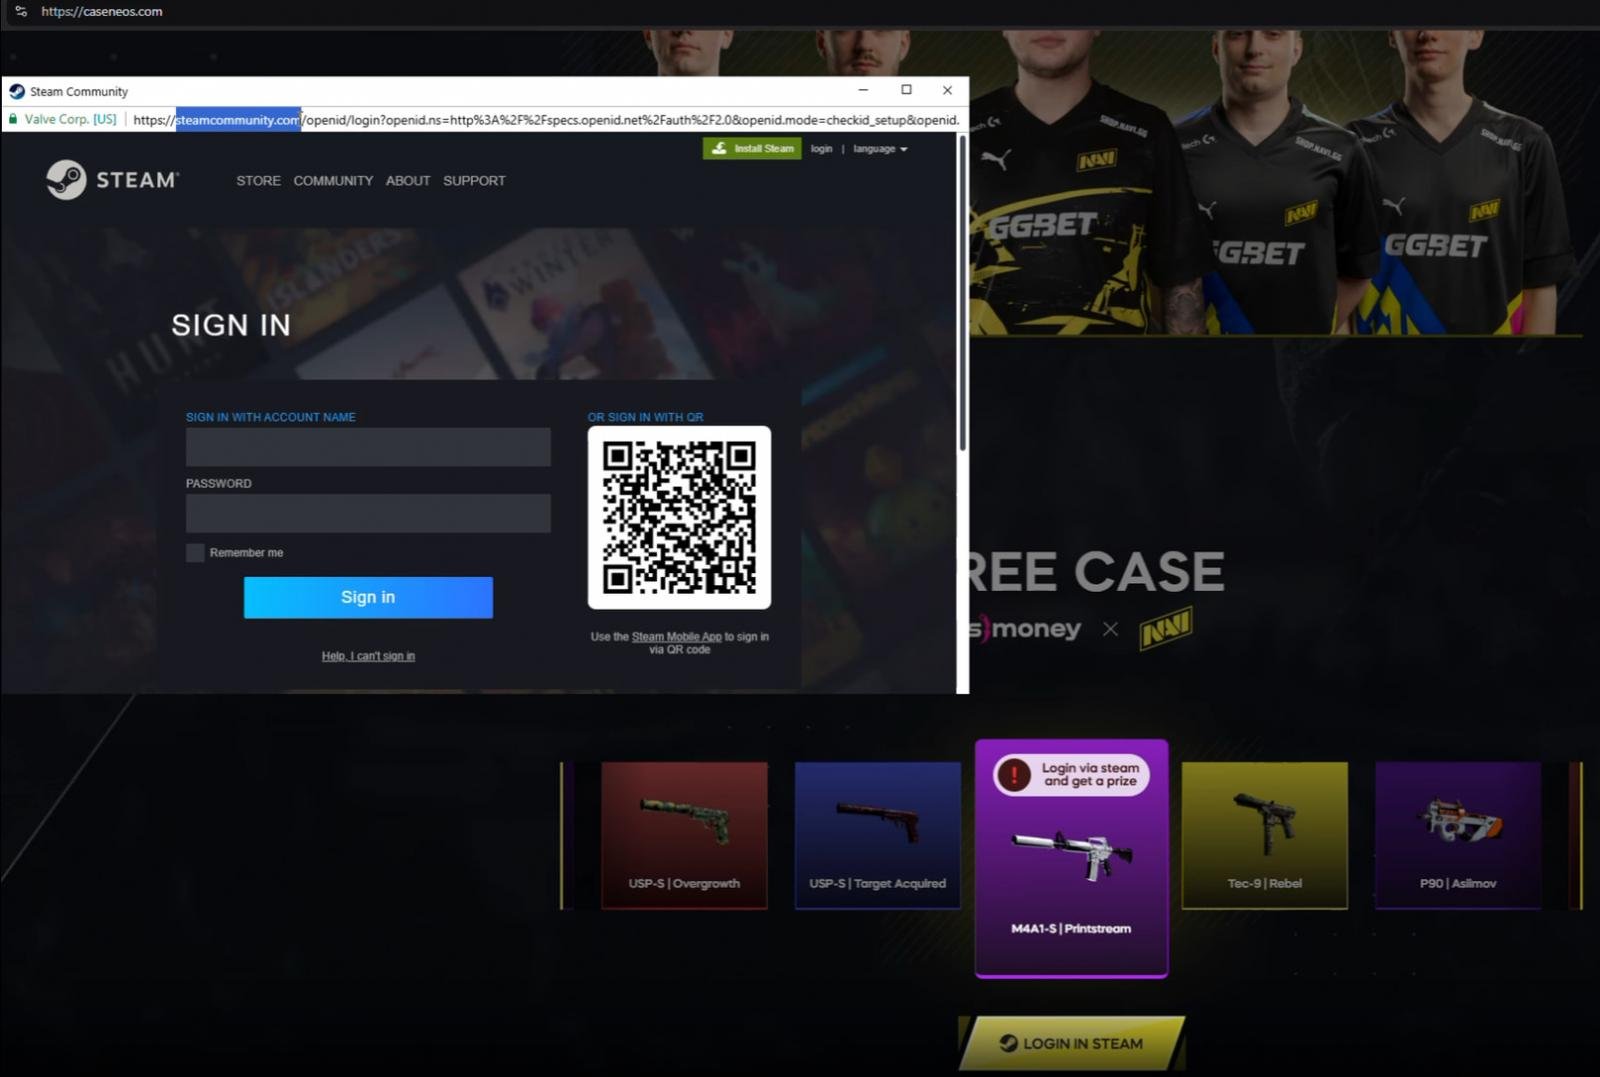
Untuk mengklaim hadiah itu, pengguna disuruh masuk ke akun Steam mereka menggunakan apa yang tampaknya menjadi popup login uap. Namun, jendela popup yang terbuka sebenarnya tidak nyata.
Sebagai gantinya, para penyerang menggunakan teknik BITB untuk menunjukkan jendela login palsu yang meniru URL resmi Steam dan antarmuka di dalam jendela aktif, membuatnya tampak seperti popup, meskipun tidak.
Jendela -jendela palsu ini tidak dapat diatur ulang dan tidak dapat diseret di luar jendela aktif (seperti popup normal), tetapi pengguna yang tidak berusaha berinteraksi dengan mereka dengan cara ini mungkin tidak mencurigai permainan busuk.
Sumber: Silent Push
Serangan-serangan ini bertujuan untuk mencuri akun uap dan menjualnya kembali di pasar abu-abu khusus untuk puluhan, kadang-kadang ratusan ribu, tergantung pada ukuran pengumpulan permainan dan item dalam game yang dipegang oleh akun.
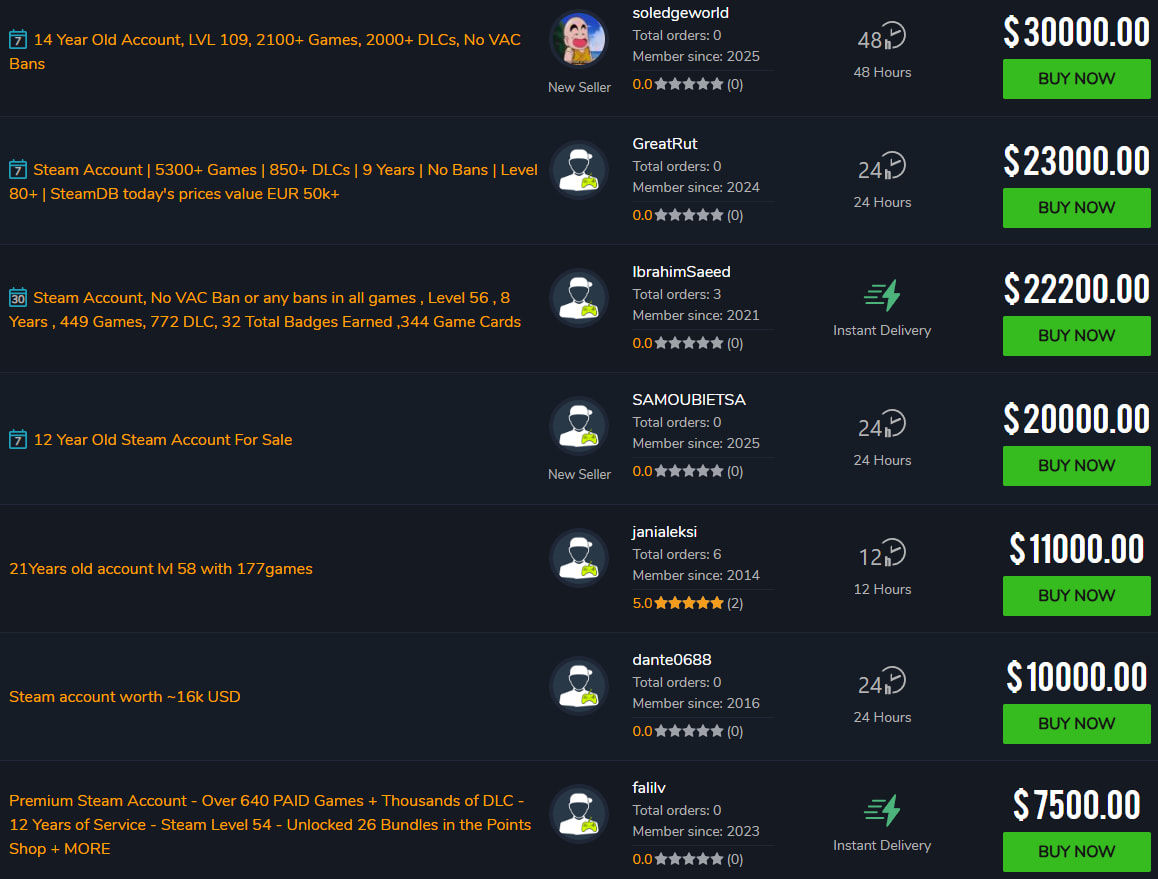
Sumber: Silent Push
Terlepas dari usianya, Counter-Strike 2 tetap menjadi permainan yang sangat populer, terutama di komunitas e-sports, dan aktor ancaman telah mengambil keuntungan dari tim terkenal dan kompetisi pro-level ke akun Phish Steam.
Bulan lalu, Bitdefender melaporkan Tentang kampanye skala besar yang menggunakan streaming langsung YouTube CS2 palsu dengan kode QR membawa orang ke situs web jahat yang menjanjikan item dalam game dan hadiah cryptocurrency.
Pengguna yang mengikuti tautan ke situs phishing diminta untuk memasukkan kredensial akun Steam mereka atau menghubungkan dompet cryptocurrency mereka, hanya untuk melihat mereka dibajak/dikosongkan.
Untuk memperkuat keamanan uap, aktifkan otentikasi multi-faktor, memungkinkan ‘Steam Guard Mobile Authenticator,’ dan secara teratur meninjau aktivitas login untuk masuk yang mencurigakan.