Pelaku ancaman menargetkan instans MongoDB yang terekspos dalam serangan pemerasan data otomatis yang menuntut uang tebusan rendah dari pemilik untuk memulihkan data.

Penyerang berfokus pada hal yang tidak diinginkan, yaitu database yang tidak aman karena kesalahan konfigurasi yang memungkinkan akses tanpa batasan. Sekitar 1.400 server yang terekspos telah disusupi, dan catatan tebusan meminta uang tebusan sekitar $500 dalam bentuk Bitcoin.
Hingga tahun 2021, serangkaian serangan telah terjadi, menghapus ribuan database dan menuntut uang tebusan untuk memulihkan informasi[[1, 2]. Terkadang, penyerang hanya menghapus database tanpa permintaan finansial.

Latihan pentesting yang dilakukan para peneliti di perusahaan keamanan siber Flare mengungkapkan bahwa serangan-serangan ini terus berlanjut, hanya saja dalam skala yang lebih kecil.
Para peneliti menemukan lebih dari 208.500 server MongoDB yang terekspos secara publik. Dari jumlah tersebut, 100.000 mengekspos informasi operasional, dan 3.100 dapat diakses tanpa otentikasi.

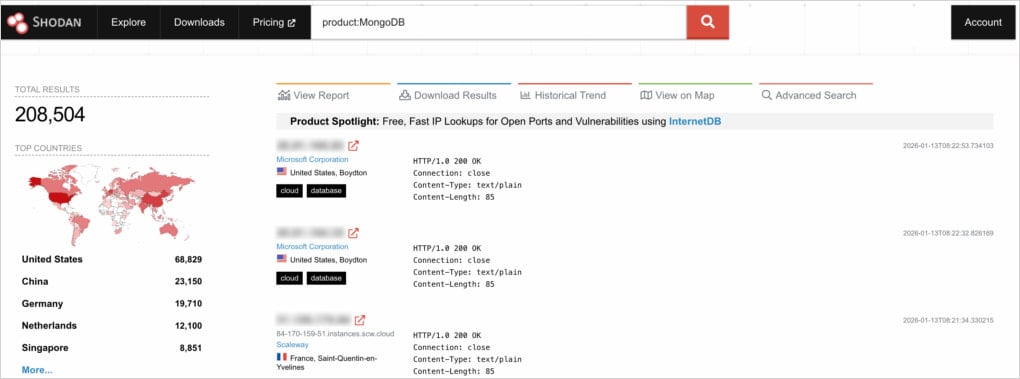
Sumber: Suar
Hampir setengah (45,6%) dari mereka yang memiliki akses tidak terbatas telah disusupi ketika Flare memeriksanya. Basis data telah dihapus, dan catatan tebusan tertinggal.
Analisis terhadap catatan tebusan menunjukkan bahwa sebagian besar dari mereka menuntut pembayaran 0,005 BTC dalam waktu 48 jam.
“Pelaku ancaman meminta pembayaran dalam Bitcoin (seringkali sekitar 0,005 BTC, saat ini setara dengan $500-600 USD) ke alamat dompet tertentu, dan berjanji untuk memulihkan datanya,” membaca laporan Flare.
“Namun, tidak ada jaminan bahwa penyerang memiliki datanya, atau akan memberikan kunci dekripsi yang berfungsi jika berbayar.”

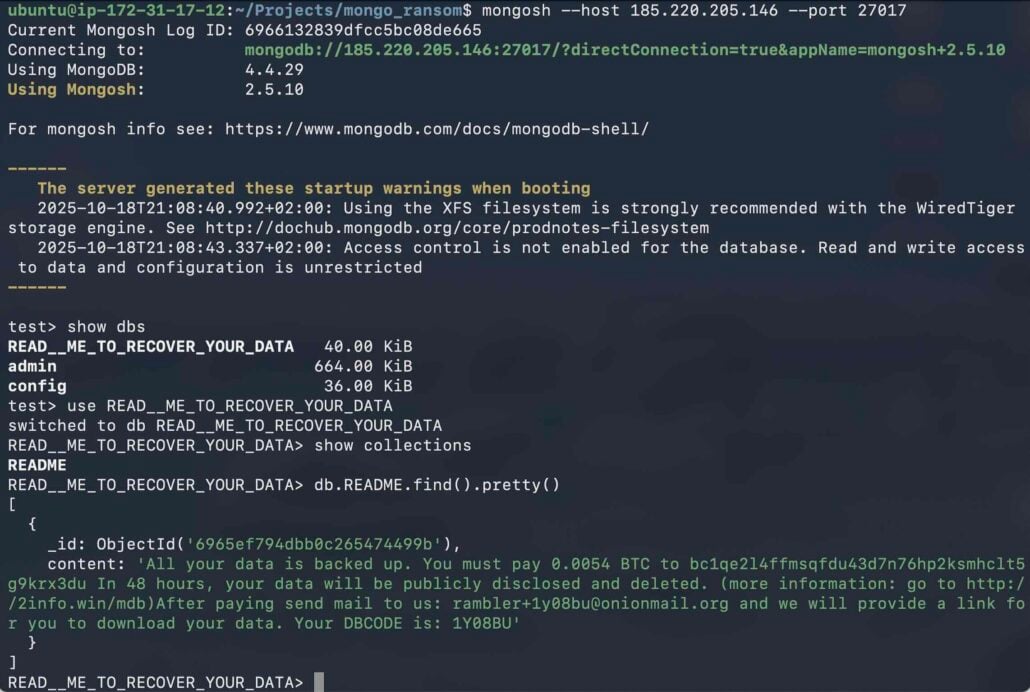
Sumber: Suar
Hanya ada lima alamat dompet berbeda di seluruh catatan tebusan yang dijatuhkan, dan salah satunya lazim di sekitar 98% kasus, yang menunjukkan bahwa ada satu pelaku ancaman yang berfokus pada serangan ini.
Flare juga mengomentari sisa instance yang terekspos yang tampaknya tidak terkena serangan, meskipun mereka terekspos dan tidak diamankan dengan baik, dengan berhipotesis bahwa mereka mungkin telah membayar uang tebusan kepada para penyerang.
Selain langkah-langkah otentikasi yang buruk, para peneliti juga menemukan bahwa hampir setengah (95.000) dari semua server MongoDB yang terekspos internet menjalankan versi lama yang rentan terhadap kelemahan dalam beberapa hari. Namun, potensi dari sebagian besar serangan tersebut terbatas pada serangan penolakan layanan, dan tidak menawarkan eksekusi kode jarak jauh.

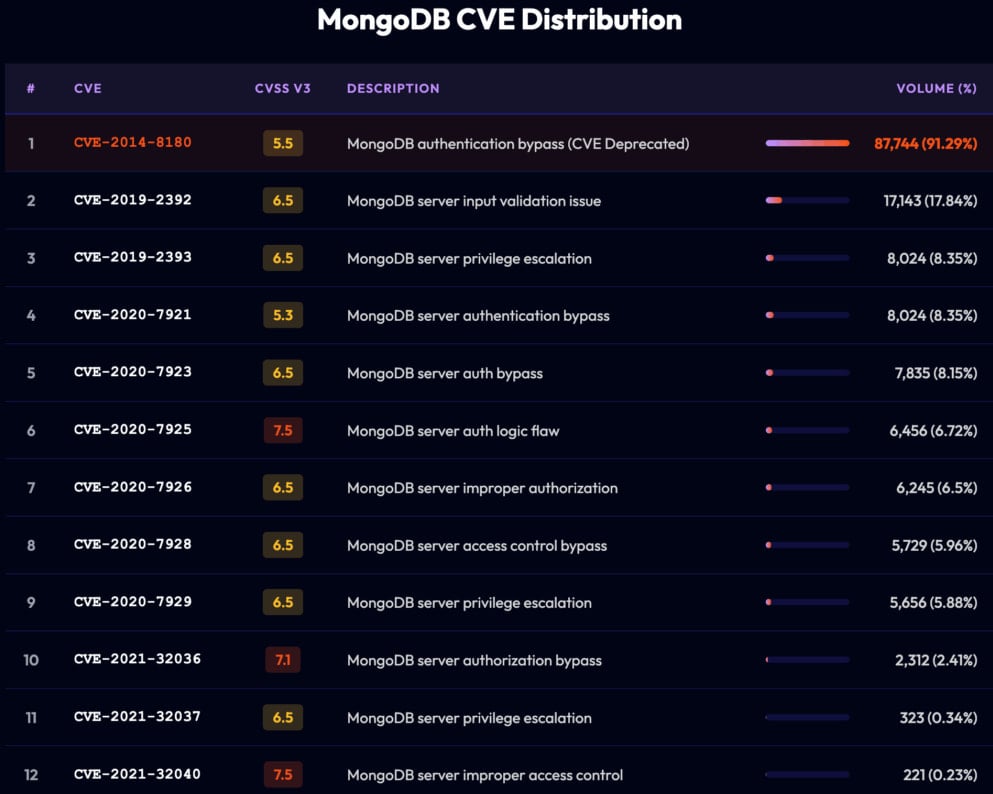
Sumber: Suar
Flare menyarankan agar administrator MongoDB menghindari mengekspos instance ke publik kecuali benar-benar diperlukan, menggunakan otentikasi yang kuat, menerapkan aturan firewall dan kebijakan jaringan Kubernetes yang hanya mengizinkan koneksi tepercaya, dan menghindari menyalin konfigurasi dari panduan penerapan.
MongoDB harus diperbarui ke versi terbaru dan terus dipantau paparannya. Jika terjadi paparan, kredensial perlu dirotasi dan log diperiksa untuk mengetahui adanya aktivitas yang tidak sah.

Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.