Oleh Maril Vernon, Field CISO, Anekdot

Saya menghabiskan waktu bertahun-tahun di sisi keamanan yang ofensif dengan melakukan penilaian tim merah dan ungu, melewati kontrol yang diyakini berhasil oleh tim GRC, dan bahkan sering kali oleh auditor.
Spoiler: jarang sekali sesulit yang seharusnya. Bukan karena tim-tim tersebut ceroboh, namun karena mereka diukur berdasarkan sistem yang memberikan penghargaan untuk membuktikan adanya pengendalian pada suatu saat, bukan apakah pengendalian tersebut masih dapat bertahan secara operasional pada suatu hari Selasa secara acak, enam bulan setelah audit.
FedRAMP Rev5 dibuat berdasarkan model tersebut. Organisasi-organisasi tersebut menjelaskan bagaimana pengendalian diterapkan, memetakan narasi tersebut ke NIST 800-53, dan mendukungnya dengan bukti yang dikurasi dengan cermat.
Penilai kemudian mengambil sampel bukti tersebut setiap tahun untuk menentukan apakah penerapannya sesuai dengan dokumentasi. Namun, jika Anda pernah berpartisipasi dalam audit, Anda pasti tahu berapa banyak ruang yang tersisa untuk mengelola ruang lingkup dan narasi. Dan jika Anda pernah menjadi pentester, Anda pasti tahu di sinilah Anda harus mulai mencari.
FedRAMP 20X mengubah pertanyaan sepenuhnya. Alih-alih meminta organisasi untuk menggambarkan postur keamanan mereka, mereka diminta untuk terus membuktikannya. Pergeseran ini terdengar tidak kentara, namun hal ini secara mendasar mengubah apa yang dimaksud dengan jaminan.
Perubahan Terbesar Bukanlah Kerangkanya. Itu Buktinya.
FedRAMP 20X menggantikan kontrol yang sarat narasi dengan Indikator Keamanan Utama (KSI): hasil terukur yang didukung oleh bukti yang dapat dibaca mesin.
Terdapat 56 KSI dalam level dasar Rendah dan 61 KSI dalam level Moderat, yang disusun dalam dua belas domain keamanan yang mencakup arsitektur cloud-native, manajemen identitas dan akses, pemantauan, respons insiden, dan manajemen perubahan.
Kerangka kerja ini beralih dari menanyakan apakah Anda mendokumentasikan suatu proses dan menuju ke arah menunjukkan bahwa proses tersebut benar-benar berhasil.
Sebuah contoh sederhana menggambarkan perbedaannya. Di bawah Rev5, kontrol mungkin meminta Anda menjelaskan kebijakan autentikasi multifaktor Anda. KSI terkait meminta Anda untuk membuktikan, menggunakan bukti yang dapat dibaca mesin, bahwa MFA yang tahan phishing diterapkan di setiap akun dengan hak istimewa dalam produksi saat ini.
Salah satunya adalah klaim yang didukung oleh bukti-bukti yang telah dikurasi. Yang lainnya adalah fakta obyektif. Fakta jauh lebih sulit untuk diperdebatkan di ruang audit.
Bagi organisasi yang telah menghabiskan waktu bertahun-tahun untuk mengoptimalkan penilaian tahunan, ini lebih dari sekadar pembaruan dokumentasi. Hal ini membutuhkan pembangunan sistem yang mampu menghasilkan bukti yang dapat dipercaya secara terus-menerus, tidak hanya mengumpulkannya ketika audit sudah dekat.
Berkelanjutan mengalahkan waktu, karena ancaman modern terus berlanjut
Pergeseran operasional terbesar di FedRAMP 20X bukanlah kontrolnya; itu iramanya.
Berdasarkan Rev5, bukti dikumpulkan untuk mendukung penilaian point-in-time. Di bawah 20X, bukti menjadi bagian dari sistem kehidupan.
KSI berbasis mesin divalidasi ulang dalam jadwal yang singkat dan berulang, sering kali setiap beberapa hari untuk sistem Moderat, sedangkan KSI berbasis proses masih memerlukan validasi setidaknya setiap triwulan.
Harapannya bukan lagi Anda dapat membuktikan sesuatu itu benar dalam jangka waktu tertentu. Anda dapat terus membuktikan bahwa hal itu benar karena lingkungan Anda terus berubah.
Hal ini masuk akal jika Anda melihat bagaimana sebenarnya infrastruktur modern bekerja. Lingkungan cloud terus berubah. Pengembang menerapkan beberapa kali sehari.
Identitas diciptakan, dimodifikasi, dan dihapus terus menerus. Penyerang mengetahui bertahun-tahun yang lalu bahwa lingkungan tidak tetap statis setelah diaudit.
Kepatuhan secara tradisional merupakan satu-satunya bagian dari persamaan yang masih berpura-pura memang demikian.
FedRAMP 20X adalah salah satu kerangka jaminan besar pertama yang mengakui kenyataan tersebut. Jika sistem Anda beroperasi terus menerus, model jaminan Anda juga harus beroperasi terus menerus.
Kepastian yang berkelanjutan memerlukan bukti yang terus menerus
Anda tidak bisa membuat paket bukti setiap tiga hari, dan Anda juga tidak perlu melakukannya. Di bawah 20X, bukti harus mengalir langsung dari sistem yang melakukan pekerjaan.
Hal ini berarti data yang dapat dibaca mesin, diselaraskan dengan OSCAL jika memungkinkan, serta ringkasan yang dapat dibaca manusia yang memberikan konteks, stempel waktu, dan informasi yang cukup bagi penilai untuk memahami apa yang mereka lihat.
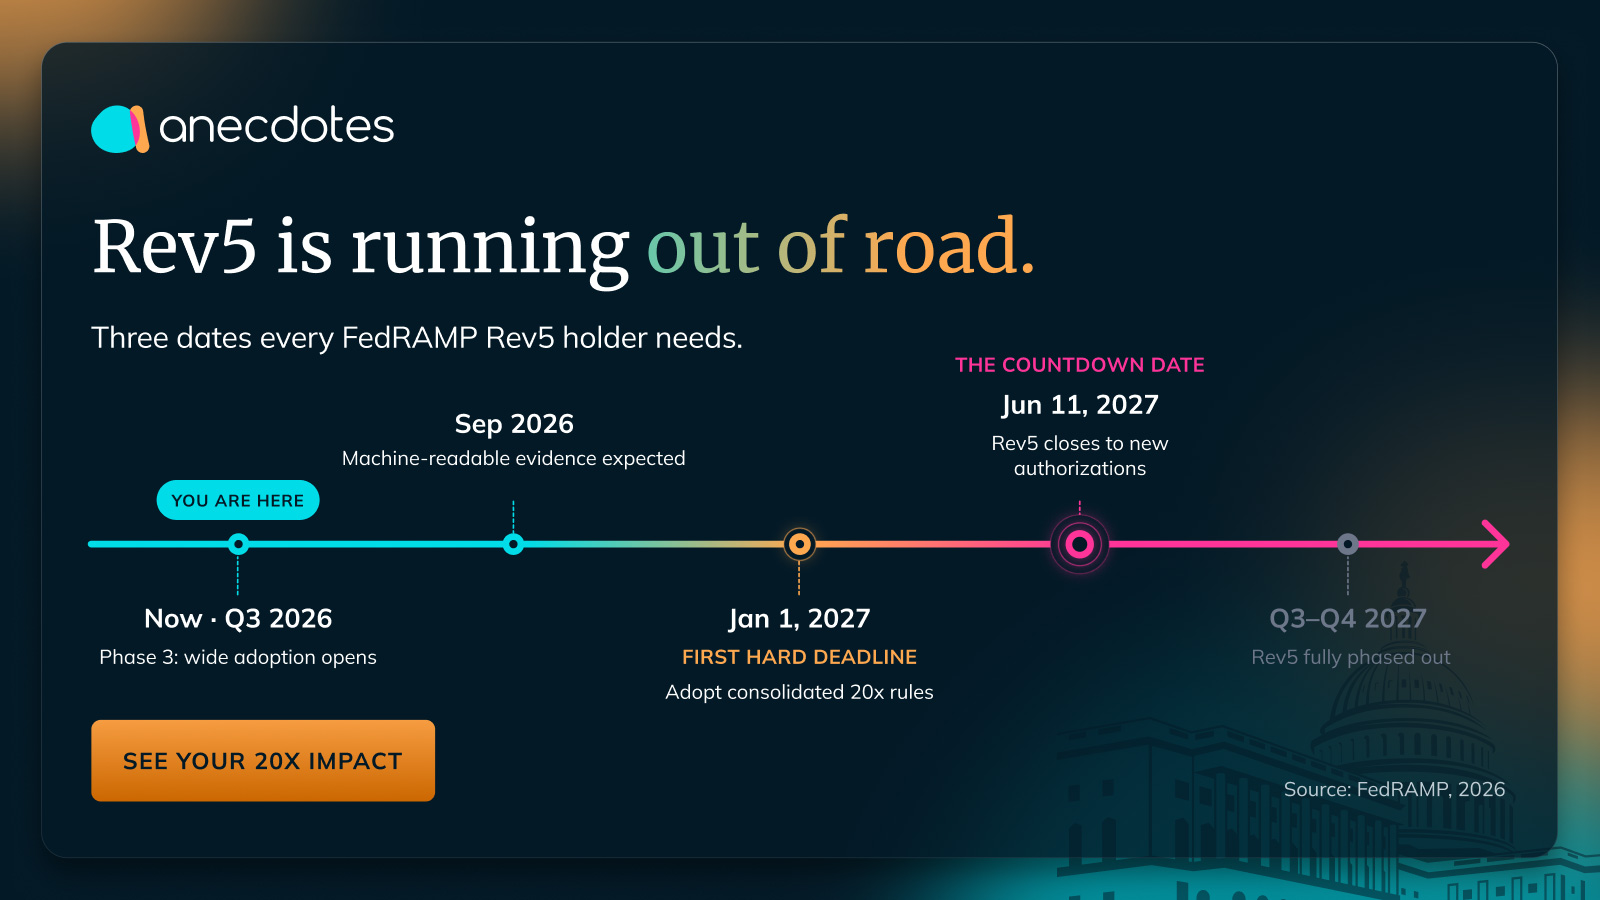
Panduan kelengkapan Tahap 2 memperjelas ekspektasi tersebut. Otomatisasi harus mencakup setidaknya 70 persen KSI, setiap KSI harus ditangani, dan bukti harus ada dalam bentuk yang dapat dibaca mesin dan dapat dibaca manusia.
Itu bukan kesibukan. Sudah menjadi rahasia umum bahwa jaminan modern memerlukan otomatisasi dan penjelasan. Mesin dapat memvalidasi dalam skala besar, namun manusia masih memerlukan konteks yang cukup untuk memahami apa yang sebenarnya disampaikan oleh data.
Bagi organisasi yang berasal dari Rev5, ini sering kali merupakan momen ketika transisi mulai terasa kurang seperti kepatuhan dan lebih seperti rekayasa.
Pekerjaan sebenarnya adalah teknik, bukan menulis
Itu karena kesenjangan terbesar antara Rev5 dan 20X bukanlah dokumentasi, melainkan desain sistem.
Langkah pertama adalah memahami posisi Anda saat ini. Jalankan analisis kesenjangan KSI dan nilai setiap persyaratan sebagai tercakup sepenuhnya, tercakup sebagian, atau tidak tercakup. Identifikasi apakah setiap KSI dapat diotomatisasi, memerlukan proses manual, atau pada akhirnya memerlukan keduanya.
Ikuti urutan prioritas yang direkomendasikan FedRAMP, dimulai dengan Otorisasi oleh FedRAMP, lalu Arsitektur Cloud Native dan Manajemen Identitas dan Akses sebelum beralih ke Konfigurasi Layanan, Pemantauan, dan domain lainnya.
Dari sana, bangun jalur bukti. Sebagian besar KSI yang dapat diotomatisasi sudah menggunakan data yang dihasilkan organisasi Anda setiap hari melalui platform cloud, penyedia identitas, SIEM, pemindai kerentanan, dan alat manajemen konfigurasi. Tantangannya bukanlah menciptakan data baru.
Mereka secara konsisten mengumpulkannya, menormalisasikannya, memetakannya ke KSI, menghasilkan bukti terstruktur, dan melakukan semua itu sesuai irama yang diperlukan dalam skala besar.
Ironisnya, pekerjaan yang paling menyakitkan seringkali bukanlah telemetri teknis sama sekali. Persetujuan kebijakan, alur kerja tata kelola, catatan pelatihan, dan proses manual lainnya tidak pernah dirancang untuk beroperasi terus-menerus. Ini biasanya merupakan item peretasan yang paling lama, itulah sebabnya item tersebut layak untuk ditangani terlebih dahulu.
Peran penilai Anda juga berubah. Di bawah Rev5, 3PAO menghabiskan sebagian besar waktunya untuk mengevaluasi dokumentasi dan narasi. Di bawah 20X, mereka memvalidasi apakah saluran bukti Anda mencerminkan kenyataan secara akurat.
Audit tidak hanya sekedar membaca kebijakan, namun lebih mempercayai integritas sistem yang menghasilkan bukti.
Sebagai seseorang yang menghabiskan waktu bertahun-tahun untuk menemukan kesenjangan antara apa yang didokumentasikan organisasi dan apa yang sebenarnya terjadi di lingkungan mereka, saya dapat memberitahu Anda bahwa hal ini menghilangkan banyak tempat persembunyian bagi pelaku ancaman.
Otomatisasi bukanlah tujuannya, melainkan keberlanjutan
Semua ini tidak berarti bahwa setiap organisasi perlu membeli platform. Anda benar-benar dapat membangun jaringan pipa ini sendiri, dan banyak organisasi akan melakukannya. Namun terus melakukan semua yang saya sebutkan (mengumpulkan bukti, menormalkan data, memetakannya ke KSI, menghasilkan keluaran yang dapat dibaca mesin, membuat ringkasan yang dapat dibaca manusia, dan memelihara integrasi tersebut) dengan cepat menjadi pekerjaan rekayasa yang berkelanjutan.
Di sinilah otomatisasi mendapatkan tempatnya. Bukan karena manusia tidak dapat melakukan pekerjaan tersebut, namun karena ada cara yang lebih baik untuk menghabiskan waktu rekayasa yang sangat terampil daripada membangun kembali paket bukti berulang kali.
Validasi yang gigih harus menjadi kemampuan operasional, bukan proyek manual permanen.
Kami mengalaminya secara langsung di Anecdotes ketika kami menjadi platform GRC agen pertama yang mencapai otorisasi FedRAMP 20X Moderat (Atau Kelas C) menggunakan platform kami sendiri.
Kami tidak mencapai Moderat pada penilaian pertama. Awalnya kami berada di Tingkat Rendah, menggunakan temuan tersebut untuk memperbaiki lingkungan, memvalidasi lagi, dan akhirnya mencapai Moderat.
Bagi saya, ini adalah bukti terkuat bahwa kerangka kerja tersebut berfungsi sebagaimana mestinya. FedRAMP 20X memberikan penghargaan kepada organisasi yang memperlakukan penilaian sebagai umpan balik dan terus melakukan perbaikan, bukan organisasi yang hanya menyampaikan cerita yang paling bersih.
Mulailah sebelum Anda harus melakukannya
Kesalahan terbesar yang dapat dilakukan organisasi Rev5 adalah memperlakukan 20X seperti migrasi dokumen.
Jika yang Anda lakukan hanyalah memetakan ulang SSP Anda tanpa membangun sistem yang terus-menerus menghasilkan bukti yang dapat dipercaya, pada akhirnya Anda akan membangun kembali semuanya di bawah tekanan tenggat waktu, dengan tangan, dan itulah yang dirancang untuk dihilangkan oleh 20X.
Jangan mulai dengan kontrol Anda yang paling rumit, mulailah dengan kontrol yang membosankan. Pilih KSI di mana Anda sudah memiliki sebagian besar datanya. Instrumen itu ujung ke ujung. Jalankan validasi berkelanjutan. Lihat apa yang rusak. Perbaiki. Mengulang. Bangun otot sebelum Anda membangun timbangan.
Karena FedRAMP 20X tidak menanyakan apakah Anda dapat bertahan dalam satu audit. Ini menanyakan apakah program jaminan Anda dapat bertahan setiap hari Selasa setelahnya. Organisasi yang berhasil melakukan transisi ini bukanlah organisasi yang memiliki dokumentasi terbaik. Merekalah yang akan mulai membangun jaminan berkelanjutan sebelum tenggat waktu memaksa mereka untuk melakukannya.
Masuk lebih dalam. Anekdot CISO Jake Bernardes mengungkap peralihan dari Rev5 ke jaminan berkelanjutan yang dapat dibaca mesin di GRC Data dan AI Summit 2026, sebuah acara virtual pada tanggal 12 Agustus untuk para pemimpin keamanan, risiko, dan kepatuhan dalam mempersiapkan agen.
Jika Anda menatap jam Rev5, di situlah tempatnya. Daftar gratis.
Tentang penulis
Maril Vernon adalah CISO Lapangan di Anecdotes dan mantan operator tim merah dan ungu. Dia menulis dan berbicara tentang Rekayasa GRC, pemantauan kontrol berkelanjutan, keamanan ofensif, dan evolusi program jaminan modern. Fokus kerjanya adalah membantu organisasi untuk beralih dari sekadar kepatuhan sebagai upaya dokumentasi dan menuju keputusan keamanan yang didasarkan pada data real-time yang dapat dipercaya. Anecdotes adalah platform GRC agen pertama yang mencapai otorisasi FedRAMP 20X dengan memanfaatkan platformnya sendiri.
Disponsori dan ditulis oleh Anekdot.