
FBI memperingatkan bahwa geng pemerasan yang dikenal sebagai kelompok tebusan diam telah menargetkan firma hukum AS selama dua tahun terakhir dalam serangan phishing dan rekayasa sosial.

Juga dikenal sebagai Luna Moth, Chatty Spider, dan UNC3753, kelompok ancaman ini telah aktif sejak 2022 dan juga ketinggalan Kampanye Bazarcall Itu menyediakan akses awal ke jaringan perusahaan untuk serangan ransomware Ryuk dan Conti.
Pada bulan Maret 2022, berikut Shutdown Contipara aktor ancaman yang terpisah dari sindikat kejahatan dunia maya dan membentuknya sendiri Operasi yang disebut Silent Ransom Group (SRG).
Dalam serangan terakhir, SRG menyamar sebagai dukungan TI target dalam email, situs palsu, dan panggilan telepon menggunakan taktik rekayasa sosial untuk mendapatkan akses ke jaringan target.
Kelompok pemerasan ini tidak mengenkripsi sistem korban dan dikenal karena menuntut tebusan untuk tidak membocorkan informasi sensitif yang dicuri dari perangkat yang dikompromikan secara online.
“SRG kemudian akan mengarahkan karyawan untuk bergabung dengan sesi akses jarak jauh, baik melalui email yang dikirimkan kepada mereka, atau menavigasi ke halaman web. Setelah karyawan memberikan akses ke perangkat mereka, mereka diberitahu bahwa pekerjaan perlu dilakukan dalam semalam,” FBI dikatakan Dalam pemberitahuan industri swasta pada hari Jumat.
“Setelah di perangkat korban, serangan SRG yang khas melibatkan eskalasi hak istimewa minimal dan dengan cepat berputar ke exfiltrasi data yang dilakukan melalui ‘Winscp’ (Windows Secure Copy) atau versi ‘rclone’ yang tersembunyi atau berganti nama.
Setelah mencuri data para korban, mereka memeras mereka melalui email tebusan, mengancam akan menjual atau mempublikasikan informasi tersebut, dan mereka juga akan memanggil karyawan organisasi yang dilanggar untuk menekan mereka ke dalam negosiasi tebusan. Sementara mereka memiliki situs web khusus di mana mereka membocorkan data korban mereka, FBI mengatakan geng pemerasan tidak selalu menindaklanjuti ancaman kebocoran data mereka.

Untuk bertahan melawan serangan mereka, FBI menyarankan menggunakan kata sandi yang kuat, memungkinkan otentikasi dua faktor untuk semua karyawan, membuat cadangan data reguler, dan melakukan pelatihan staf untuk mendeteksi upaya phishing.
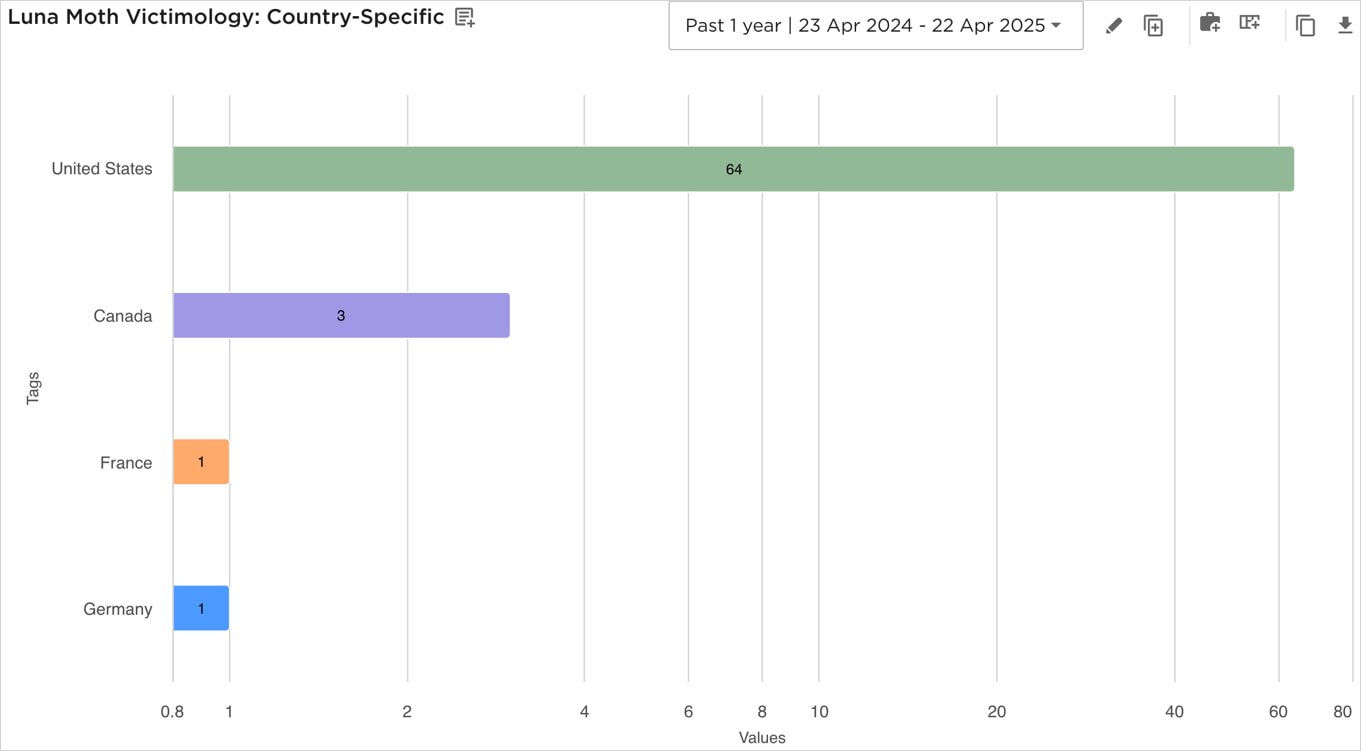
Peringatan FBI mengikuti terbaru Laporan Eclecticiq Merinci serangan SRG yang menargetkan lembaga hukum dan keuangan di Amerika Serikat, dengan para penyerang yang diamati mendaftarkan domain untuk “menyamar sebagai helpdesk TI atau mendukung portal untuk firma hukum AS dan firma jasa keuangan, menggunakan pola yang diketik.”
Korban sedang dikirim email berbahaya dengan nomor helpdesk palsu, mendesak mereka untuk menelepon untuk menyelesaikan berbagai masalah yang tidak ada. Namun, operator ngengat Luna yang menyamar sebagai staf TI di ujung yang lain akan berusaha untuk menipu karyawan perusahaan yang ditargetkan untuk memasang perangkat lunak pemantauan & manajemen jarak jauh (RMM) dari situs help desk IT palsu.
Setelah alat RMM diinstal dan diluncurkan, aktor ancaman mendapatkan akses keyboard langsung, yang memungkinkan mereka untuk mencari dokumen berharga pada perangkat yang dikompromikan dan driver bersama yang kemudian akan dieksfiltrasi menggunakan RCLone (Syncing Cloud) atau Winscp (melalui SFTP).
Menurut Eclecticiq, tuntutan tebusan yang dikirim oleh kisaran kelompok tebusan diam antara satu dan delapan juta USD, tergantung pada ukuran perusahaan yang dilanggar.