Protokol Cetus Exchange terdesentralisasi mengumumkan bahwa peretas telah mencuri $ 223 juta dalam cryptocurrency dan menawarkan kesepakatan untuk menghentikan semua tindakan hukum jika dana dikembalikan.

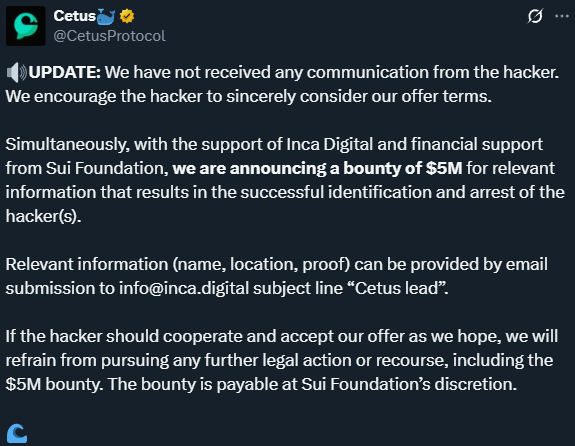
Proyek ini juga mengumumkan hadiah $ 5 juta kepada siapa pun yang memberikan informasi yang relevan yang mengarah ke identifikasi dan penangkapan penyerang.
Protokol Cetus adalah pertukaran terdesentralisasi (DEX) dan protokol likuiditas yang beroperasi pada blockchain SUI dan Aptos.
Ini menggunakan model pembuat pasar likuiditas terkonsentrasi (CLMM), memungkinkan penyedia likuiditas untuk mengalokasikan aset dalam rentang harga tertentu, meningkatkan efisiensi modal dan memungkinkan strategi perdagangan canggih.
Protokol Cetus menawarkan volume perdagangan total $ 57 miliar (pada Mei 2025), dengan lebih dari 15 juta akun yang melaksanakan 144 juta perdagangan di platform.
Insiden itu terjadi kemarin, awalnya mendorong protokol cetus Jeda Kontrak Cerdasnya untuk investigasi.
Beberapa jam kemudian, proyek ini mengkonfirmasi pencurian dan bahwa “$ 162 juta dari dana yang dikompromikan telah berhasil dijeda.”


Dalam pernyataan kemudian, Cetus Protocol mengumumkan bahwa peretas telah mengeksploitasi paket yang rentan tetapi tidak ada rincian yang diungkapkan.
“Kami mengidentifikasi akar penyebab eksploitasi dan, memperbaiki paket terkait, dan menginformasikan pembangun ekosistem secepat mungkin dengan bantuan dari anggota ekosistem untuk mencegah tim lain terpengaruh,” Protokol Cetus yang dinyatakan.
Selain itu, platform ini mencatat bahwa mereka telah mengidentifikasi alamat dan akun dompet Ethereum penyerang, dan bekerja dengan pihak ketiga untuk melacak dan membekukan dana. Penegakan hukum juga telah diinformasikan.
Protokol Cetus juga menawarkan peretas “penyelesaian Whitehat yang peka terhadap waktu,” yang berjanji untuk tidak mengejar tindakan hukum jika dana itu dikembalikan. Untuk memberi lebih banyak tekanan pada penyerang, proyek mengumumkan hadiah $ 5 juta untuk informasi yang mengarah ke identifikasi dan penangkapan peretas.

Sementara itu, $ 162 juta yang signifikan dijeda di blockchain SUI setelah pemungutan suara darurat oleh validator.
Perusahaan Analisis Blockchain Elliptic menerbitkan laporan Berdasarkan visibilitas insiden tersebut, menunjuk pada cacat dalam logika pembuat pasar otomatis (AMM), mungkin melibatkan manipulasi harga pool yang memungkinkan serangan gaya flash pinjaman.
Perusahaan intelijen Blockchain juga menawarkan gambaran tentang upaya gerakan dana penyerang, termasuk swap dari USDT ke USDC dan gerakan rantai silang dari gugatan ke Ethereum.

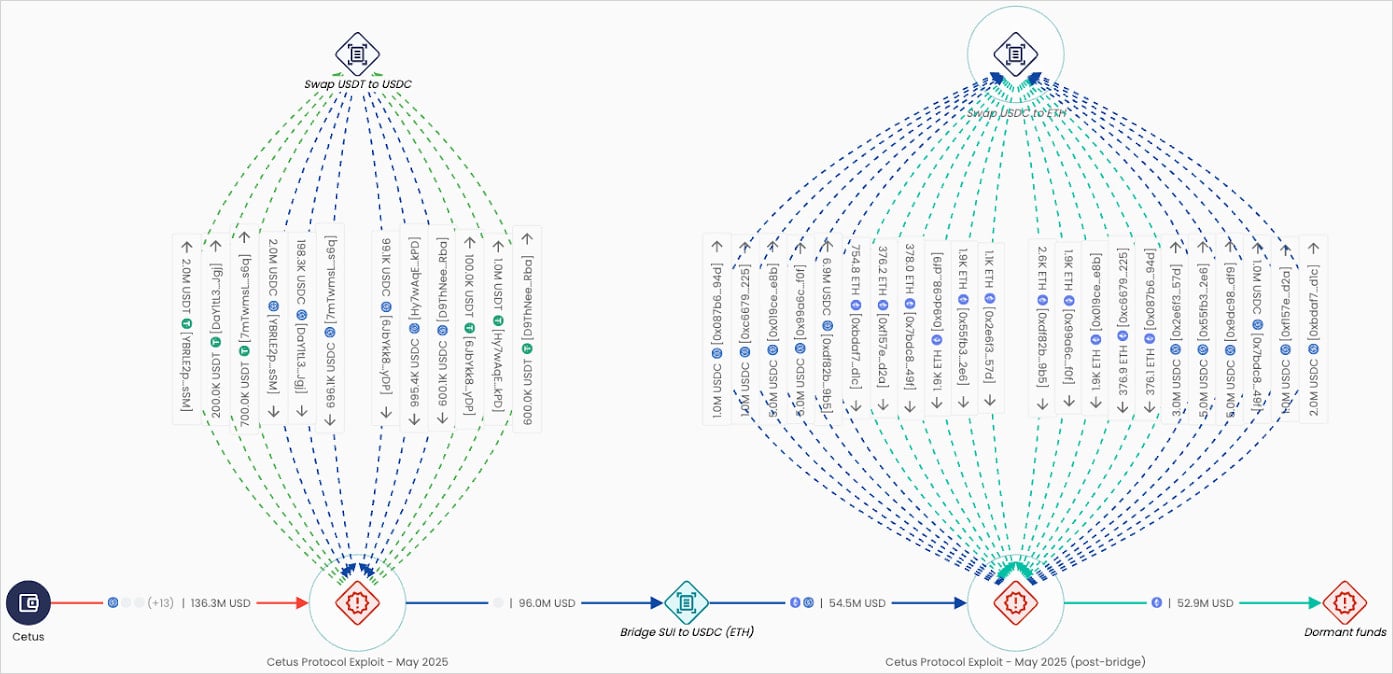
Sumber: Elliptic
Elliptic secara aktif menelusuri transaksi dari eksploitasi awal pada SUI ke dompet penyerang di Ethereum, dan alamat peretas ditandai di semua bursa utama dan penyedia layanan aset virtual, mencegah pencucian atau upaya transfer.