Satu set 57 ekstensi krom dengan 6.000.000 pengguna telah ditemukan dengan kemampuan yang sangat berisiko, seperti memantau perilaku penelusuran, mengakses cookie untuk domain, dan berpotensi menjalankan skrip jarak jauh.

Ekstensi ini ‘disembunyikan,’ yang berarti mereka tidak muncul di Chrome Web Store Search, juga tidak mesin pencari mengindeksnya, dan hanya dapat diinstal jika pengguna memiliki URL langsung.
Biasanya, ekstensi semacam itu adalah perangkat lunak pribadi seperti alat internal perusahaan atau add-on yang masih dalam pengembangan. Namun, aktor ancaman mungkin menggunakannya untuk menghindari deteksi sambil secara agresif mendorong mereka melalui iklan dan situs jahat.
Ekstensi krom berisiko
Perpanjangan itu ditemukan oleh peneliti Lampiran Secure John Tuckner, yang menemukan 35 pertama setelah memeriksa apa yang ia klaim adalah perpanjangan mencurigakan bernama ‘Perlindungan Perpanjangan Perisai Api.’
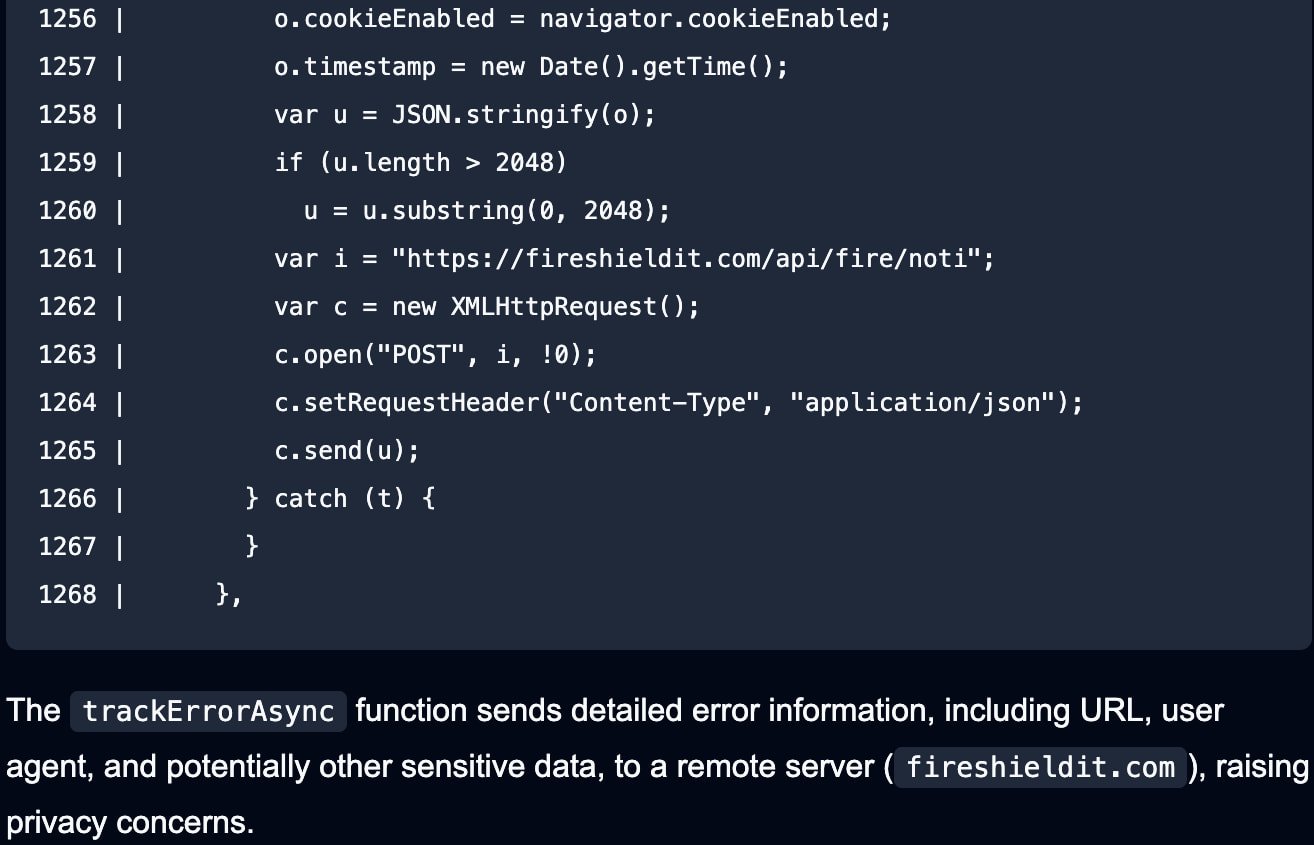
Ekstensi ini sangat dikaburkan dan berisi panggilan balik ke API untuk mengirim informasi yang dikumpulkan dari browser.
Sumber: Lampiran aman
Melalui domain yang disebut “Unknow.com” yang terkandung dalam ekstensi, Tuckner menemukan ekstensi tambahan yang berisi domain yang sama yang mengklaim menyediakan layanan perlindungan iklan atau privasi.

Sumber: Lampiran aman
Namun, semua ini termasuk izin yang terlalu luas yang memungkinkan mereka melakukan tindakan berikut:
- Akses cookie, termasuk header sensitif (misalnya, ‘otorisasi’)
- Pantau perilaku menjelajah pengguna
- Ubah Penyedia Pencarian (dan Hasil)
- Menyuntikkan dan menjalankan skrip jarak jauh di halaman yang dikunjungi melalui iframes
- Aktifkan pelacakan lanjutan dari jarak jauh
Sementara Tuckner tidak menangkap ekstensi yang mencuri kata sandi pengguna atau cookie, kemampuan yang sangat berisiko, kode yang sangat dikaburkan, dan logika tersembunyi sudah cukup bagi peneliti untuk melabeli mereka sebagai risiko dan, berpotensi, spyware.
“Ada sinyal tambahan yang dikaburkan dalam fungsi lain bahwa ada potensi perintah dan kontrol yang signifikan seperti kemampuan untuk mendaftar situs teratas yang dikunjungi, tab terbuka/tutup, mendapatkan situs teratas yang dikunjungi, dan menjalankan banyak kemampuan di atas dengan cara ad hoc,” menjelaskan Tuckner.
“Banyak dari kemampuan ini belum divalidasi, tetapi sekali lagi, adanya kemampuan ini dalam 35 ekstensi yang mengklaim melakukan hal -hal sederhana seperti melindungi Anda dari ekstensi berbahaya cukup memprihatinkan.”
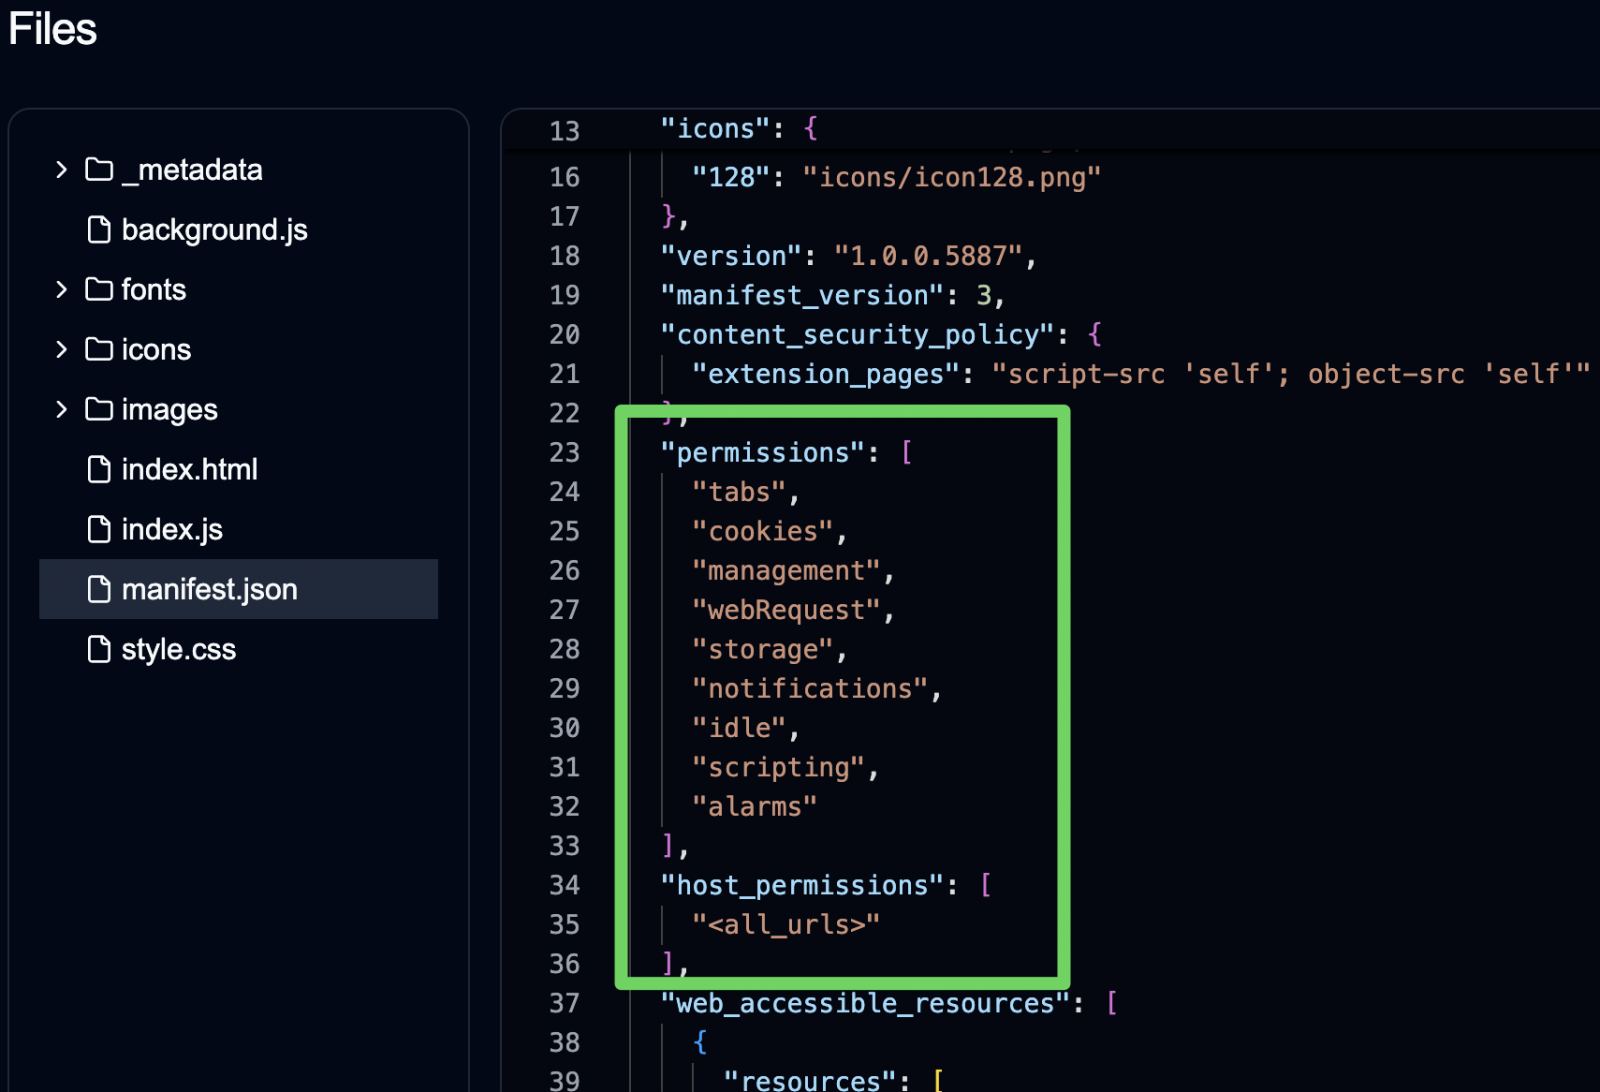
Sumber: Lampiran aman
Sebelumnya hari ini, peneliti menambahkan 22 ekstensi lagi Diyakini termasuk dalam operasi yang sama, mengambil total ke 57 ekstensi yang digunakan oleh 6 juta orang. Beberapa ekstensi yang baru ditambahkan juga bersifat publik.
Tuckner mengatakan bahwa banyak ekstensi telah dihapus dari toko web Chrome setelah laporannya dari minggu lalu, tetapi yang lain masih tetap ada.
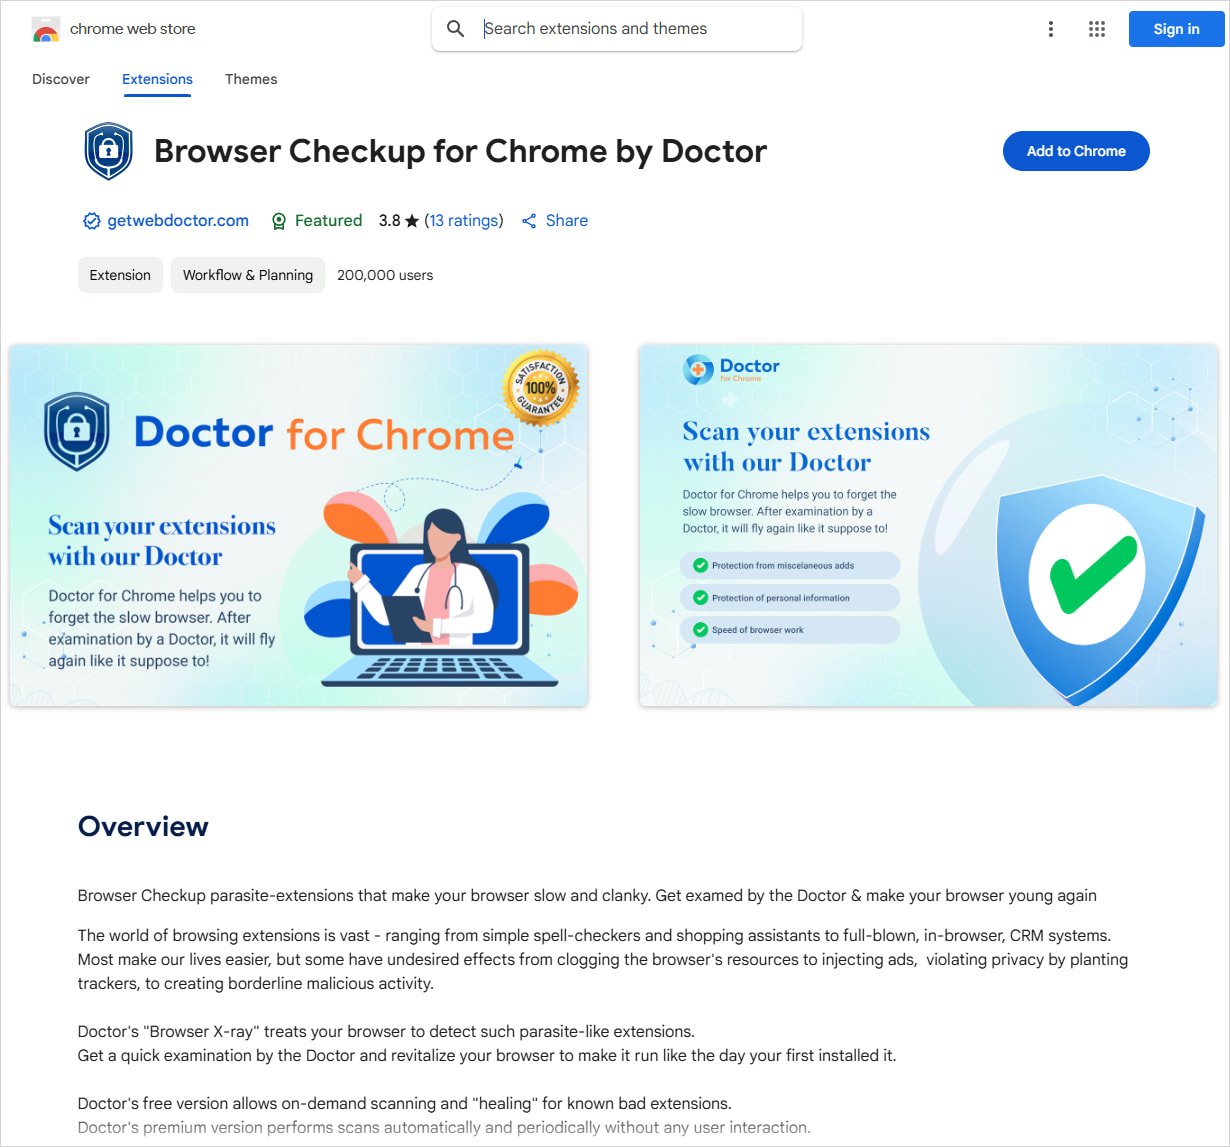
Sumber: BleepingComputer
Daftar lengkapnya adalah Tersedia di sinidengan yang dengan jumlah unduhan tertinggi yang tercantum di bawah ini:
- Cuponomia – Kupon dan Cashback (700.000 pengguna, publik)
- Perlindungan Perpanjangan Perisai Kebakaran (300.000 pengguna, tidak terdaftar)
- Total Keamanan untuk Chrome ™ (300.000 pengguna, tidak terdaftar)
- Protecto untuk Chrome ™ (200.000 pengguna, tidak terdaftar)
- Browser Watchdog untuk Chrome (200.000 pengguna, publik)
- Segera untuk Chrome ™ (200.000 pengguna, tidak terdaftar)
- Pemeriksaan Browser untuk Chrome oleh Dokter (200.000 pengguna, publik)
- Pilih Alat Chrome Anda (200.000 pengguna, tidak terdaftar)
Jika Anda memiliki salah satu dari yang diinstal di atas, disarankan agar Anda segera menghapusnya dan, karena banyak hati -hati, lakukan reset kata sandi di akun online.
Google mengatakan kepada BleepingComputer bahwa mereka mengetahui laporan Tuckner dan sedang menyelidiki ekstensi.
BleepingComputer juga menghubungi pengembang ekstensi ini dengan pertanyaan tentang kode yang dikalahkan tetapi belum menerima balasan saat ini.