
Kumpulan 17 ekstensi berbahaya lainnya yang terkait dengan kampanye GhostPoster telah ditemukan di toko Chrome, Firefox, dan Edge, di mana mereka mengumpulkan total 840.000 instalasi.

Kampanye GhostPoster adalah pertama kali dilaporkan oleh Koi Security peneliti pada bulan Desember. Mereka menemukan 17 ekstensi yang menyembunyikan kode JavaScript berbahaya di gambar logonya, yang memantau aktivitas browser dan memasang pintu belakang.
Kode tersebut mengambil payload yang sangat dikaburkan dari sumber daya eksternal, yang melacak aktivitas penjelajahan korban, membajak tautan afiliasi pada platform e-niaga utama, dan memasukkan iframe yang tidak terlihat untuk penipuan iklan dan penipuan klik.

Laporan baru dari platform keamanan browser LayerX menunjukkan bahwa kampanye tersebut masih berlangsung meskipun telah terekspos, dan 17 ekstensi berikut adalah bagian darinya:
- Google Terjemahan di Klik Kanan – 522.398 pemasangan
- Terjemahkan Teks yang Dipilih dengan Google – 159.645 pemasangan
- Blok Iklan Ultimate – 48.078 pemasangan
- Pemain Mengambang – Mode PiP – 40.824 pemasangan
- Konversikan Segalanya – 17.171 pemasangan
- Unduh Youtube – 11.458 pemasangan
- Terjemahan Satu Kunci – 10.785 pemasangan
- Pemblokir Iklan – 10.155 pemasangan
- Simpan Gambar ke Pinterest dengan Klik Kanan – 6.517 pemasangan
- Pengunduh Instagram – 3.807 pemasangan
- Umpan RSS – 2.781 pemasangan
- Kursor Keren – 2.254 pemasangan
- Tangkapan Layar Halaman Penuh – 2.000 pemasangan
- Sejarah Harga Amazon – 1.197 pemasangan
- Penambah Warna – 712 pemasangan
- Terjemahkan Teks yang Dipilih dengan Klik Kanan – 283 pemasangan
- Pemotong Tangkapan Layar Halaman – 86 pemasangan
Menurut para peneliti, kampanye tersebut berasal dari Microsoft Edge dan kemudian diperluas ke Firefox dan Chrome.
LayerX menemukan bahwa beberapa ekstensi di atas telah hadir di toko add-on browser sejak tahun 2020, yang menunjukkan keberhasilan operasi jangka panjang.


Sumber: LayerX
Meskipun kemampuan penghindaran dan pasca-aktivasi sebagian besar tetap sama seperti yang didokumentasikan sebelumnya oleh Koi, LayerX telah mengidentifikasi varian yang lebih maju dalam ekstensi ‘Instagram Downloader’.
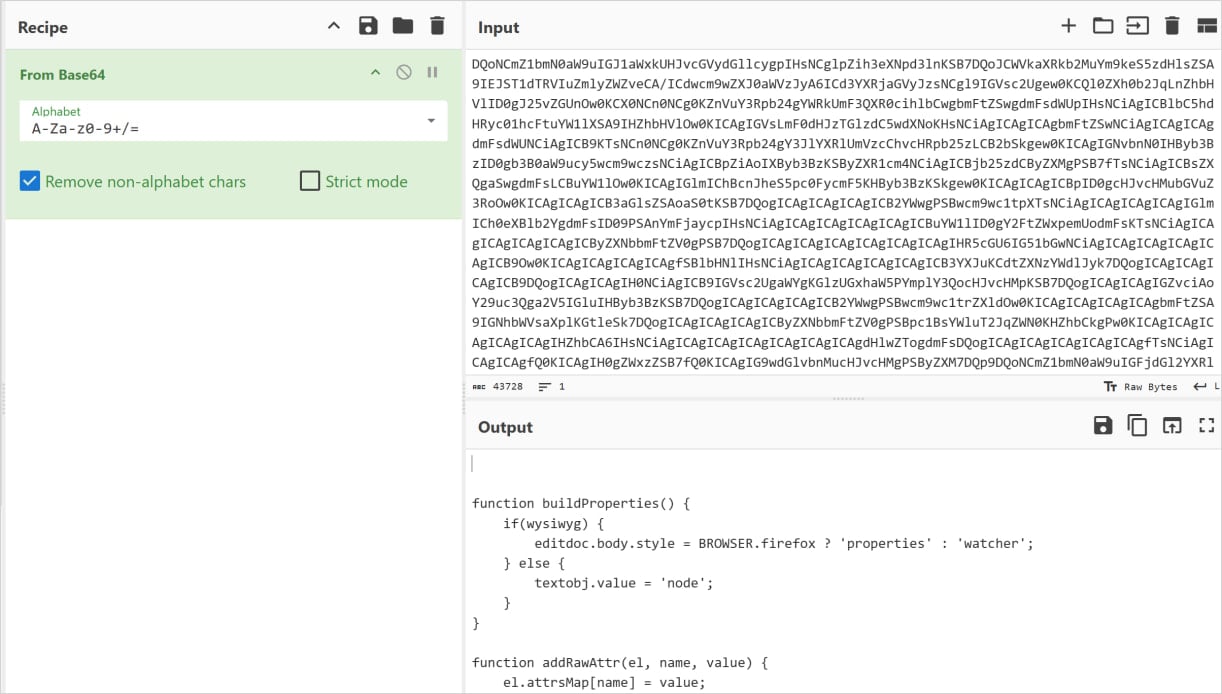
Perbedaannya terletak pada pemindahan logika pementasan berbahaya ke dalam skrip latar belakang ekstensi dan menggunakan file gambar yang dibundel sebagai wadah muatan rahasia, bukan hanya sebagai ikon.

Sumber: LayerX
Saat runtime, skrip latar belakang memindai byte mentah gambar untuk pembatas tertentu (>>>>), mengekstrak dan menyimpan data tersembunyi di penyimpanan ekstensi lokal, kemudian mendekode Base64 dan mengeksekusinya sebagai JavaScript.
“Aliran eksekusi bertahap ini menunjukkan evolusi yang jelas menuju dormansi, modularitas, dan ketahanan yang lebih lama terhadap mekanisme deteksi statis dan perilaku,” komentar LayerX tentang varian GhostPoster terbaru.
Para peneliti mengatakan bahwa ekstensi yang baru diidentifikasi tidak lagi ada di toko add-on Mozilla dan Microsoft. Namun, pengguna yang memasangnya di browser mereka mungkin masih berisiko.
BleepingComputer telah menghubungi Google tentang ekstensi yang ada di Toko Web Chrome, dan juru bicara mengonfirmasi bahwa semuanya telah dihapus.

7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.