Ekstensi Chrome berbahaya di Toko Web Chrome yang menyamar sebagai alat produktivitas dan keamanan untuk platform HR dan ERP perusahaan ditemukan mencuri kredensial autentikasi atau memblokir halaman manajemen yang digunakan untuk merespons insiden keamanan.

Kampanye ini ditemukan oleh perusahaan keamanan siber Socket, yang mengatakan bahwa mereka mengidentifikasi lima ekstensi Chrome yang menargetkan Workday, NetSuite, dan SAP SuccessFactors, yang secara kolektif dipasang lebih dari 2.300 kali.
“Kampanye ini menyebarkan tiga jenis serangan berbeda: eksfiltrasi cookie ke server jarak jauh, manipulasi DOM untuk memblokir halaman administrasi keamanan, dan injeksi cookie dua arah untuk pembajakan sesi langsung,” laporan Soket.

“Ekstensi ini menargetkan platform perusahaan yang sama dan berbagi daftar deteksi alat keamanan, pola titik akhir API, dan struktur kode yang sama, yang menunjukkan operasi terkoordinasi meskipun muncul sebagai penerbit terpisah.”
Ekstensi tersebut diterbitkan dengan nama yang berbeda namun para peneliti mengatakan bahwa ekstensi tersebut memiliki infrastruktur, pola kode, dan penargetan yang sama. Empat ekstensi diterbitkan dengan nama pengembang databycloud1104, sedangkan ekstensi kelima menggunakan merek berbeda dengan nama Software Access.
Meskipun ekstensi ini hanya berdampak pada 2.300 pengguna, pencurian kredensial perusahaan dapat memicu serangan ransomware dan pencurian data berskala besar.
Dipasarkan sebagai alat untuk pengguna perusahaan
Socket mengatakan ekstensi tersebut dipromosikan kepada pengguna platform HR dan ERP perusahaan, menampilkan dirinya sebagai alat yang dirancang untuk meningkatkan produktivitas, menyederhanakan alur kerja, atau meningkatkan kontrol keamanan.
Beberapa ekstensi diklaim menawarkan akses yang disederhanakan ke “alat premium” untuk Workday, NetSuite, dan platform lainnya.
Salah satu ekstensi yang lebih populer, Data Berdasarkan Cloud 2dipasang 1.000 kali dan dipromosikan sebagai dasbor yang menawarkan alat manajemen massal dan akses lebih cepat bagi pengguna yang mengelola beberapa akun perusahaan.
Ekstensi lainnya, Akses Alat 11memposisikan dirinya sebagai add-on yang berfokus pada keamanan yang akan membatasi akses ke fitur administratif sensitif. Daftarnya mengklaim ekstensi tersebut dapat membatasi interaksi pengguna dengan “alat khusus” untuk mencegah penyusupan akun.
Ekstensi lain dalam grup menggunakan bahasa serupa tentang penyediaan “akses” ke alat dan layanan, meminta izin yang tampaknya konsisten dengan integrasi perusahaan.
Namun, Socket mengatakan tidak ada ekstensi yang mengungkapkan ekstraksi cookie, pemalsuan kredensial, atau pemblokiran halaman administrasi keamanan. Kebijakan privasi untuk ekstensi tersebut juga tidak menyebutkan bahwa data pengguna akan dikumpulkan.
Analisis Socket terhadap ekstensi menemukan bahwa ekstensi tersebut menggunakan campuran perilaku jahat, termasuk eksfiltrasi cookie autentikasi, pemblokiran halaman administratif, dan pembajakan sesi melalui injeksi cookie.
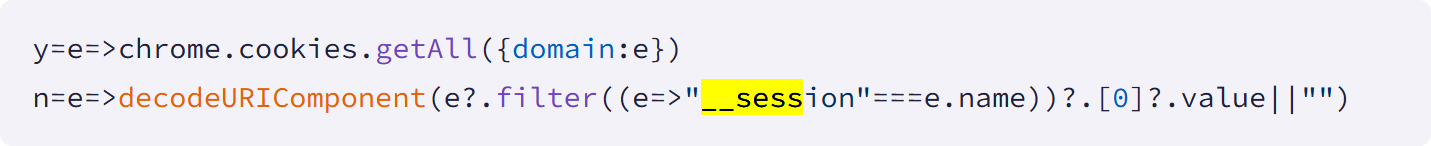
Beberapa ekstensi terus-menerus mengekstraksi cookie autentikasi bernama “__session” untuk domain yang ditargetkan, yang berisi token masuk aktif untuk Workday, NetSuite, dan SuccessFactors.

Sumber: Soket
Token ini dieksfiltrasi setiap 60 detik ke server perintah dan kontrol jarak jauh, sehingga memungkinkan penyerang mempertahankan akses bahkan ketika pengguna keluar dan masuk kembali.
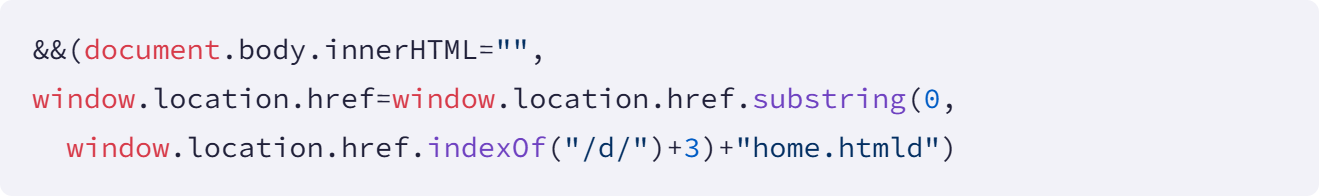
Dua ekstensi, Tool Access 11 dan Data By Cloud 2, memblokir akses ke halaman keamanan dan respons insiden dalam Workday. Dengan menggunakan deteksi judul halaman, ekstensi akan menghapus konten di halaman atau mengalihkan administrator dari halaman manajemen.
“Alat Akses 11 menargetkan 44 halaman administratif termasuk kebijakan otentikasi, konfigurasi proxy keamanan, manajemen rentang IP, dan kontrol sesi,” jelas Socket.
“Data By Cloud 2 memperluasnya menjadi 56 halaman dengan menambahkan manajemen kata sandi, penonaktifan akun, kontrol perangkat 2FA, dan log audit keamanan.”
Memblokir akses ke halaman ini dapat mencegah administrator yang sah merespons insiden keamanan jika terdeteksi.

Sumber: Soket
Terakhir, Socket mengatakan ekstensi Akses Perangkat Lunak menerapkan perilaku paling berbahaya dengan juga menyertakan fitur yang memungkinkan manipulasi cookie dua arah. Selain mencuri token sesi, ekstensi dapat menerima cookie curian dari server penyerang dan menyuntikkannya langsung ke browser.
Dengan mengatur cookie otentikasi melalui C2, para peneliti mengatakan bahwa penyerang dapat mengambil alih sesi yang diautentikasi tanpa memasukkan nama pengguna, kata sandi, atau kode otentikasi multi-faktor. Socket mengatakan hal ini memungkinkan pengambilalihan akun secara langsung di seluruh platform perusahaan yang ditargetkan.
Socket mengatakan mereka melaporkan ekstensi tersebut ke Google, dan pada saat artikel ini diterbitkan, ekstensi tersebut tampaknya telah dihapus.
Siapa pun yang menggunakan ekstensi ini harus melaporkannya ke admin keamanan mereka untuk respons insiden lebih lanjut dan mengubah kata sandi mereka pada platform yang ditargetkan.

Tolok Ukur Anggaran CISO 2026
Ini musim anggaran! Lebih dari 300 CISO dan pemimpin keamanan telah berbagi bagaimana mereka merencanakan, membelanjakan, dan membuat prioritas untuk tahun depan. Laporan ini mengumpulkan wawasan mereka, memungkinkan pembaca untuk membuat tolok ukur strategi, mengidentifikasi tren yang muncul, dan membandingkan prioritas mereka menjelang tahun 2026.
Pelajari bagaimana para pemimpin terkemuka mengubah investasi menjadi dampak yang terukur.