Peneliti Keamanan Bobby Gould telah menerbitkan posting blog yang menunjukkan rantai eksploit lengkap untuk CVE-2025-20281, kerentanan eksekusi kode jarak jauh yang tidak ditekankan di Cisco Identity Services Engine (ISE).

Kerentanan kritisnya adalah pertama kali diungkapkan pada 25 Juni 2025dengan peringatan Cisco bahwa itu berdampak pada versi ISE dan ISE-PIC 3.3 dan 3.4, yang memungkinkan penyerang jarak jauh yang tidak masuk akal untuk mengunggah file sewenang-wenang ke sistem target dan menjalankannya dengan hak istimewa root.
Masalah ini berasal dari deserialisasi dan injeksi komando yang tidak aman dalam metode enablestrongswantunnel ().
Tiga minggu kemudian, vendor menambahkan satu kesalahan lagi ke buletin yang sama, CVE-2025-20337yang berkaitan dengan cacat yang sama tetapi sekarang dipecah menjadi dua bagian, CVE-2025-20281 (injeksi perintah) dan CVE-2025-20337 (deserialisasi).
Meskipun perbaikan panas sebelumnya tersedia, Cisco mendesak pengguna untuk memperbarui ke 3.3 Patch 7 dan 3.4 Patch 2 untuk mengatasi kedua kerentanan.
Pada 22 Juli 2025, Cisco menandai CVE-2025-20281 dan CVE-2025-20337 sebagai secara aktif dieksploitasi dalam seranganmendesak admin untuk menerapkan pembaruan keamanan sesegera mungkin.
Dengan waktu yang cukup telah berlalu, memungkinkan administrator untuk menerapkan pembaruan, Gould sekarang menerbitkan tulisannya, di mana ia menunjukkan memicu cacat injeksi perintah di Cisco Ise melalui string java serial[] muatan.
Peneliti mencapai eksekusi perintah sewenang -wenang sebagai root di dalam wadah Docker dengan mengeksploitasi perilaku runtime.exec () Java dan menggunakan $ {IFS} untuk memotong masalah tokenisasi argumen.
Akhirnya, Gould menunjukkan cara melarikan diri dari wadah Docker yang istimewa dan mendapatkan akses root pada sistem host menggunakan teknik pelarian wadah Linux yang terkenal berdasarkan Cgroups dan Release_Agent.

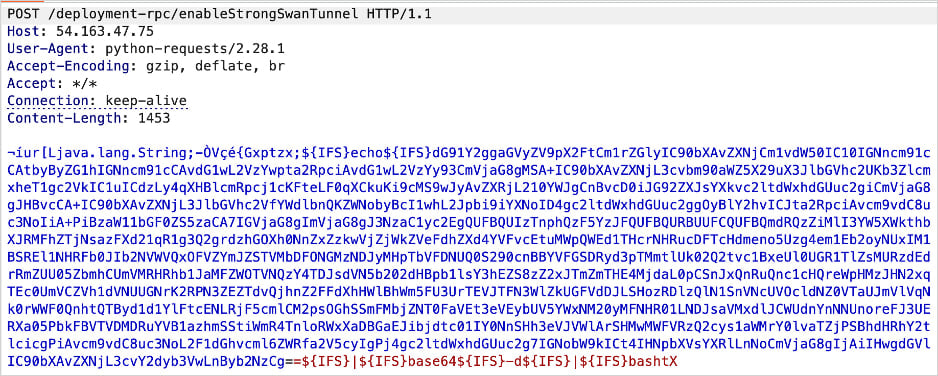
Sumber: ZerodayInitiative.com
Meskipun penulisan Gould bukanlah peretas skrip eksploitasi yang dipersenjatai dapat secara langsung terhubung ke rantai serangan mereka, itu memberikan semua detail teknis dan struktur muatan yang diperlukan bagi peretas yang terampil untuk menciptakan kembali seluruh eksploitasi.
Bahkan jika eksploitasi aktif di alam liar sudah berlangsung, pelepasan eksploitasi ini pasti akan meningkatkan aktivitas jahat.
Tidak ada solusi untuk kerentanan ini, jadi menerapkan tambalan seperti yang diarahkan pada Buletin Vendor adalah tindakan yang disarankan.

Deteksi & Respons Cloud untuk Dummies
Mengandung ancaman yang muncul secara real time – sebelum mereka berdampak pada bisnis Anda.
Pelajari bagaimana deteksi dan respons cloud (CDR) memberi tim keamanan keunggulan yang mereka butuhkan dalam panduan praktis dan tidak masuk akal ini.