Penyerang dapat menggunakan kerentanan macOS yang baru -baru ini ditambal untuk memotong transparansi, persetujuan, dan kontrol keamanan (TCC) dan mencuri informasi pengguna yang sensitif, termasuk data yang di -cache Apple Intelligence.

TCC adalah teknologi keamanan dan kerangka kerja privasi yang memblokir aplikasi dari mengakses data pengguna pribadi dengan memberikan kontrol macOS atas bagaimana data mereka diakses dan digunakan oleh aplikasi di seluruh perangkat Apple.
Apple memiliki Memperbaiki cacat keamanan dilacak sebagai CVE-2025-31199 (dilaporkan oleh Microsoft Jonathan Bar atau, Alexia Wilson, dan Christine Fossaceca) dalam tambalan yang dirilis pada bulan Maret untuk MacOS Sequoia 15.4 dengan “Redaksi Data yang Ditingkatkan.”
Sementara Apple membatasi akses TCC hanya ke aplikasi dengan akses disk penuh dan secara otomatis memblokir eksekusi kode yang tidak sah, peneliti Microsoft Security menemukan bahwa penyerang dapat menggunakan akses istimewa dari plugin spotlight untuk mengakses file yang sensitif dan mencuri isinya.
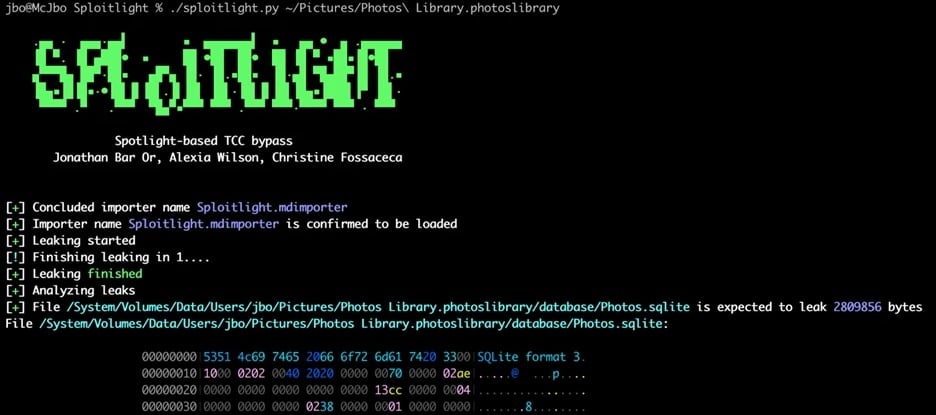
Mereka menunjukkan dalam sebuah laporan yang diterbitkan hari ini bahwa kerentanan (bernama Sploitlight dan dijelaskan oleh Apple sebagai “masalah logging”) dapat dieksploitasi untuk memanen data yang berharga, termasuk informasi terkait Intelijen Apple dan informasi jarak jauh dari perangkat terkait akun iCloud lainnya.
Ini termasuk, tetapi tidak terbatas pada, metadata foto dan video, data geolokasi yang tepat, data pengenalan wajah dan orang, aktivitas pengguna dan konteks acara, album foto dan perpustakaan bersama, riwayat pencarian dan preferensi pengguna, serta foto dan video yang dihapus.

Sejak 2020, Apple telah menambal bypass TCC lainnya yang mengeksploitasi mesin waktu yang dipasang (CVE-2020-9771), keracunan variabel lingkungan (CVE-2020-9934), dan masalah kesimpulan bundel (CVE-2021-30713). Di masa lalu, peneliti Microsoft Security juga telah menemukan beberapa bypass TCC lainnya, termasuk PowerDir (CVE-2021-30970) Dan Hm-surfItu juga bisa disalahgunakan untuk mendapatkan akses ke data pribadi pengguna.
“While similar to prior TCC bypasses like HM-Surf and powerdir, the implications of this vulnerability, which we refer to as ‘Sploitlight’ for its use of Spotlight plugins, are more severe due to its ability to extract and leak sensitive information cached by Apple Intelligence, such as precise geolocation data, photo and video metadata, face and person recognition data, search history and user preferences, and more,” Microsoft berkata pada hari Senin.
“Risiko ini lebih rumit dan meningkat oleh kemampuan menghubungkan jarak jauh antara akun iCloud, yang berarti penyerang dengan akses ke perangkat macOS pengguna juga dapat mengeksploitasi kerentanan untuk menentukan informasi jarak jauh dari perangkat lain yang terhubung ke akun iCloud yang sama.”
Dalam beberapa tahun terakhir, peneliti Microsoft Security telah menemukan beberapa kerentanan macOS parah lainnya, termasuk bypass SIP Dijuluki ‘Shrootless‘(CVE-2021-30892), dilaporkan pada tahun 2021, yang memungkinkan penyerang untuk memasang rootkit pada Mac yang dikompromikan.
Baru -baru ini, mereka menemukan bypass SIP Dijuluki ‘Migrain’ (CVE-2023-32369) dan cacat keamanan bernama Achilles (CVE-2022-42821), yang dapat dieksploitasi untuk menginstal malware menggunakan aplikasi yang tidak dipercaya yang memotong pembatasan eksekusi gerbang.
Tahun lalu, mereka melaporkan Bypass SIP lainnya kekurangan (CVE-2024-44243) Itu memungkinkan aktor ancaman menggunakan pengemudi kernel berbahaya dengan memuat ekstensi kernel pihak ketiga.

Dewan Dewan Dek Dek Cisos benar -benar digunakan
Cisos tahu bahwa mendapatkan buy-in dewan dimulai dengan pandangan yang jelas dan strategis tentang bagaimana keamanan cloud mendorong nilai bisnis.
Dek laporan dewan gratis yang dapat diedit ini membantu para pemimpin keamanan menghadirkan risiko, dampak, dan prioritas dalam hal bisnis yang jelas. Ubah pembaruan keamanan menjadi percakapan yang bermakna dan pengambilan keputusan yang lebih cepat di ruang dewan.