Pelaku ancaman di X mengeksploitasi berita seputar Ross Ulbricht untuk mengarahkan pengguna yang tidak menaruh curiga ke saluran Telegram yang menipu mereka agar menjalankan kode PowerShell yang menginfeksi mereka dengan malware.

Serangan itu, terlihat oleh vx-undergroundadalah varian baru dari “Klik-Perbaiki” taktik yang telah menjadi sangat populer di antara pelaku ancaman untuk mendistribusikan malware selama setahun terakhir.
Namun, alih-alih memperbaiki kesalahan umum, varian ini berpura-pura menjadi captcha atau sistem verifikasi yang harus dijalankan pengguna untuk bergabung dengan saluran tersebut.
Bulan lalu, peneliti dari Guardio Labs dan peneliti Infoblox mengungkapkan kampanye baru yang menggunakan halaman verifikasi CAPTCHA yang meminta pengguna menjalankan perintah PowerShell untuk memverifikasi bahwa mereka bukan bot.
Pencipta Jalur Sutra digunakan sebagai umpan
Ross Ulbricht adalah pendiri dan operator utama pasar web gelap Silk Road yang terkenal kejam, yang bertindak sebagai pusat penjualan dan pembelian barang dan jasa terlarang.
Pria tersebut dijatuhi hukuman penjara seumur hidup pada tahun 2015, yang menurut sebagian orang berlebihan karena dia memfasilitasi kejahatan dan tidak melakukannya secara pribadi.
Presiden Trump sebelumnya menyatakan pendapat yang sama, berjanji untuk mengampuni Ulbricht begitu dia menjadi Presiden AS, dan kemarin, dia memenuhi janji ini.
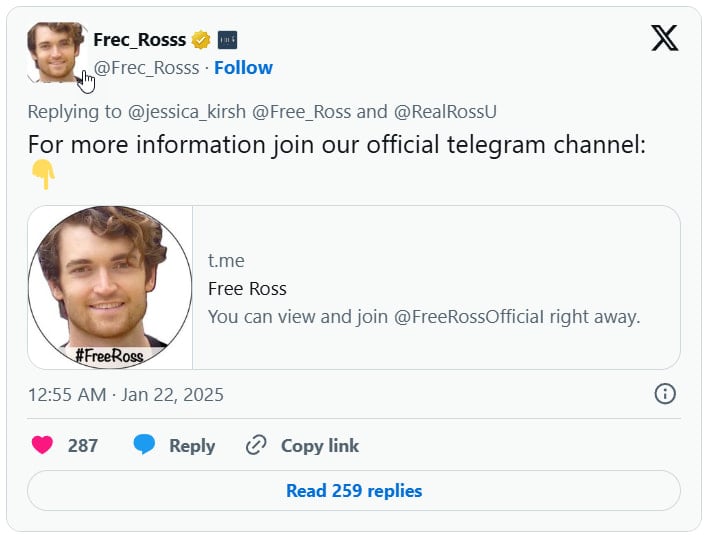
Pelaku ancaman mengambil keuntungan dari perkembangan ini, menggunakan akun Ross Ulbricht palsu namun terverifikasi di X untuk mengarahkan orang ke saluran Telegram berbahaya yang disajikan sebagai portal resmi Ulbricht.

Sumber: BleepingComputer
Di Telegram, pengguna dihadapkan dengan apa yang disebut permintaan verifikasi identitas bernama ‘Safeguard’, yang memandu pengguna melalui proses verifikasi palsu.

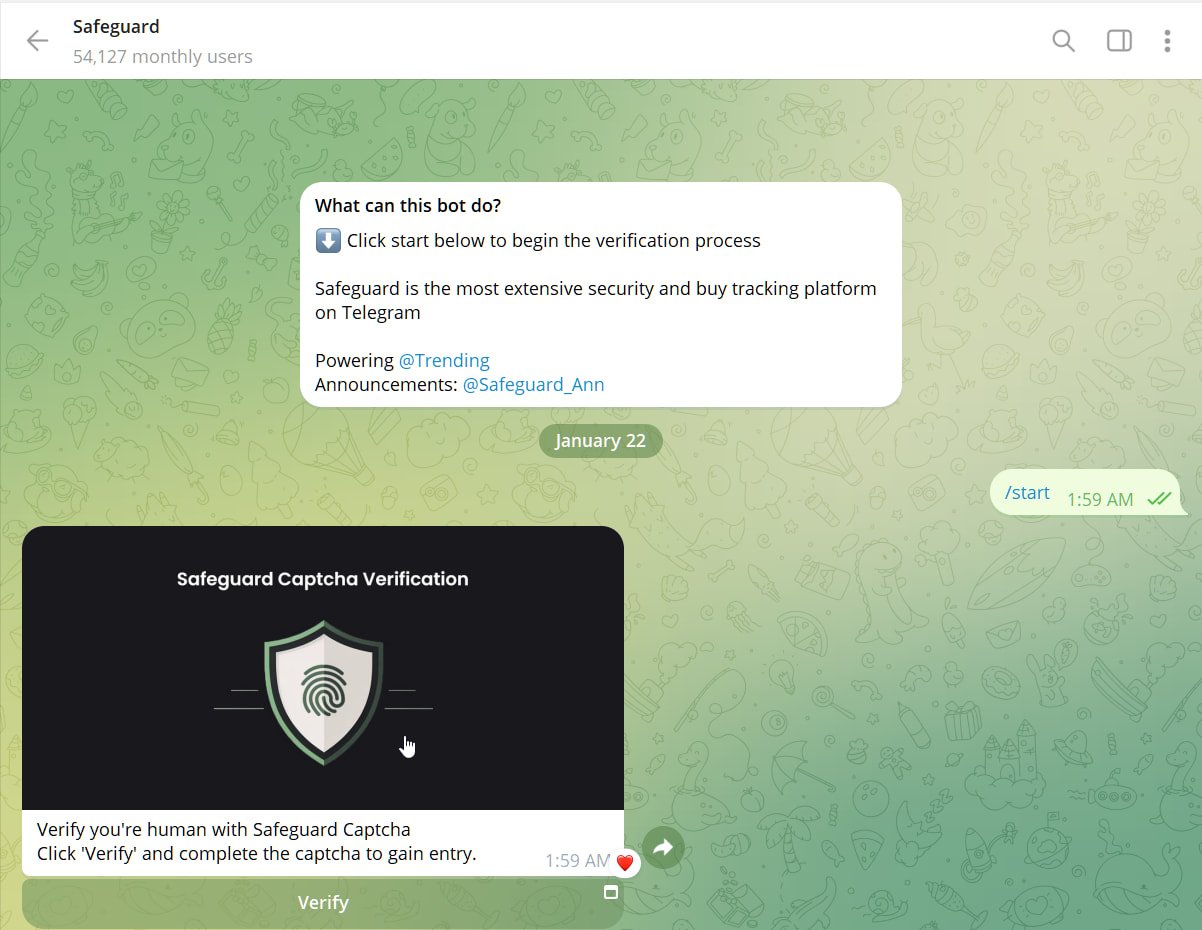
Sumber: BleepingComputer
Pada akhirnya, pengguna diperlihatkan a Aplikasi mini Telegram yang menampilkan dialog verifikasi palsu. Aplikasi mini ini secara otomatis menyalin perintah PowerShell ke clipboard perangkat dan kemudian meminta pengguna untuk membuka dialog Windows Run dan menempelkannya dan menjalankannya.

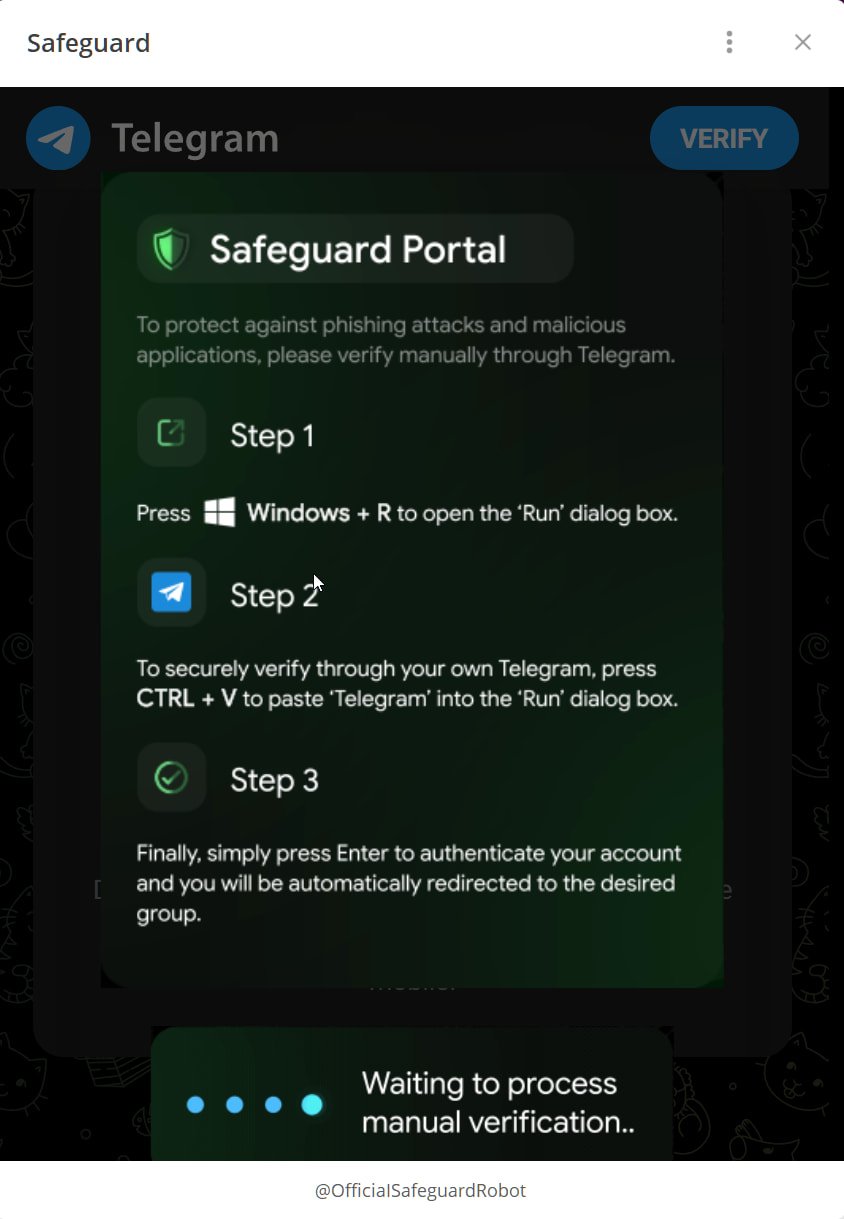
Sumber: BleepingComputer
Kode yang disalin ke clipboard mengunduh dan menjalankan skrip PowerShell, yang akhirnya mengunduh file ZIP di http://openline[.]kamu.
File zip ini berisi banyak file, termasuk identitas-helper.exe[[Total Virus], yang a mengomentari VirusTotal menunjukkan itu mungkin pemuat Cobalt Strike.
Cobalt Strike adalah alat pengujian penetrasi yang biasa digunakan oleh pelaku ancaman untuk mendapatkan akses jarak jauh ke komputer dan jaringan tempat mereka berada. Jenis infeksi ini biasanya merupakan awal dari serangan ransomware dan pencurian data.
Bahasa yang digunakan selama proses verifikasi dipilih dengan cermat untuk mencegah timbulnya kecurigaan dan mempertahankan premis verifikasi yang salah.
Pengguna tidak boleh menjalankan apa pun yang mereka salin secara online di dialog ‘Jalankan’ Windows atau terminal PowerShell kecuali mereka tahu apa yang mereka lakukan.
Jika tidak yakin tentang sesuatu yang Anda salin ke clipboard Anda, tempelkan pada pembaca teks dan analisis isinya, dan segala kebingungan dianggap sebagai tanda bahaya.
Pembaruan 23/1 – Juru bicara Telegram mengirimkan komentar berikut kepada BleepingComputer:
“Telegram secara proaktif memantau bagian publik dari platformnya, termasuk bot dan aplikasi mini, dan menghapus konten berbahaya setiap kali ditemukan. Setiap hari moderator menghapus jutaan konten yang melanggar persyaratan layanan Telegram.” – Juru bicara Telegram