Seorang peneliti keamanan menemukan kelemahan dalam jaringan pengiriman konten (CDN) Cloudflare, yang dapat mengungkap lokasi umum seseorang hanya dengan mengirimkan gambar kepada mereka di platform seperti Signal dan Discord.

Meskipun kemampuan geolokasi dari serangan tersebut tidak cukup tepat untuk pelacakan di tingkat jalan, namun kemampuan ini dapat memberikan data yang cukup untuk menyimpulkan di wilayah geografis mana seseorang tinggal dan memantau pergerakan mereka.
Temuan Daniel ini khususnya mengkhawatirkan bagi orang-orang yang sangat peduli dengan privasi mereka, seperti jurnalis, aktivis, pembangkang, dan bahkan penjahat dunia maya.
Namun, bagi penegak hukum, kelemahan ini dapat menjadi keuntungan bagi penyelidikan, karena memungkinkan mereka mengetahui lebih banyak tentang negara atau negara bagian di mana tersangka berada.
Pelacakan 0-klik yang tersembunyi
Tiga bulan lalu, seorang peneliti keamanan bernama Daniel menemukan bahwa Cloudflare menyimpan sumber daya media di pusat data terdekat dengan pengguna untuk meningkatkan waktu muat.
“3 bulan lalu, saya menemukan serangan deanonimisasi 0-klik unik yang memungkinkan penyerang mengambil lokasi target mana pun dalam radius 250 mil,” jelas Daniel.
“Dengan aplikasi rentan yang terpasang di ponsel target (atau sebagai aplikasi latar belakang di laptop mereka), penyerang dapat mengirimkan muatan berbahaya dan mendeanonimkan Anda dalam hitungan detik–dan Anda bahkan tidak akan menyadarinya.
Untuk melakukan serangan pengungkapan informasi, peneliti akan mengirimkan pesan kepada seseorang dengan gambar unik, baik itu tangkapan layar atau bahkan avatar profil, yang dihosting di CDN Cloudflare.
Selanjutnya, ia memanfaatkan bug di Cloudflare Workers yang memungkinkan pemaksaan permintaan melalui pusat data tertentu menggunakan alat khusus yang disebut Cloudflare Teleport.
Perutean sewenang-wenang ini biasanya tidak diizinkan oleh batasan keamanan default Cloudflare, yang mengharuskan setiap permintaan dirutekan dari pusat data terdekat.
Dengan menghitung respons cache dari berbagai pusat data Cloudflare untuk gambar yang dikirim, peneliti dapat memetakan lokasi umum pengguna berdasarkan CDN yang mengembalikan kode bandara terdekat di dekat pusat data mereka.

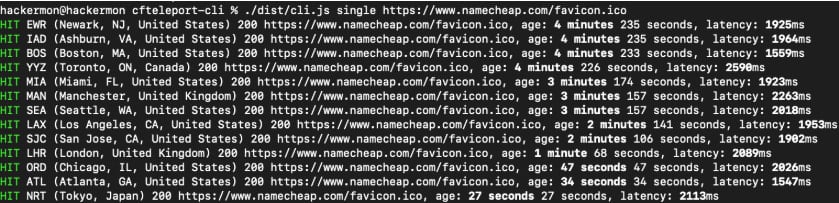
Sumber: hackermondev | GitHub
Selain itu, karena banyak aplikasi secara otomatis mengunduh gambar untuk pemberitahuan push, termasuk Signal dan Discord, penyerang dapat melacak target tanpa interaksi pengguna, menjadikannya serangan tanpa klik.
Akurasi pelacakan berkisar antara 50 dan 300 mil, bergantung pada wilayah dan berapa banyak pusat data Cloudflare yang berada di dekatnya. Ketepatan di kota-kota besar seharusnya lebih baik dibandingkan di wilayah pedesaan atau wilayah dengan populasi lebih sedikit.
Saat bereksperimen dengan CTO Discord yang melakukan geolokasi, Stanislav Vishnevskiy, peneliti menemukan bahwa Cloudflare menggunakan perutean siaran apa pun dengan beberapa pusat data terdekat yang menangani permintaan penyeimbangan beban yang lebih baik, sehingga memungkinkan akurasi yang lebih baik.

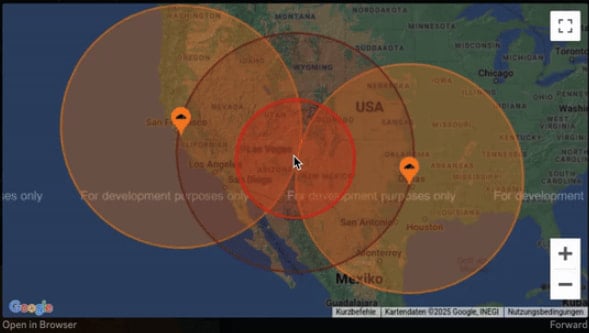
Sumber: hackermondev | GitHub
Tanggapan dari platform yang terkena dampak
Seperti yang pertama kali dilaporkan oleh 404 Mediapeneliti mengungkapkan temuannya kepada Cloudflare, Signal, dan Discord, dan yang pertama menandai temuannya sebagai terselesaikan dan memberinya hadiah $200.
Daniel mengkonfirmasi bahwa bug Workers telah ditambal, tetapi dengan memprogram ulang Teleport agar menggunakan VPN untuk menguji lokasi CDN yang berbeda, serangan geo-locating masih mungkin terjadi, meskipun sekarang sedikit lebih rumit.
“Saya memilih penyedia VPN dengan lebih dari 3.000 server yang berlokasi di berbagai lokasi di 31 negara berbeda di seluruh dunia,” jelas peneliti dalam tulisannya.
“Dengan menggunakan metode baru ini, saya dapat menjangkau kembali sekitar 54% dari seluruh pusat data Cloudflare. Meskipun kedengarannya tidak banyak, namun cakupannya mencakup sebagian besar tempat di dunia dengan populasi yang signifikan.”
Menanggapi permintaan berikutnya, Cloudflare memberi tahu peneliti bahwa pada akhirnya merupakan tanggung jawab pengguna untuk menonaktifkan caching.
Discord menolak laporan tersebut sebagai masalah Cloudflare, begitu pula Signal, dengan menyatakan bahwa penerapan fitur anonimitas lapisan jaringan berada di luar cakupan misi mereka.
BleepingComputer telah menghubungi Signal, Discord, dan Cloudflare untuk mengomentari temuan peneliti.
Juru bicara Cloudflare memberi tahu kami hal berikut:
“Hal ini pertama kali diungkapkan pada bulan Desember 2024 melalui program bug bounty kami, diselidiki dan segera diselesaikan. Kemampuan untuk membuat permintaan ke pusat data tertentu melalui proyek “Cloudflare Teleport” di GitHub dengan cepat diatasi – seperti yang disebutkan oleh peneliti keamanan dalam pengungkapannya. Kami percaya bug bounty adalah bagian penting dari setiap peralatan tim keamanan, dan terus mendorong pihak ketiga dan peneliti untuk terus melaporkan jenis aktivitas ini untuk ditinjau oleh tim kami.” – Juru bicara Cloudflare