Botnet JDY, jaringan malware yang sebelumnya dikaitkan dengan pelaku ancaman Tiongkok seperti Volt Typhoon, telah memperluas cakupan penargetan dan upaya pengintaiannya secara signifikan.

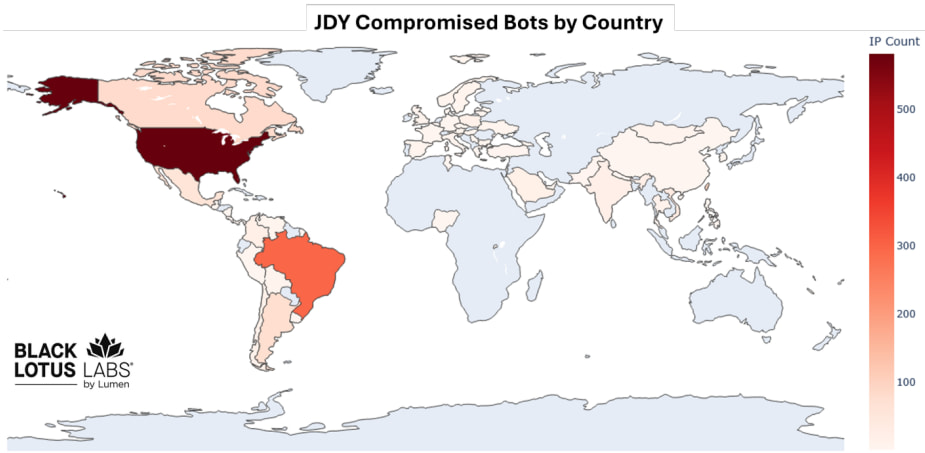
Menurut para peneliti di Black Lotus Labs by Lumen, yang telah memantau aktivitasnya, JDY mempertahankan fokus yang kuat di Amerika Serikat, tempat banyak perangkat yang disusupi berada dan sangat menargetkan jaringan militer dan terkait.
Perusahaan keamanan mencatat bahwa JDY telah berkembang dari sekitar 650 bot aktif pada Januari 2024 menjadi lebih dari 1.500 perangkat SOHO dan IoT yang disusupi saat ini.

Meskipun jumlahnya tampak rendah, penting untuk dicatat bahwa JDY bukanlah kerangka eksploitasi atau botnet DDoS yang memerlukan kelompok besar untuk mengumpulkan daya tembak, namun merupakan jaringan pemindaian dan sidik jari terdistribusi yang membantu operatornya menemukan target yang rentan terhadap kelemahan yang baru terungkap.
“Analisis terhadap kegiatan ini menunjukkan fokus yang jelas dalam mengidentifikasi infrastruktur yang rentan segera setelah pengungkapan kerentanan publik, menunjukkan bahwa hasil pengintaian dengan cepat dioperasionalkan oleh para pelaku ancaman persisten tingkat lanjut (APT) China-nexus,” demikian bunyi laporan tersebut. Laporan Lab Teratai Hitam.
“Fokus yang ditargetkan ini telah diamati di berbagai sektor, dengan militer AS dan entitas terkait sebagai sektor yang paling menonjol.”

Sumber: Lab Teratai Hitam
CISA punya diperingatkan sebelumnya tentang risiko yang ditimbulkan oleh operator Volt Typhoon terhadap router SOHO yang tidak terlindungi, dan mendesak vendor perangkat jaringan untuk menghilangkan kerentanan dalam antarmuka manajemen web (WMI) router SOHO selama tahap desain dan pengembangan.
Botnet JDY dirancang untuk melakukan penemuan layanan, pengambilan spanduk layanan, pengumpulan sertifikat TLS, sidik jari protokol, dan pengintaian yang berfokus pada kelemahan.
Di antara perangkat yang disusupi adalah perangkat dari Cisco, Araknis, Mimosa Networks, Ubiquiti, DrayTek, Hikvision, dan Linksys, untuk arsitektur MIPS, MIPS64, MIPSEL, dan MIPSEL64.
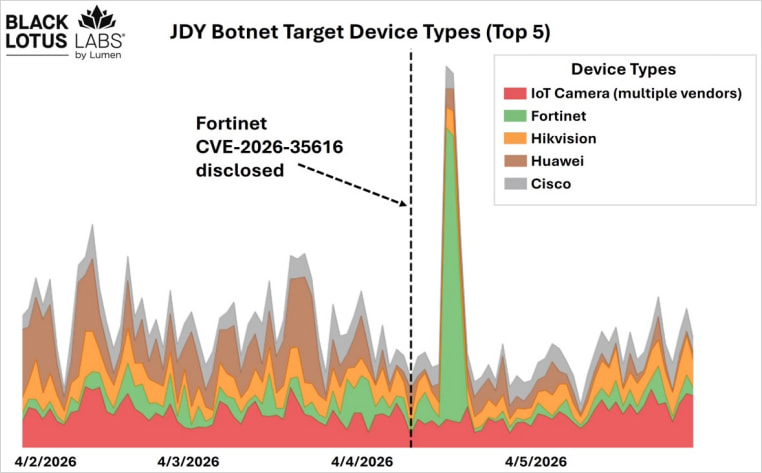
Pelaku ancaman dengan cepat menargetkan kerentanan yang baru terungkap, dengan peneliti Lumen mengamati pemindaian JDY yang menargetkan CVE-2026-35616 tak lama setelah Fortinet mengungkapkan kelemahan FortiClient EMS secara publik.

Sumber: Lab Teratai Hitam
Operator mengendalikan botnet melalui layanan Tor tersembunyi, yang juga berfungsi sebagai infrastruktur perintah dan kontrol (C2). Kerangka kerja reverse-shell dan manajemen host open-source Platypus juga digunakan dalam beberapa kasus.

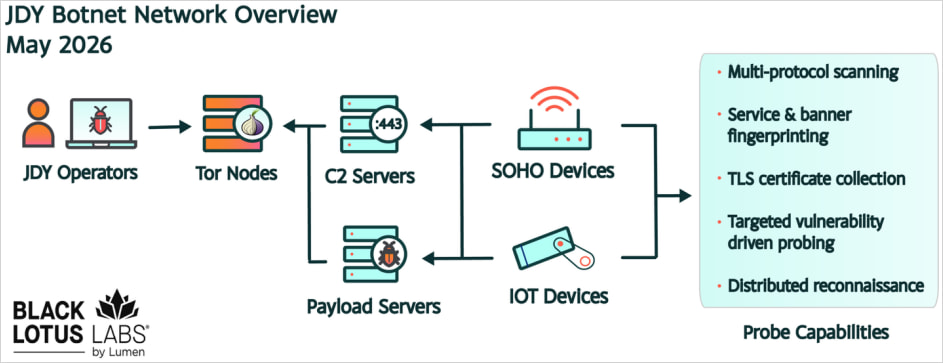
Sumber: Lab Teratai Hitam
Malware mendaftar ke “Layanan Pengiriman” pusat dan menerima tugas pemindaian, yang dijalankan, mengompresi hasilnya, dan mengirimkannya kembali ke C2.
Modul pemindaian mendukung hal berikut:
- Pemindaian TCP
- Pemindaian SSL/TLS
- Pemindaian UDP
- penyelidikan ICMP
- Koleksi spanduk
- Pengambilan sertifikat TLS
- Sidik jari layanan menggunakan kumpulan aturan yang dapat diunduh
Klien botnet mengulangi siklus yang sama hingga operator secara khusus memerintahkannya untuk berhenti.
Fungsi pemindaian TCP adalah salah satu yang paling menarik secara teknis, kata para peneliti, menjelaskan bahwa, ketika JDY memiliki hak yang cukup, ia melakukan pemindaian SYN mentah yang jauh lebih cepat dan lebih tersembunyi.
“Jika malware dapat membuka soket mentah, yang umumnya memerlukan hak root atau administratif, malware tersebut akan memulai pemindaian SYN berkecepatan tinggi menggunakan paket TCP yang dibuat khusus,” jelas laporan tersebut.
“Paket khusus ini menggunakan port sumber tetap sebesar 19000, menambah port tujuan satu per satu, dan memproses ribuan target pemindaian secara batch.”

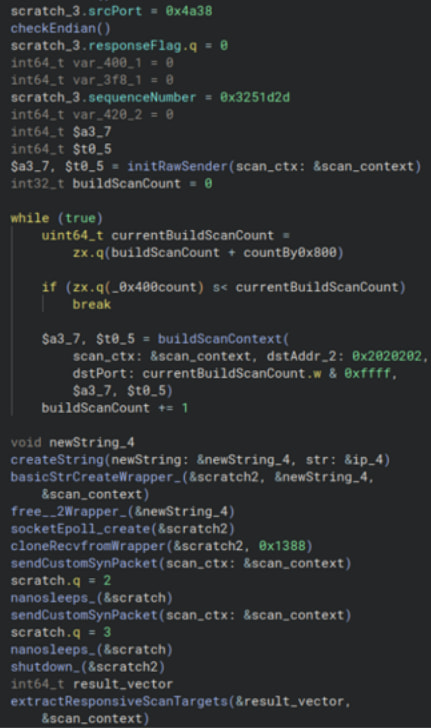
Sumber: Lab Teratai Hitam
Ketika aktivitas botnet JDY meningkat, organisasi harus memastikan router, firewall, dan perangkat IoT menjalankan pembaruan dan patch keamanan terbaru untuk mencegah mereka direkrut ke dalam jaringan pengintaian.
Para pembela HAM juga harus mengurangi permukaan serangan eksternal mereka dengan menonaktifkan antarmuka administratif yang tidak perlu terekspos ke internet, membatasi akses manajemen jarak jauh, mengganti kredensial default, dan memantau aktivitas pemindaian keluar yang tidak biasa yang berasal dari perangkat edge.

Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.