Selama dua dekade terakhir, keamanan perusahaan berjalan berdasarkan asumsi yang bisa diterapkan: lingkungan dapat diketahui. Tim keamanan dapat membeli alat, menginventarisasi pengguna, memetakan sistem, menentukan kebijakan, dan mengandalkan dasbor dan alur kerja yang dibuat vendor untuk mengelola sebagian besar hal yang terjadi selanjutnya.

Modelnya tidak sempurna, namun berhasil karena lingkungan berubah seiring dengan kecepatan manusia.
Agen AI mematahkan asumsi tersebut, dan dengan itu, pedomannya.
Agen bukanlah aplikasi biasa. Mereka bertindak secara mandiri, menggunakan alat, memperoleh akses lintas sistem, dan mengubah perilaku berdasarkan konteks. Beberapa dikenai sanksi dan dijalankan di platform SaaS. Lainnya tidak berizin dan dijalankan secara lokal. Mereka dapat meminjam akses manusia dan menghilang sebelum pemindaian inventaris berikutnya.
Mereka juga sangat bervariasi dalam jangkauannya; Penelitian Keamanan Token tentang bagaimana perusahaan sebenarnya menyebarkan agen menemukan segalanya mulai dari chatbot yang dipicu oleh manusia hingga layanan produksi otonom, dengan lebih dari seperlima agen lokal sudah memiliki akses langsung ke sumber data produksi.
Percakapan build-vs-buy dalam keamanan siber kini telah berubah secara mendasar. Pertanyaan lamanya sederhana: haruskah kita membeli alat atau membuatnya sendiri? Di era agenik, pembingkaian tersebut terlalu sempit.
Tim keamanan tidak perlu membangun kembali seluruh tumpukan, namun juga tidak dapat mengandalkan alur kerja tetap yang dibuat orang lain beberapa bulan sebelumnya.
Pertanyaan yang lebih baik adalah: lapisan mana yang harus dimiliki oleh tim keamanan?
Batasan Alur Kerja Keamanan Tetap
Agen AI menjadikan lingkungan lebih spesifik, lebih dinamis, dan lebih sulit diantisipasi. Vendor dapat membuat dasbor untuk risiko umum: akun layanan yang memiliki hak istimewa, kredensial yang sudah usang, pengguna admin yang tidak aktif, izin yang berlebihan, dan identitas dengan akses ke sistem produksi.
Hal ini berguna, namun pertanyaan yang paling penting seringkali spesifik untuk satu lingkungan saja.
- Agen manakah yang dibuat dalam dua minggu terakhir yang dapat mencapai produksi melalui kredensial manusia yang diwariskan?
- Agen pengkodean lokal manakah yang masih memiliki token aktif setelah proyek berakhir?
- Apa jalur serangan potensial dari satu sistem ke sistem lainnya menggunakan agen AI?
Pertanyaan-pertanyaan ini tidak cocok dengan alur kerja umum. Hal ini bergantung pada jejak cloud organisasi, tumpukan SaaS, praktik pengembangan, model kepemilikan, persyaratan kepatuhan, dan pola adopsi AI. Tidak ada peta jalan vendor yang dapat mengantisipasi setiap kombinasi.
Itulah kesenjangan operasionalisasi. Tim keamanan sering kali dapat mengidentifikasi kategori risiko, namun mereka tidak selalu dapat menerjemahkannya ke dalam jalur remediasi yang tepat yang dibutuhkan oleh lingkungan mereka. Agen AI memperlebar kesenjangan ini karena mereka bergerak lebih cepat dibandingkan siklus perkakas tradisional.
Menunggu dua perempat untuk fitur vendor sementara agen terus mengumpulkan akses bukanlah strategi keamanan yang efektif. Itu adalah antrian.
Amankan AI Tanpa Melambat
Shadow AI dan penyebaran agen melampaui kemampuan tim keamanan Anda untuk menanganinya.
Keamanan Token menemukan setiap agen, memetakan akses berisiko, dan secara otomatis menerapkan kebijakan berbasis niat. Skalakan AI dengan aman tanpa kehilangan kendali atau memperlambat inovasi.
Mengapa “Bangun Saja” Bukanlah Jawabannya
Pengembangan yang dibantu AI telah mengubah apa yang dapat dibangun oleh tim. Laporan Pembuatan vs. Beli Retool tahun 2026 menemukan bahwa 35% tim telah mengganti setidaknya satu alat SaaS dengan sesuatu yang mereka buat sendiri, dan 78% berharap untuk membuat lebih banyak lagi tahun ini.
Tren ini memiliki implikasi keamanan yang nyata, karena AI telah membuat pembuatan alat khusus menjadi jauh lebih cepat dan mudah. Pekerjaan yang dulunya membutuhkan waktu berminggu-minggu untuk rekayasa kini dapat dibuat prototipenya dalam hitungan jam.
Namun keamanan siber memiliki masalah yang lebih sulit dibandingkan sebagian besar fungsi bisnis: lapisan data. Alur kerja keamanan yang berguna hanya akan berpengaruh jika identitas, akses, izin, kepemilikan, dan data aktivitas di bawahnya. Membangun aplikasi khusus adalah satu hal. Menghubungkannya dengan aman ke sistem perusahaan yang ada adalah hal lain.
Tim keamanan tidak perlu membangun kembali integrasi di seluruh AWS, Azure, GitHub, Salesforce, Okta, manajer rahasia, pipeline CI/CD, platform SaaS, kerangka kerja agen, dan sistem lokal.
Mereka tidak perlu menormalkan sendiri setiap skema atau memelihara skrip rapuh yang rusak saat API upstream berubah.
Itulah biaya tersembunyi dari “bangun saja”. Bagian tersulitnya bukanlah menghasilkan kode tetapi membangun data yang aktif, dinormalisasi, aman, dan cukup lengkap untuk mendukung keputusan nyata.
Beli Fondasi untuk Memiliki Lapisan Operasional
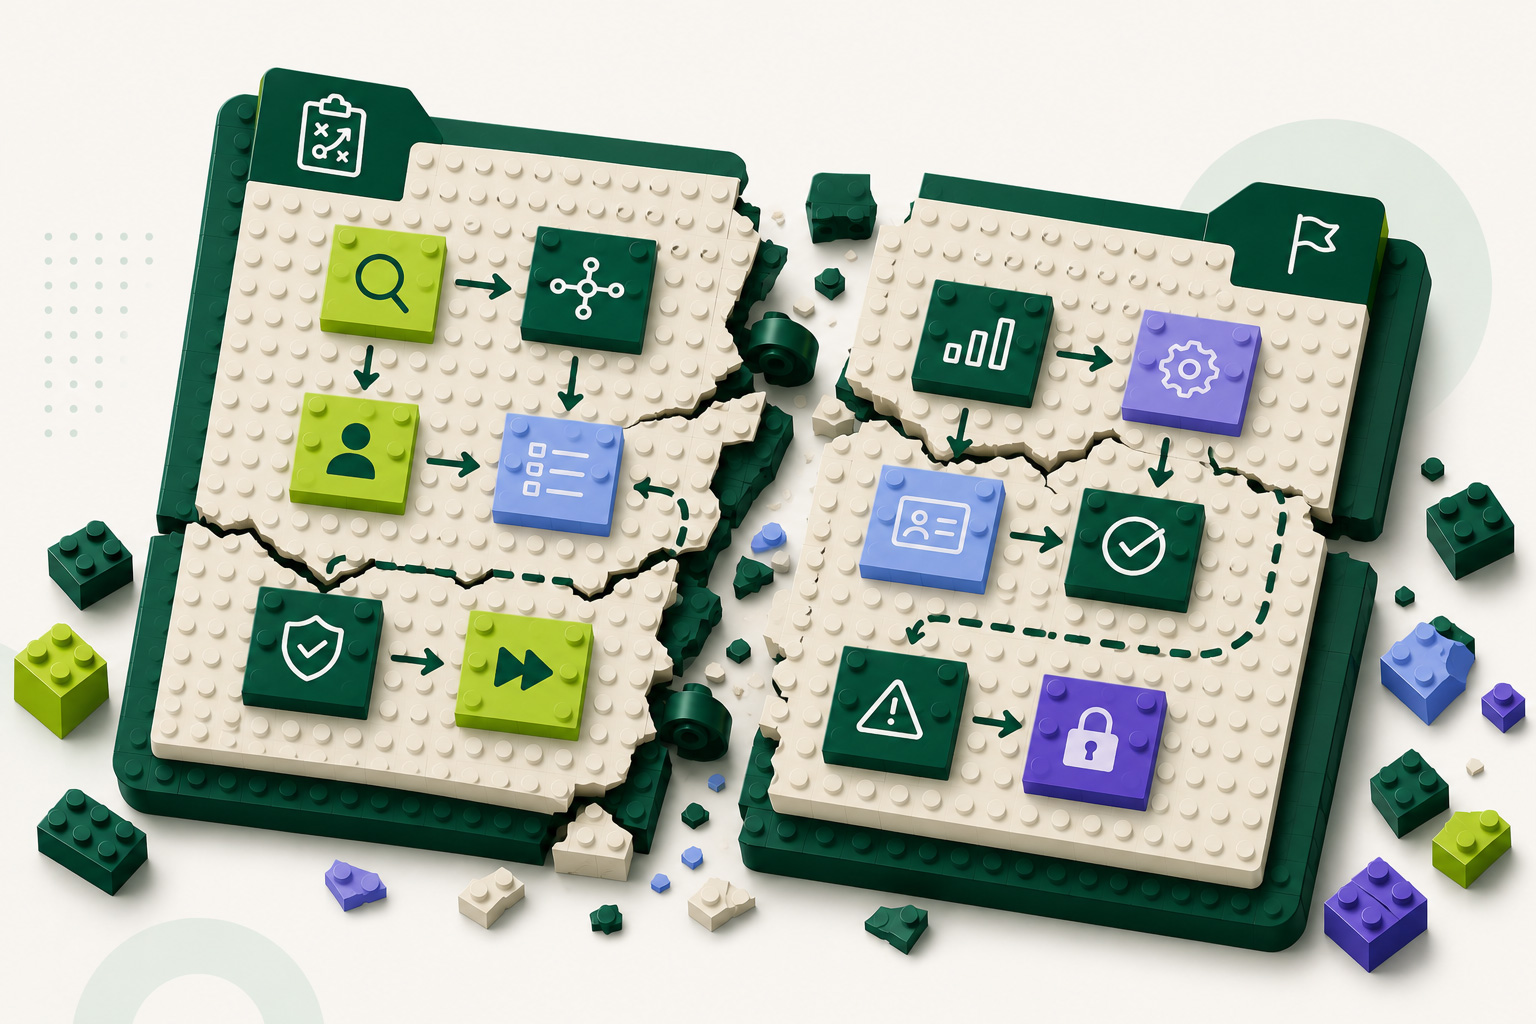
Masa depan keamanan siber bukanlah suatu hal yang murni dibangun atau dibeli semata. Hal ini dibangun di atas fondasi yang benar.
Tim keamanan harus berinvestasi pada lapisan yang secara struktural kompleks dan diadopsi secara luas di seluruh organisasi: penemuan berkelanjutan, integrasi, normalisasi, korelasi identitas, pemetaan akses, kontrol tata kelola, kemampuan audit, dan batasan eksekusi yang aman.
Kemampuan tersebut memerlukan kedalaman, skala, dan pemeliharaan yang konstan. Mereka bukanlah tempat di mana sebagian besar tim keamanan harus menghabiskan waktu rekayasa mereka yang terbatas.
Namun tim harus memiliki lapisan operasional: alur kerja, aplikasi, laporan, tinjauan, dan otomatisasi yang mencerminkan lingkungan spesifik mereka.
Di situlah diferensiasi hidup. Di sinilah tim keamanan mengkodekan cara kerja organisasi mereka: siapa pemilik agen mana, sistem mana yang paling penting, akses apa yang dapat diterima, pengecualian mana yang diperbolehkan, bagaimana risiko diprioritaskan, dan perbaikan apa yang harus dilakukan selanjutnya.
Model pemenangnya bukanlah “beli segalanya” atau “bangun segalanya”. Ini adalah “beli fondasinya, bangun lapisan operasinya.”
Identitas adalah lapisan yang memegangnya
Bagi agen AI, fondasinya harus berupa identitas. Setiap agen yang berarti pada akhirnya memerlukan akses. Ini mengautentikasi, menggunakan kredensial, memanggil alat, dan menjangkau data.
Seringkali, perusahaan tersebut bahkan tidak memiliki identitas sendiri dan malah meminjam identitas dari seorang karyawan, itulah sebabnya agen yang sudah berjalan di dalam perusahaan dapat dibedakan dari orang-orang yang mereka tiru di log audit Anda.
Itulah sebabnya identitas adalah satu-satunya bidang kendali yang benar-benar mengatur AI agen, dan mengapa identitas menjadi fondasi yang harus dibangun. Ini adalah satu-satunya tempat di mana tim Anda dapat melihat dan menerapkan penemuan, kepemilikan, akses, dan siklus hidup untuk setiap agen sekaligus.
Pagar pembatas, pemfilteran cepat, dan kontrol perilaku bertindak berdasarkan apa yang dikatakan agen. Identitas menentukan jangkauan yang dapat dijangkau oleh suatu agen, dan jangkauanlah yang menentukan radius ledakan.
Landasan identitas langsung memberi tim keamanan konteks yang mereka perlukan untuk bertanya dan menjawab pertanyaan penting:
- Siapa pemilik agen ini?
- Apa yang harus dilakukannya?
- Identitas apa yang digunakannya?
- Sistem apa saja yang dapat dijangkau?
- Apakah aksesnya sesuai dengan tujuannya?
- Apa yang terjadi jika hal tersebut ditinggalkan, dikompromikan, atau diubah?
Tanpa landasan tersebut, alur kerja khusus akan terhenti. Mereka mengandalkan ekspor yang sudah basi, persediaan sebagian, dan skrip yang hanya dibuat sekali saja.
Dengannya, tim keamanan dapat membangun logika operasional yang tetap terhubung dengan lingkungan nyata saat agen muncul, berubah, dan menghilang.
Tim yang tetap efektif
Pedoman keamanan yang dibangun untuk lingkungan yang dapat diketahui tidak akan kembali lagi. Agen AI memastikan hal itu. Pedoman berikutnya lebih adaptif.
Diasumsikan lingkungan akan terus berubah. Diasumsikan tidak ada vendor yang dapat membuat setiap alur kerja terlebih dahulu. Hal ini mengasumsikan tim keamanan memerlukan kemampuan untuk menyusun kontrol, laporan, tinjauan, dan jalur remediasi yang sesuai dengan realitas mereka.
Namun peraturan ini juga mengakui bahwa tim tidak boleh membangun sendiri fondasinya. Tim yang unggul bukanlah tim dengan daftar alat terpanjang atau dasbor paling umum. Merekalah yang mengetahui lapisan mana yang harus dimiliki.
Untuk AI agen, jawabannya jelas: membangun fondasi identitas langsung dan memiliki lapisan operasional yang harus beradaptasi. Di era agen, tim keamanan bergerak cepat tanpa kehilangan kendali.
Jika Anda ingin mengamankan AI agen Anda, pesan demo teknis singkat dengan Token Security untuk melihat bagaimana mereka dapat mengamankan organisasi Anda seiring dengan peningkatan skala Anda.
Disponsori dan ditulis oleh Keamanan Token.