Kerangka kerja jahat baru yang disebut OkoBot mengirimkan lebih dari 20 muatan dalam serangan yang berfokus pada pencurian frase awal dompet mata uang kripto, kredensial, dan data sensitif lainnya.

OkoBot menjangkau korban melalui serangan ClickFix atau repositori GitHub berbahaya yang berpura-pura menjadi host perangkat lunak yang sah.
Dalam satu kasus, sebuah repositori mengklaim menawarkan SQL Server Management Studio (SSMS) tetapi menghapus versi trojan dari alat pengeditan audio Audacity.

Para peneliti di perusahaan keamanan siber Kaspersky mengatakan bahwa kampanye OkoBot telah berlangsung selama lebih dari satu tahun dan berevolusi dari aktivitas yang mengirimkan skrip PowerShell berbahaya TookPS.
Namun, rantai infeksi telah sepenuhnya berubah, dengan beberapa tahap serangan dan TookPS digunakan pada tahap pertama untuk menginstal dan mengkonfigurasi bot SSH yang mengirimkan komponen berbahaya lainnya.

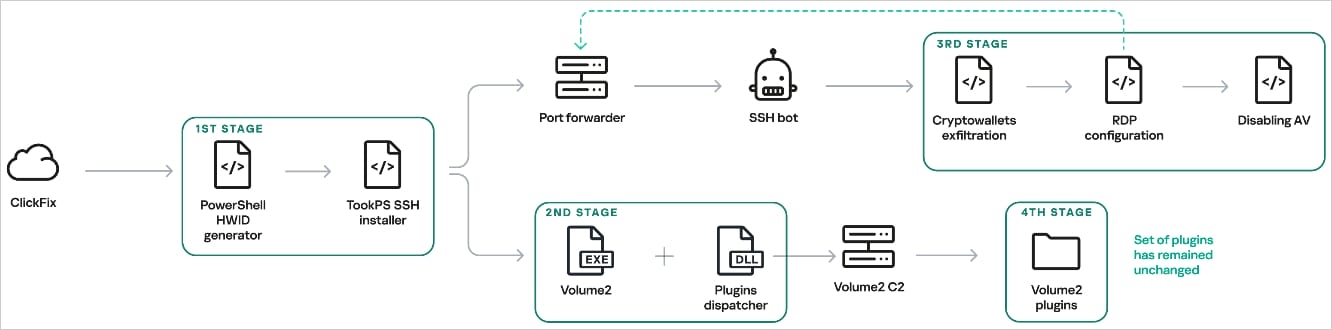
Sumber: Kaspersky
Bot SSH juga bertanggung jawab untuk mengumpulkan detail sistem (nama pengguna, perangkat lunak antivirus, alamat IP, versi OS) dan menonaktifkan notifikasi Windows Defender. Itu juga memanen file dompet cryptocurrency, cookie browser, dan kredensial akun.
Di antara 20 modul yang digunakan OkoBot dalam serangan ini, yang paling menonjol adalah:
- ext daemon/extl.exe: Menyuntikkan ke browser Chrome untuk memasang dan menyembunyikan ekstensi berbahaya secara diam-diam Rilideyang menargetkan kredensial, cookie, informasi keuangan, dan data terkait mata uang kripto.
- Pemburu Benih: Disuntikkan ke Trezor Suite, Ledger Wallet, dan Ledger Live untuk menampilkan layar pemulihan benih palsu yang dirancang untuk mencuri frasa pemulihan dompet dari korban.
- MC Keylogger: Merekam penekanan tombol dan aktivitas papan klip, termasuk teks, gambar, dan jalur file yang disalin, dan juga dapat memantau koneksi USB dan mengambil tangkapan layar setiap 5 menit.
- Spyware Mata: Memantau 100 program seperti dompet mata uang kripto dan pengelola kata sandi, dan menggunakan FFmpeg untuk merekam video jendelanya dan juga menangkap penekanan tombol.
Penting untuk diingat bahwa frasa pemulihan dompet memberikan akses penuh ke aset mata uang kripto pengguna. Jika penyerang mendapatkannya, mereka dapat mentransfer dana ke dompet yang mereka kendalikan, tanpa ada kemungkinan pemulihan.

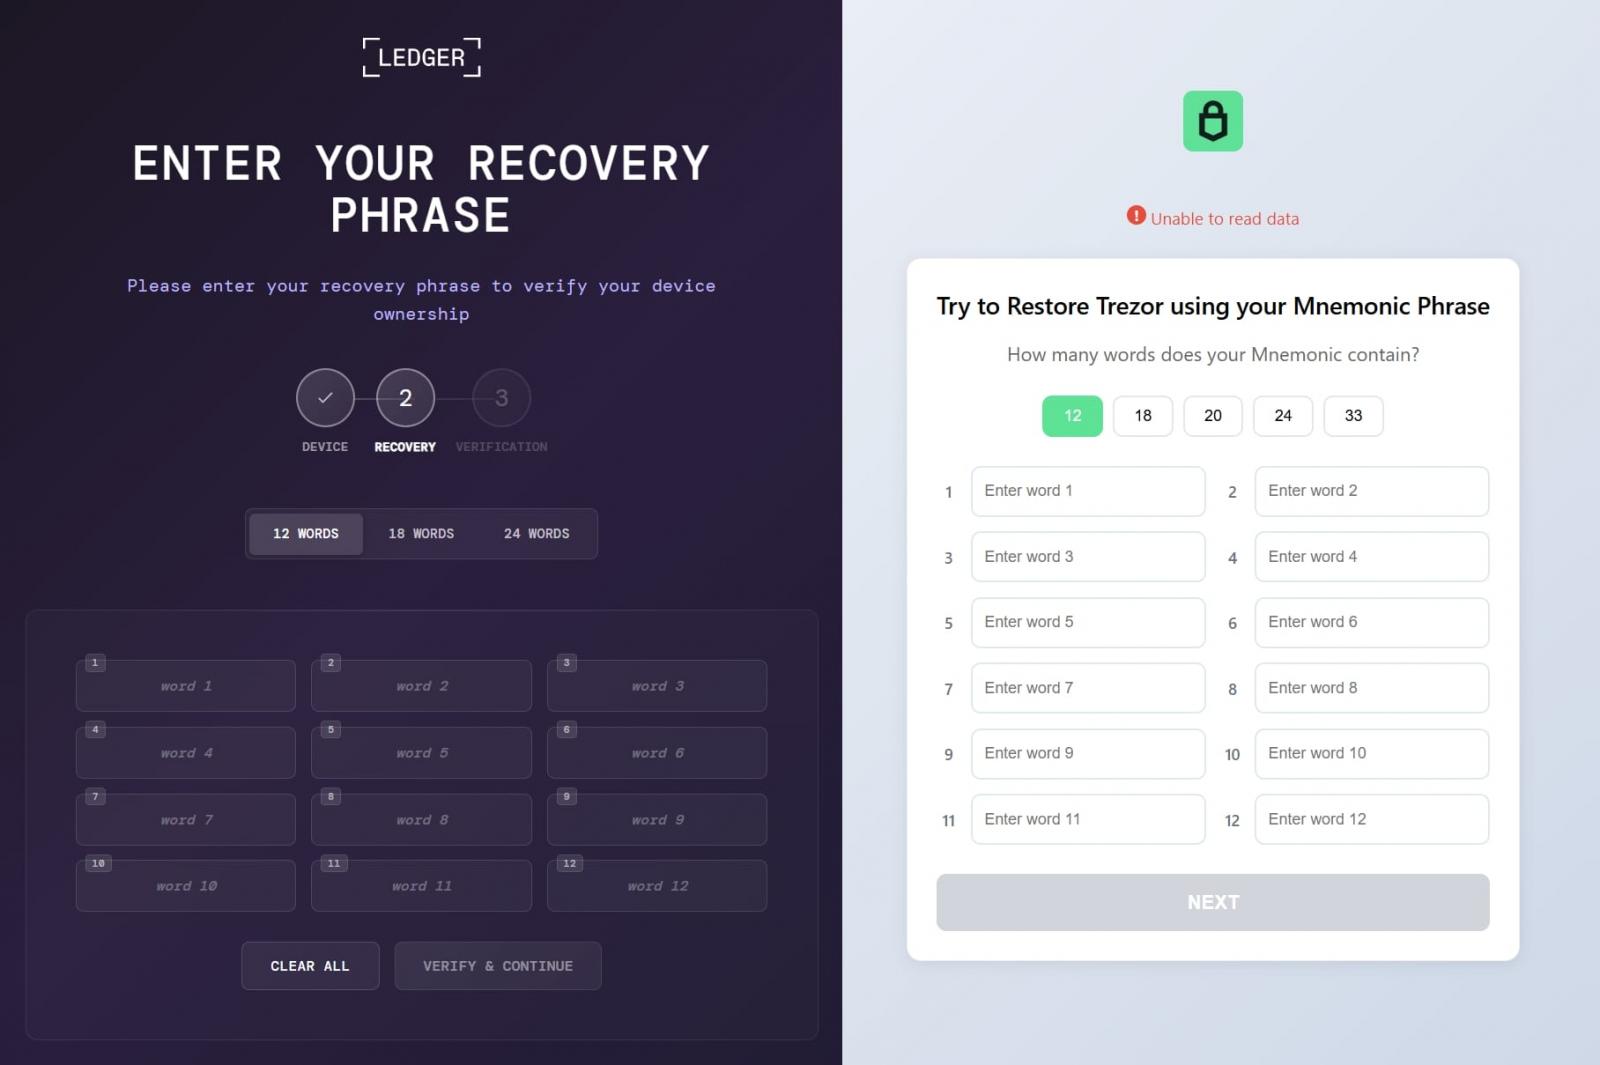
Sumber: Kaspersky
Telemetri Kaspersky menunjukkan bahwa mayoritas korban OkoBot berada di Brasil, diikuti oleh Vietnam, Kanada, Meksiko, dan Turki. Namun, jangkauan kampanyenya bersifat global.
Aktivitas OkoBot pertama kali diamati pada bulan Januari sebagai evolusi dari kampanye TookPS yang telah berjalan sejak Maret 2025.
Meskipun Kaspersky tidak mengaitkan kampanye OkoBot dengan pelaku ancaman mana pun, para peneliti menyampaikan bahwa akses ke server yang menampung skrip PowerShell untuk tahap awal serangan diblokir secara geografis.
Mereka memperhatikan bahwa muatan tidak terkirim saat menggunakan alamat IP dari Rusia atau ruang Persemakmuran Negara-Negara Merdeka (CIS), dan server mengembalikan respons kosong.
Petunjuk tambahan yang menunjukkan adanya pelaku ancaman berbahasa Rusia mencakup komentar Rusia yang terdapat dalam kode sumber modul SeedHunter dan penggunaan pencuri informasi yang secara aktif dipromosikan di forum kejahatan dunia maya Rusia yang hanya mengundang undangan.
laporan Kaspersky menyediakan serangkaian indikator kompromi yang mencakup hash untuk plugin berbahaya, muatan injektor, utilitas bot SSH, jalur file, domain, dan alamat IP.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.