Pencurian kredensial melonjak 160% pada tahun 2025berkontribusi pada satu dari lima pelanggaran data ketika penyerang menggunakan serangan berbasis AI untuk menerobos pertahanan tradisional.

Tantangan bagi tim keamanan telah berkembang dari sekadar memverifikasi identitas menjadi memverifikasi identitas dengan aman tanpa menimbulkan gesekan bagi pengguna yang sah. Proses orientasi yang lemah, ketergantungan yang berlebihan pada kredensial statis, dan kebijakan autentikasi yang tidak konsisten menciptakan peluang bagi penyerang untuk melakukan eksploitasi.
Memastikan verifikasi identitas seaman mungkin telah menjadi bagian inti dari ketahanan dunia maya modern. Berikut adalah lima praktik terbaik yang dapat digunakan organisasi untuk memperkuat verifikasi identitas dan membangun kontrol akses yang lebih tangguh di seluruh jaringan mereka.
1. Gunakan otentikasi multi-faktor yang kuat dan tahan lelah
Otentikasi multi-faktor (MFA) tetap menjadi salah satu cara paling efektif untuk memperkuat verifikasi identitas dan mengurangi risiko penyusupan akun. Daripada hanya mengandalkan kata sandi, MFA mengharuskan pengguna untuk memverifikasi identitas mereka menggunakan dua atau lebih faktor dari kategori berbeda:
- Sesuatu yang kamu tahuseperti kata sandi atau PIN.
- Sesuatu yang kamu punyaseperti ponsel cerdas, aplikasi pengautentikasi, atau kunci keamanan perangkat keras.
- Sesuatu tentang dirimuseperti sidik jari atau pemindaian wajah.
Menurut bimbingan NISTMFA paling kuat bila menggabungkan faktor-faktor dari kategori yang terpisah. Kata sandi yang dipasangkan dengan token perangkat keras atau aplikasi autentikator memberikan perlindungan yang jauh lebih kuat dibandingkan mengandalkan berbagai faktor berbasis pengetahuan seperti kata sandi dan pertanyaan keamanan. Namun, MFA tidak kebal terhadap eksploitasi, karena implementasi yang lebih lemah rentan terhadap serangan seperti pengeboman dan pertukaran SIM.
Untuk meningkatkan ketahanan terhadap teknik-teknik ini, organisasi harus:
- Hindari SMS lama atau kode sandi satu kali (OTP) berbasis email, yang lebih rentan terhadap intersepsi, phishing, dan serangan rekayasa sosial.
- Prioritaskan metode MFA yang tahan terhadap phishing, termasuk kunci keamanan FIDO2, kunci sandi, atau autentikasi berbasis sertifikat.
- Gunakan aplikasi autentikator yang menghasilkan OTP lokal, bukan permintaan persetujuan berbasis push jika diperlukan.
2. Amankan meja layanan dari rekayasa sosial
Helpdesk tetap menjadi target serangan rekayasa sosial karena mereka berada di persimpangan antara identitas, akses, dan permintaan pengguna yang mendesak. Penyerang menyamar sebagai karyawan untuk meyakinkan staf pendukung agar mendapatkan akses ke akun, biasanya melalui permintaan reset.
Serangan-serangan ini semakin canggih, dengan pelaku ancaman menggunakan audio deepfake berkemampuan AI atau informasi yang tersedia untuk umum untuk membuat permintaan tampak sah.
Dalam beberapa pelanggaran tingkat tinggi, termasuk Mark dan Spencer (M&S) dan Klorokskompromi meja layanan adalah langkah pertama menuju penyebaran ransomware atau pergerakan lateral yang lebih luas. Dalam kasus M&S, serangan tersebut mengakibatkan penghentian penjualan selama lima hari, dengan rata-rata kerugian harian sebesar £3,8 juta.
Masalahnya jarang sekali terletak pada kurangnya alat keamanan, namun verifikasi identitas yang tidak konsisten selama interaksi dukungan bertekanan tinggi.
Solusi khusus seperti Meja Layanan Aman Specops menyematkan verifikasi identitas aman langsung ke alur kerja meja bantuan, yang mengharuskan pengguna memverifikasi identitas mereka melalui metode autentikasi tepercaya sebelum pengaturan ulang kata sandi, perubahan MFA, atau tindakan sensitif lainnya dapat diselesaikan.
Hal ini membantu tim dukungan menangani permintaan dengan aman dan mengurangi risiko penyerang melewati kontrol melalui rekayasa sosial.

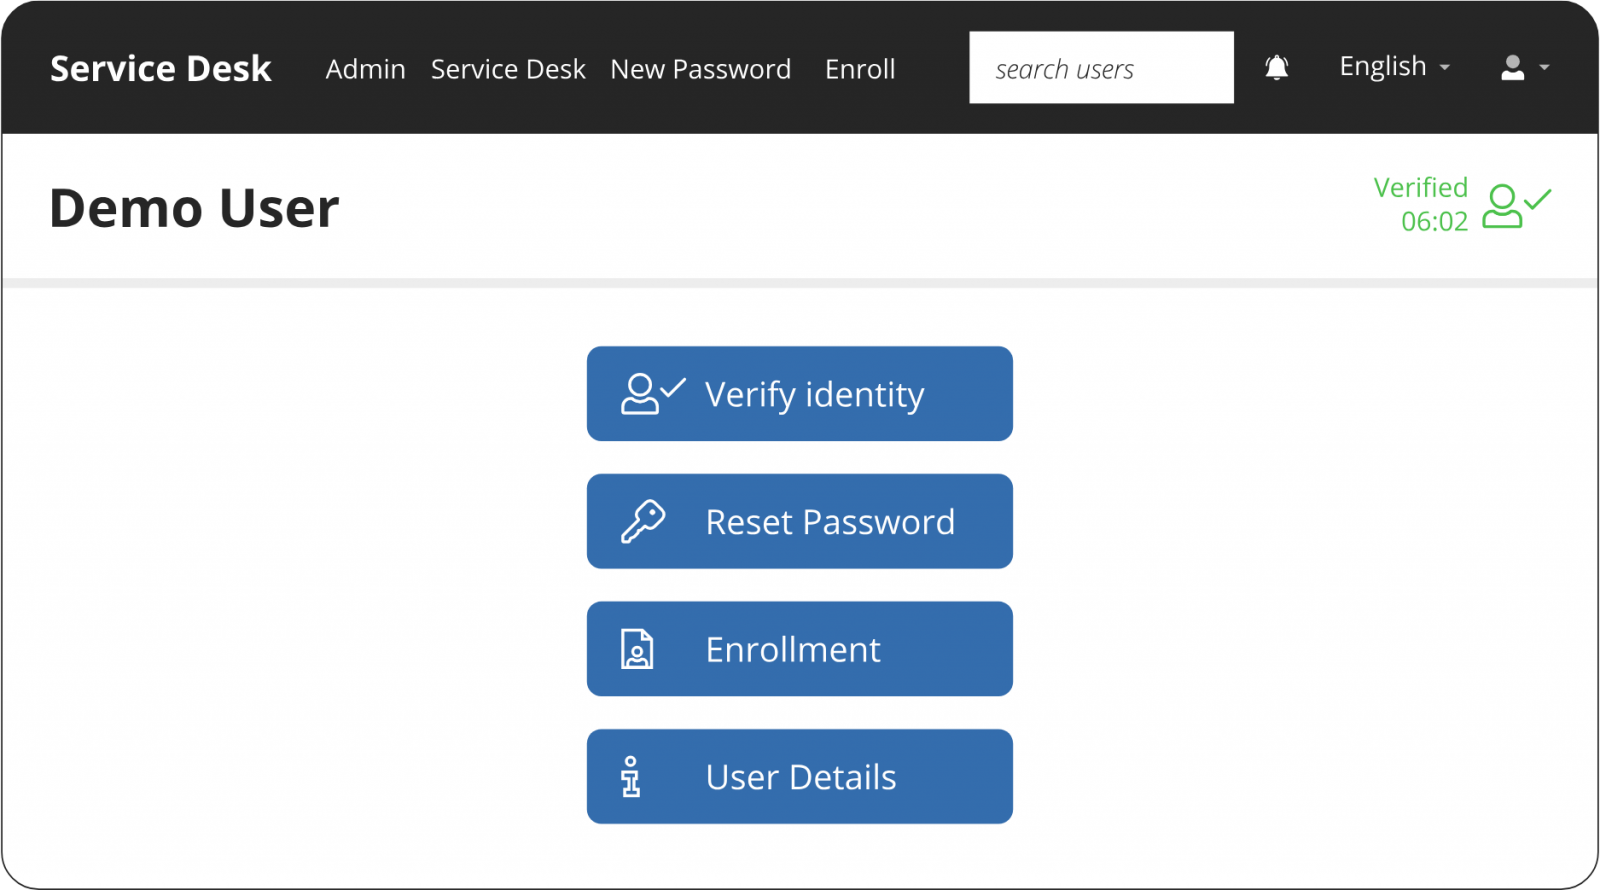
Khususnya untuk tindakan berisiko tinggi di meja layanan, ID Terverifikasi Specops menambahkan pemindaian dokumen pemerintah dan deteksi keaktifan biometrik untuk alur kerja verifikasi identitas. Dengan lapisan pertahanan tambahan ini, organisasi dapat memitigasi risiko serangan peniruan identitas pengambilalihan akun.

3. Membawa kepercayaan perangkat ke dalam keputusan verifikasi identitas
Verifikasi identitas modern tidak dapat mengandalkan kredensial saja. Selain kredensial yang valid, penyerang juga mencuri cookie sesi dan token MFA untuk merusak proses autentikasi dan mempersulit pembedaan pengguna sah dari akun yang disusupi hanya berdasarkan detail login.
Itu sebabnya semakin banyak organisasi yang memasukkan kepercayaan perangkat ke dalam keputusan autentikasi dan akses.
Kepercayaan perangkat membantu tim keamanan memverifikasi tidak hanya siapa yang mencoba masuk, tetapi juga dari mana mereka masuk. Alih-alih memperlakukan setiap perangkat secara setara, kebijakan akses tepercaya mengevaluasi sinyal seperti:
- Apakah perangkat tersebut dikelola perusahaan atau tidak
- Versi sistem operasi dan status patch
- Kehadiran perlindungan titik akhir atau alat EDR
- Sertifikat perangkat atau pengidentifikasi kriptografi
- Reputasi browser dan integritas sesi
- Tanda-tanda kompromi, malware, rooting, atau jailbreaking
Sinyal-sinyal ini menambah konteks berharga pada alur kerja verifikasi identitas. Misalnya, login dari perangkat yang dikenali dan memenuhi persyaratan di jaringan perusahaan mungkin memerlukan sedikit hambatan.
Kredensial yang sama yang digunakan dari perangkat yang tidak dikelola atau rentang IP yang mencurigakan dapat memicu peningkatan autentikasi, akses terbatas, atau sesi yang diblokir seluruhnya.
4. Pertimbangkan untuk menggunakan kunci sandi
MFA secara signifikan mengurangi risiko kredensial yang disusupi, namun banyak organisasi kini tidak hanya sekedar menggunakan kata sandi. Salah satu opsi tanpa kata sandi yang paling banyak diadopsi adalah kunci sandi.
Dibangun berdasarkan standar FIDO2 dan WebAuthn, kunci sandi menggunakan kriptografi kunci publik untuk mengautentikasi pengguna tanpa mengirimkan kata sandi melalui jaringan. Kunci pribadi tetap tersimpan aman di perangkat pengguna, membuat kunci sandi tahan terhadap phishing, pencurian kredensial, dan serangan penggunaan ulang kata sandi.
Karena tidak ada kata sandi yang perlu diingat atau dirotasi, kata sandi juga membantu mengurangi gesekan bagi karyawan dan tim TI.
Meskipun demikian, kunci sandi belum sepenuhnya menggantikan kata sandi. Organisasi masih mengandalkan kata sandi sebagai metode autentikasi cadangan, khususnya selama pemulihan akun atau saat pengguna berpindah perangkat. Oleh karena itu, kebijakan kata sandi yang kuat dan MFA yang tahan terhadap phishing masih memainkan peran penting di mana pun kata sandi tetap digunakan.
5. Lindungi data biometrik
Otentikasi biometrik melalui pemindaian sidik jari, pengenalan wajah, atau verifikasi suara memperkuat verifikasi identitas bila diterapkan dengan benar. Namun tidak seperti kata sandi, data biometrik tidak dapat diatur ulang begitu saja jika disusupi, sehingga perlindungan data menjadi sangat penting.
Salah satu praktik terbaik yang paling penting adalah menghindari penyimpanan data biometrik mentah jika memungkinkan. Sebaliknya, organisasi harus menyimpan templat biometrik terenkripsi dan melakukan autentikasi secara lokal pada perangkat tepercaya jika memungkinkan.
Teknologi yang menjaga privasi juga semakin banyak digunakan di lingkungan dengan keamanan tinggi. Teknik seperti enkripsi homomorfik memungkinkan pencocokan biometrik dilakukan tanpa mengekspos data biometrik yang mendasarinya, sehingga membantu organisasi mengurangi risiko keamanan dan privasi.
Amankan alur kerja verifikasi identitas Anda dengan Specops
Ketika penyerang terus menargetkan kredensial dan mengeksploitasi kelemahan dalam alur kerja autentikasi, peninjauan dan modernisasi kontrol verifikasi identitas harus tetap menjadi prioritas tim keamanan.
Jika Anda ingin memperkuat alur kerja verifikasi identitas Anda, Specops siap membantu.
Hubungi kami hari ini atau pesan demo untuk melihat solusi kami dalam tindakan.
Disponsori dan ditulis oleh Perangkat Lunak Specops.