Kampanye Keracunan SEO Bumblebee Malware ditemukan awal minggu ini Aimpersonasi rvtools menggunakan lebih banyak domini yang mengetik meniru proyek open-source populer lainnya untuk menginfeksi perangkat yang digunakan oleh staf TI.

BleepingComputer dapat menemukan dua kasus yang memanfaatkan ketenaran Zenmap, GUI untuk alat pemindaian jaringan NMAP, dan utilitas WinMTR Tracerout.
Kedua alat ini umumnya digunakan oleh staf TI untuk mendiagnosis atau menganalisis lalu lintas jaringan, membutuhkan hak administratif untuk beberapa fitur untuk berfungsi ini membuat pengguna alat ini target utama bagi para aktor ancaman yang ingin melanggar jaringan perusahaan dan menyebar secara lateral ke perangkat lain.
Loader Malware Bumblebee telah didorong melalui setidaknya dua domain – Zenmap[.]Pro dan WinMtr[.]org. Sementara yang terakhir saat ini offline, yang pertama masih online dan menunjukkan halaman blog palsu tentang Zenmap ketika dikunjungi secara langsung.
Saat pengguna diarahkan ke Zenmap[.]Pro dari dari hasil pencarian, meskipun, ini menunjukkan klon situs web yang sah untuk utilitas NMAP (jaringan mapper):
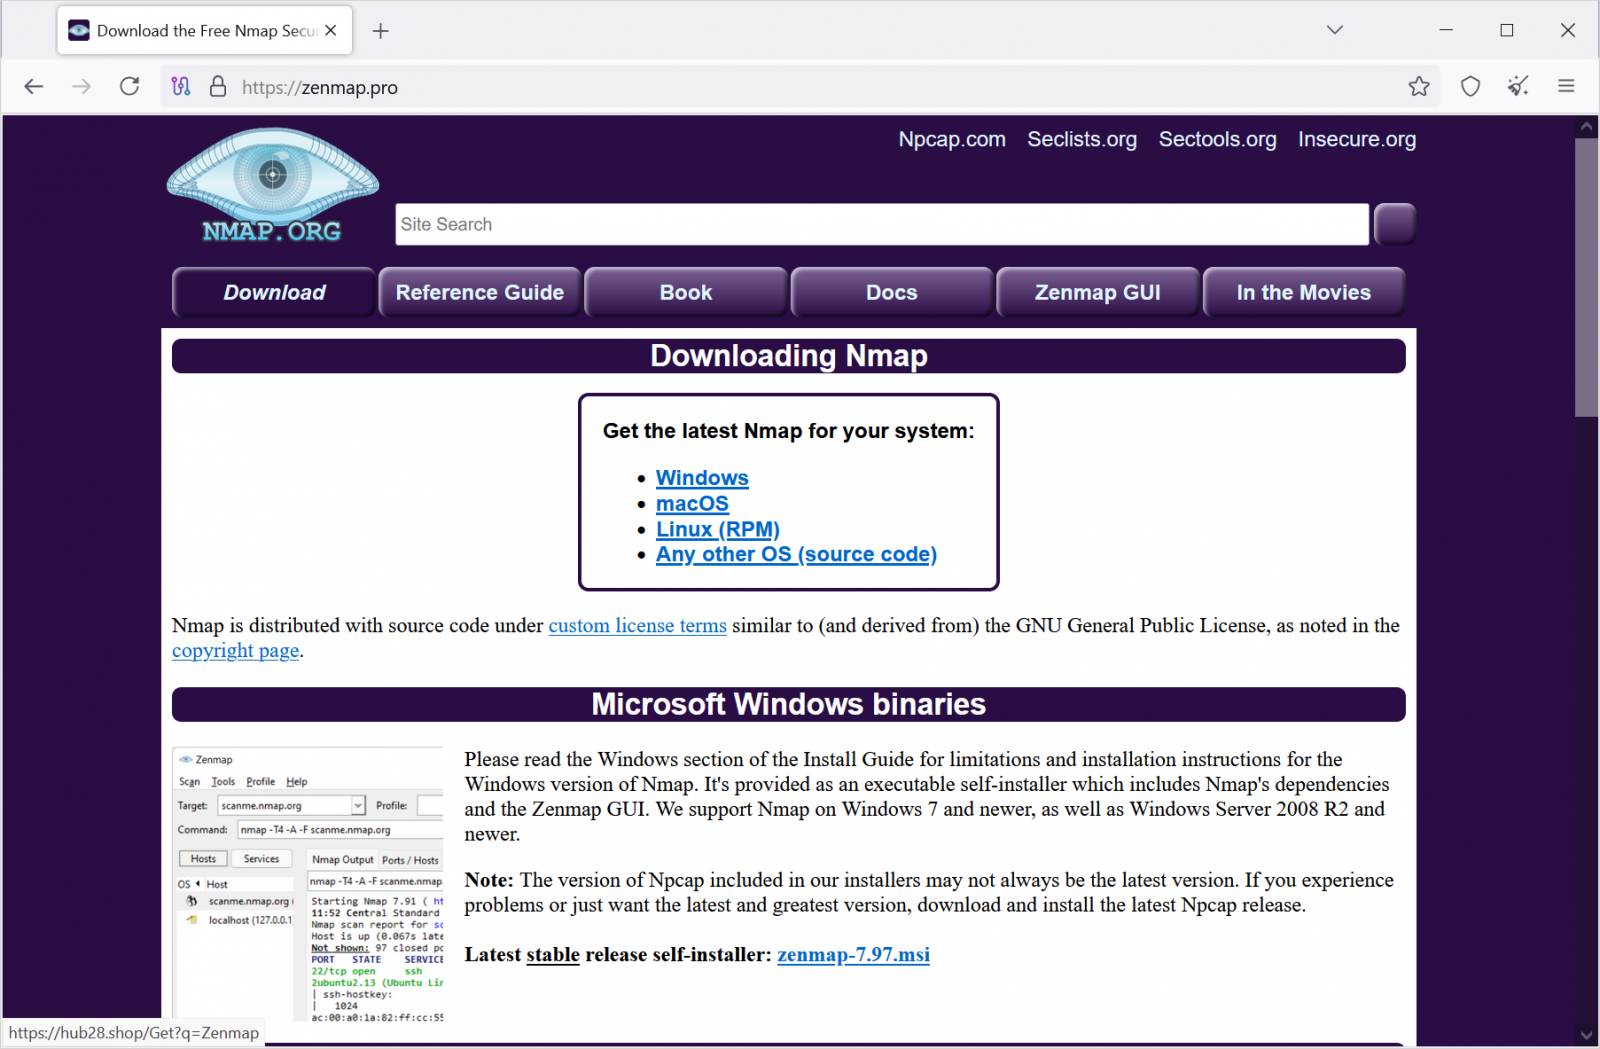
Sumber: BleepingComputer
Kedua situs tersebut menerima lalu lintas melalui keracunan SEO dan peringkat tinggi di Google dan hasil pencarian Bing untuk istilah terkait.

Sumber: BleepingComputer
Tes BleepingColputer menunjukkan bahwa jika Anda mengunjungi situs Zenmap palsu secara langsung, itu menunjukkan beberapa artikel yang dihasilkan AI-malah, seperti yang terlihat pada gambar di bawah ini:
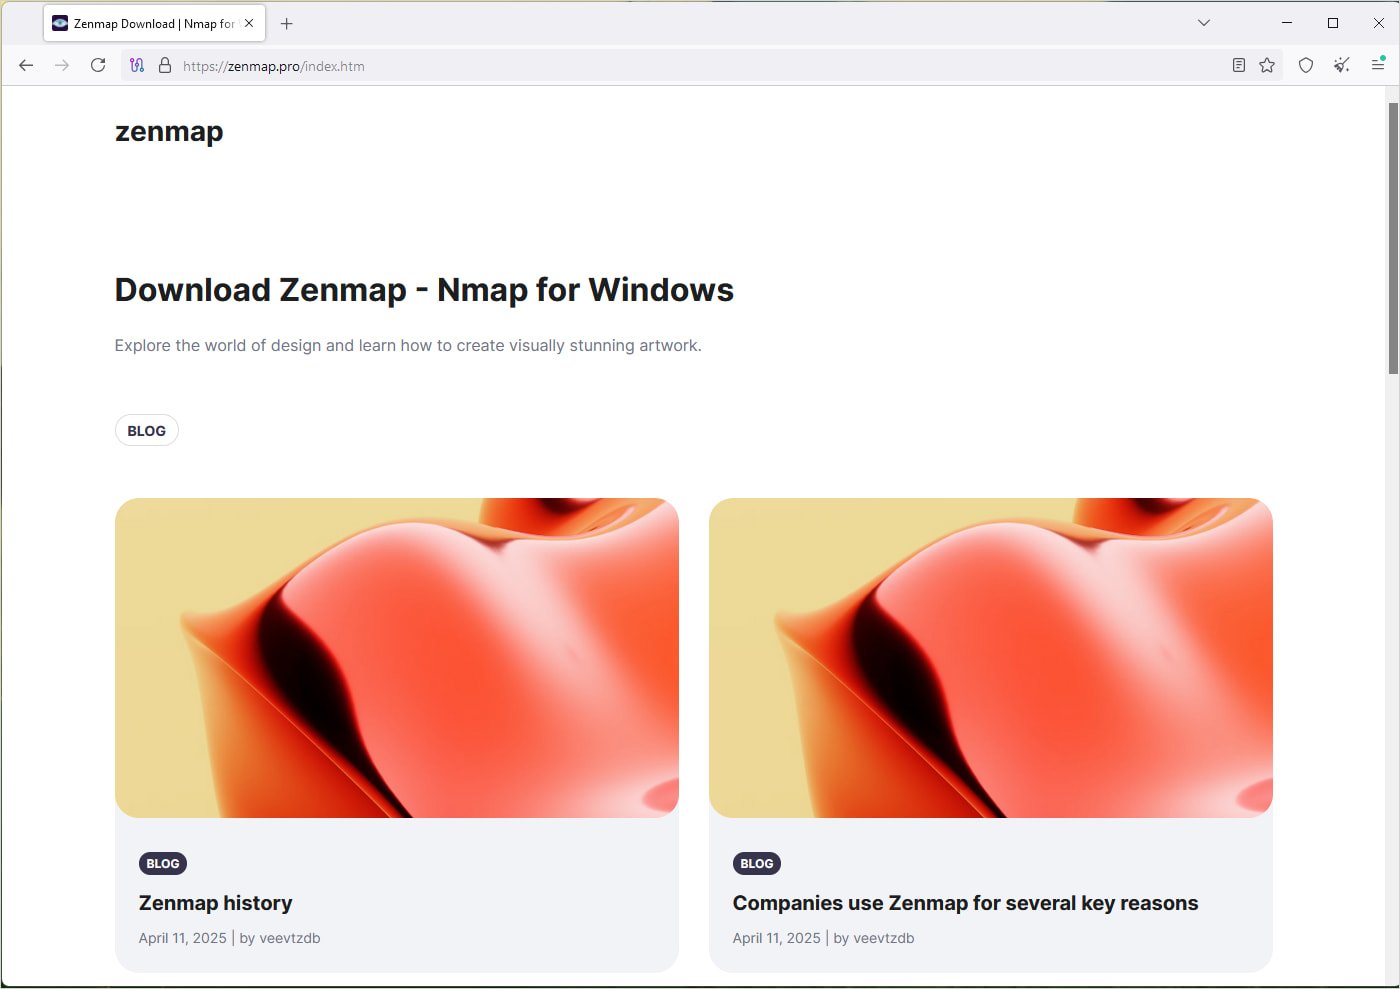
Sumber: BleepingComputer
Payload yang dikirimkan melalui bagian unduhan ‘Zenmap-7.97.msi’ dan ‘winmtr.msi, dan keduanya menghindari deteksi dari sebagian besar mesin antivirus pada virustotal[[1, 2].
Installer mengirimkan aplikasi yang dijanjikan bersama dengan DLL berbahaya, seperti dalam kasus rvtools, yang menjatuhkan a Bumblebee Loader di perangkat pengguna.
Dari sana, backdoor dapat digunakan untuk membuat profil korban dan memperkenalkan muatan tambahan, yang mungkin termasuk infostealer, ransomware, dan jenis malware lainnya.
Terlepas dari alat open-source yang disebutkan di atas, BleepingComputer juga telah melihat kampanye yang sama menargetkan pengguna yang mencari perangkat lunak manajemen kamera keamanan Hanwha WisEnetViewer.
Peneliti Cyjax Joe Wrieden juga terlihat Versi trojanisasi dari tonggak perangkat lunak manajemen video Xprotect menjadi bagian dari kampanye yang sama, installer jahat sedang disampaikan ‘Milestonesysys[.]org ‘(online).
RVTools resmi masih offline
Baik domain RVTools resmi – Robware.net dan rvtools.com – saat ini menunjukkan peringatan bagi pengguna untuk tidak mengunduh perangkat lunak dari situs tidak resmi tetapi tidak menyediakan tautan unduhan sendiri.
Mengikuti tuduhan bahwa situs RVTools resmi mendorong penginstal yang dicampur dengan malware, Dell Technologies membantah tuduhan itu Mengatakan bahwa situsnya tidak mendistribusikan varian produk yang trojanisasi.
Dell menyatakan bahwa situs RVTools resmi diambil secara offline karena mereka menjadi target serangan penolakan yang didistribusikan (DDOS).
Salah satu penjelasan untuk serangan itu adalah bahwa aktor ancaman di belakang Bumblebee memutuskan untuk menjatuhkan portal unduhan resmi untuk dikendarai ke situs -situs jahat pengguna yang mencari sumber alternatif untuk alat tersebut.
Untuk mengurangi risiko memasang versi perangkat lunak yang sah yang trojanisasi, rekomendasi terbaik adalah memastikan untuk mendapatkannya dari sumber resmi dan manajer paket.
Ada juga layak untuk memeriksa yang diunduh Hash Penginstal dengan versi yang diketahui dan bersih sebelum menjalankannya.