Versi baru dari Xworm Backdoor sedang didistribusikan dalam kampanye phishing setelah pengembang asli, Xcoder, meninggalkan proyek tahun lalu.

Varian terbaru, XWorm 6.0, 6.4, dan 6.5, tampaknya diadopsi oleh beberapa aktor ancaman dan memiliki dukungan untuk plugin yang memungkinkan berbagai kegiatan jahat.
Operator malware dapat menggunakan modul untuk mencuri data dari browser dan aplikasi, mengendalikan host melalui akses desktop dan shell jarak jauh, dan mengenkripsi atau mendekripsi file.
Versi malware terakhir yang diketahui yang dikembangkan oleh Xcoder adalah 5.6, yaitu rentan untuk cacat eksekusi kode jarak jauh, yang dibahas dalam varian terbaru.
Serbaguna dan populer
XWorm adalah akses jarak jauh Trojan yang pertama kali diamati pada tahun 2022. Ia memperoleh reputasi sebagai malware yang sangat efektif karena arsitektur modularnya dan kemampuan yang luas.
Biasanya digunakan untuk mengumpulkan data sensitif (kata sandi, dompet crypto, info keuangan), melacak penekanan tombol, mencuri informasi di clipboard,
Namun, ini juga dapat digunakan untuk meluncurkan serangan penolakan terdistribusi (DDOS) dan memuat malware lainnya.
Setelah Xcoder menghapus akun telegram mereka, di mana mereka berbagi pembaruan rutin, beberapa aktor ancaman mulai menyebarkan versi retak malware.
Xworm sangat populer sehingga aktor ancaman menggunakannya sebagai umpan untuk menargetkan penjahat cyber yang kurang terampil dengan pintu belakang yang mencuri data.
Kampanye itu dihitung 18.459 infeksikebanyakan dari mereka di Rusia, Amerika Serikat, India, Ukraina, dan Turki.
Berbagai metode pengiriman
Sejak Juni, para peneliti di perusahaan cybersecurity TRELLIX telah memperhatikan peningkatan sampel XWorm pada platform pemindaian virusTotal, yang juga menunjukkan tingkat adopsi yang tinggi di antara penjahat cyber.
Dalam satu kampanye phishing, malware ini digunakan melalui javascript berbahaya yang memprakarsai skrip PowerShell, yang dapat melewati perlindungan antarmuka pemindaian antimalware dan menggunakan Xworm.
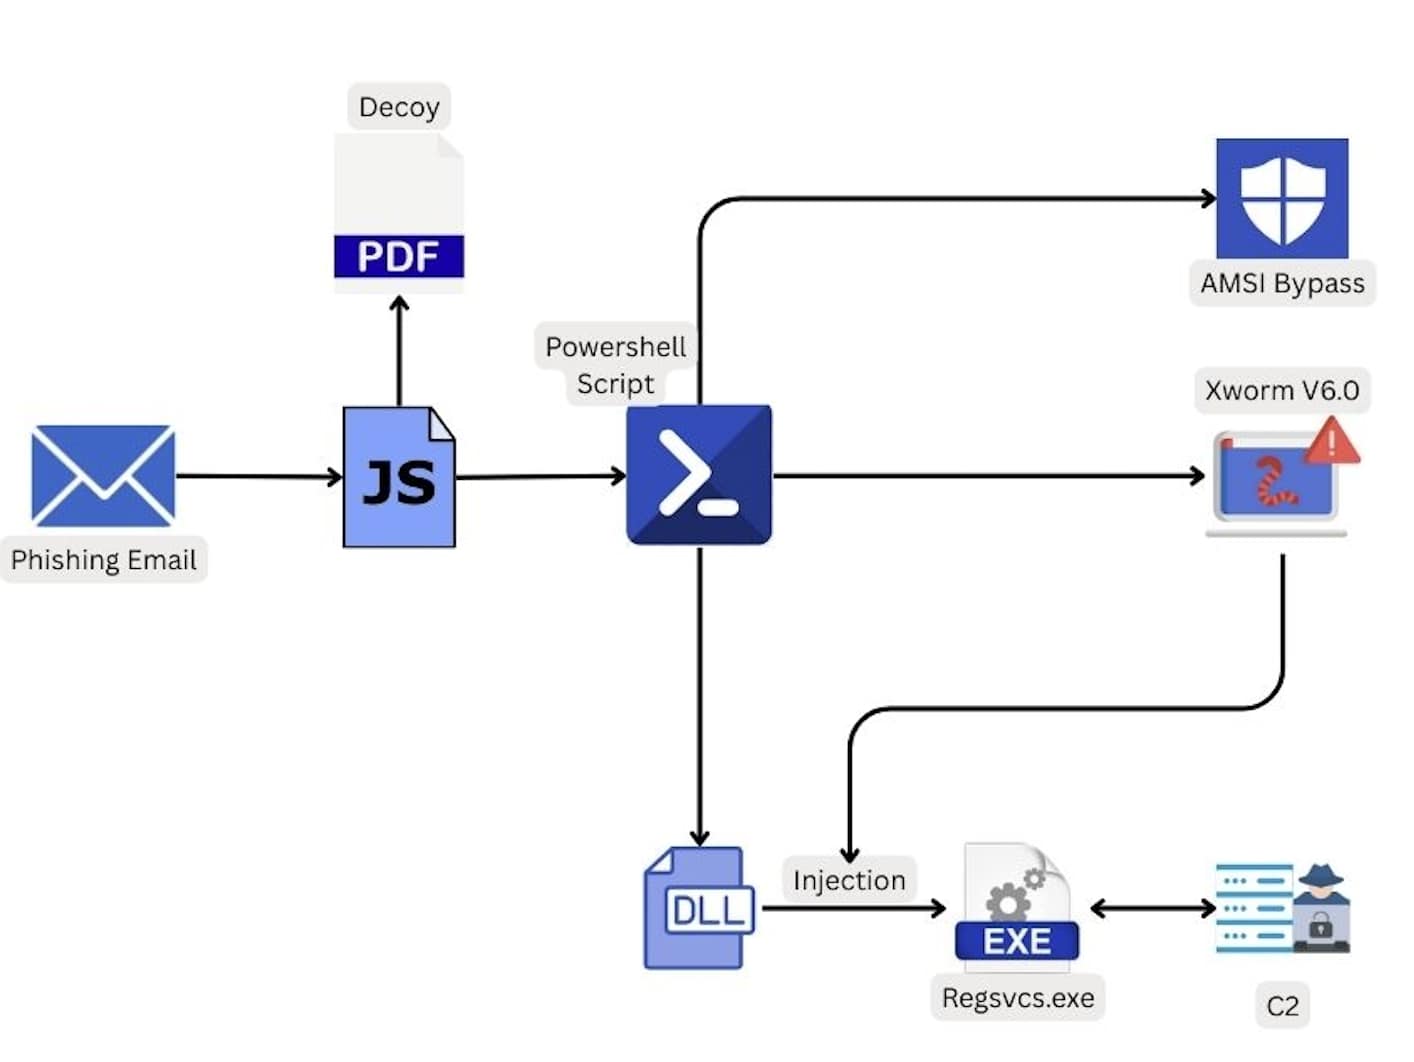
Sumber: TRELLIX
Dalam sebuah laporan dari September, para peneliti mengatakan bahwa “rantai infeksi malware Xworm telah berevolusi untuk memasukkan teknik tambahan di luar serangan berbasis email tradisional.”
Email dan file .lnk masih merupakan vektor akses awal yang umum, tetapi malware juga menggunakan “nama file .exe yang tampak sah untuk menyamarkan dirinya sebagai aplikasi yang tidak berbahaya” seperti perselisihan.
“Ini menandai pergeseran ke arah menggabungkan rekayasa sosial dengan vektor serangan teknis untuk efektivitas yang lebih besar,” Kata Trellix.
Peneliti lain mendeteksi kampanye itu Delivered XWorm Menggunakan umpan bertema AI dan varian yang dimodifikasi dari alat akses jarak jauh screenconnect.
Penelitian lain menyediakan Detail teknis Pada kampanye phishing yang mengirimkan xworm melalui shellcode yang tertanam dalam file Microsoft Excel (.xlam).
Ancaman ransomware di antara puluhan modul
Menurut peneliti Trellix, XWorm sekarang memiliki lebih dari 35 plugin yang memperluas kemampuannya dari mencuri informasi sensitif ke ransomware.
Fungsi enkripsi file, ransomware.dll, memungkinkan operator malware mengatur wallpaper desktop setelah mengunci data, jumlah tebusan, alamat dompet, dan email kontak.
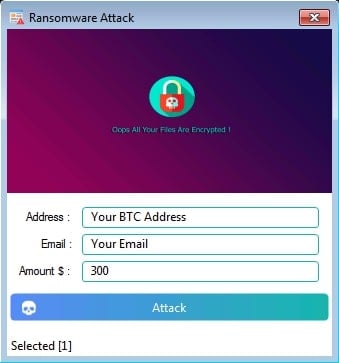
Sumber: TRELLIX
Proses enkripsi menghindari file dan folder sistem dan berfokus pada data dalam % userprofile % dan mendokumentasikan lokasi, menghapus file asli, dan menambahkan ekstensi .enc ke data yang terkunci.
Korban juga mendapatkan instruksi untuk mendekripsi data dalam file HTML yang dijatuhkan di desktop. Detailnya termasuk alamat BTC, ID email, dan jumlah tebusan.
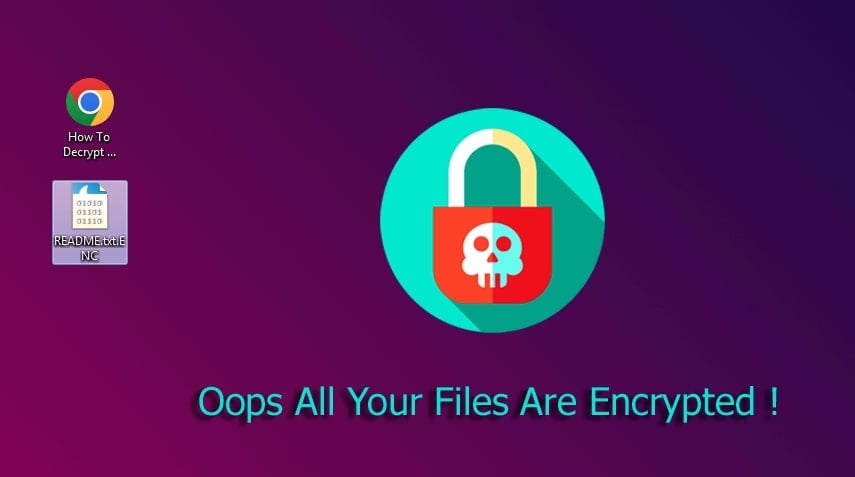
Sumber: TRELLIX
Peneliti TRELLIX menemukan kode tumpang tindih antara modul ransomware XWorm dan .NET berbasis. Nocry Ransomware pertama kali diamati pada tahun 2021.
Kedua potongan kode berbahaya menggunakan algoritma yang sama untuk menghasilkan vektor inisialisasi (IV) dan kunci enkripsi/dekripsi, proses enkripsi (AE dengan mode CBC dalam blok 4096 byte).
Para peneliti juga memperhatikan bahwa dua potong malware menjalankan set verifikasi yang sama terhadap lingkungan analisis.
Terlepas dari komponen ransomware, TRELLIX menganalisis 14 plugin lainnya untuk XWorm:
- Remotedesktop.dll: Membuat sesi jarak jauh untuk berinteraksi dengan mesin korban
- Windowsupdate.dll, Stealer.dll, Pemulihan.dll, gabungan.dll, Chromium.dllDan SystemCheck.merged.dll: mencuri data korban
- Filemanager.dll: Menyediakan akses sistem file file dan manipulasi operator
- Shell.dll: mengeksekusi perintah sistem yang dikirim operator dalam yang tersembunyi cmd.exe proses
- Informations.dll: mengumpulkan informasi sistem tentang mesin korban
- Webcam.dll: Digunakan untuk merekam korban. Ini juga digunakan oleh operator untuk memverifikasi jika mesin yang terinfeksi itu nyata
- Tcpconnections.dll, ActiveWindows.dllDan StartupManager.dll: Kirim daftar koneksi TCP aktif, jendela aktif, dan program startup, masing -masing, ke server C2
Para peneliti mengatakan bahwa modul pencurian data saja memungkinkan operator XWorm mencuri data login dari beberapa aplikasi yang mencakup lebih dari 35 browser web, klien email, aplikasi pesan, klien FTP, dan dompet crypto.
Karena plugin melayani fungsi tertentu, TRELLIX merekomendasikan agar organisasi menggunakan pendekatan pertahanan berlapis-lapis yang dapat merespons aktivitas berbahaya setelah kompromi.
Solusi Deteksi dan Respons Titik Akhir (EDR) dapat mengidentifikasi perilaku modul XWorm, sementara email proaktif dan perlindungan web dapat memblokir dropper malware awal.
Selain itu, solusi pemantauan jaringan dapat mendeteksi komunikasi dengan server perintah dan kontrol untuk mengunduh lebih banyak plugin atau exfiltrasi data.
Acara Validasi Keamanan Tahun Ini: KTT PICUS BAS
Bergabunglah dengan KTT Breach and Attack Simulation dan alami masa depan validasi keamanan. Mendengar dari para ahli top dan lihat caranya BAS bertenaga AI mengubah pelanggaran dan simulasi serangan.
Jangan lewatkan acara yang akan membentuk masa depan strategi keamanan Anda