Kampanye terkoordinasi yang menargetkan pengembang perangkat lunak dengan daya tarik bertema pekerjaan menggunakan repositori berbahaya yang menyamar sebagai proyek Next.js yang sah dan materi penilaian teknis, termasuk tes pengkodean perekrutan.

Sasaran penyerang adalah mencapai eksekusi kode jarak jauh (RCE) pada mesin pengembang, menyaring data sensitif, dan memasukkan muatan tambahan pada sistem yang disusupi.
Beberapa pemicu eksekusi
Next.js adalah kerangka JavaScript populer yang digunakan untuk membangun aplikasi web. Ini berjalan di atas React dan menggunakan Node.js untuk backend.
Tim Microsoft Defender mengatakan bahwa penyerang membuat proyek aplikasi web palsu yang dibuat dengan Next.js dan menyamarkannya sebagai proyek pengkodean untuk dibagikan kepada pengembang selama wawancara kerja atau penilaian teknis.
Para peneliti awalnya mengidentifikasi repositori yang dihosting di layanan hosting dan kolaborasi kode berbasis Git berbasis cloud Bitbucket. Namun, mereka menemukan beberapa repositori yang memiliki struktur kode, logika pemuat, dan pola penamaan yang sama.
Saat target mengkloning repositori dan membukanya secara lokal, mengikuti alur kerja standar, mereka memicu JavaScript berbahaya yang dijalankan secara otomatis saat meluncurkan aplikasi.
Skrip ini mengunduh kode berbahaya tambahan (pintu belakang JavaScript) dari server penyerang dan mengeksekusinya langsung di memori dengan proses Node.js yang sedang berjalan, sehingga memungkinkan eksekusi kode jarak jauh pada mesin.

Sumber: Microsoft
Untuk meningkatkan tingkat infeksi, penyerang menyematkan beberapa pemicu eksekusi dalam repositori berbahaya, Microsoft menjelaskan. Ini dirangkum sebagai berikut:
- Pemicu Kode VS – File .vscode/tasks.json yang disetel dengan runOn: “folderOpen” mengeksekusi skrip Node segera setelah folder proyek dibuka (dan dipercaya).
- Pemicu server pengembang – Saat pengembang menjalankan npm run dev, aset yang di trojan (misalnya, pustaka JS yang dimodifikasi) menerjemahkan URL tersembunyi, mengambil loader dari server jauh, dan mengeksekusinya di memori.
- Pemicu startup backend – Saat server dimulai, modul backend mendekode titik akhir base64 dari .env, mengirimkan process.env ke penyerang, menerima JavaScript sebagai respons, dan mengeksekusinya menggunakan Function() baru.
Proses infeksi menjatuhkan muatan JavaScript (Tahap 1) yang membuat profil host dan mendaftar dengan titik akhir perintah-dan-kontrol (C2), melakukan polling ke server pada interval tetap.
Infeksi kemudian ditingkatkan ke pengontrol tugas (Tahap 2) yang terhubung ke server C2 terpisah, memeriksa tugas, mengeksekusi JavaScript yang disediakan di memori, dan melacak proses yang muncul. Payload ini juga mendukung enumerasi file, penelusuran direktori, dan eksfiltrasi file bertahap.
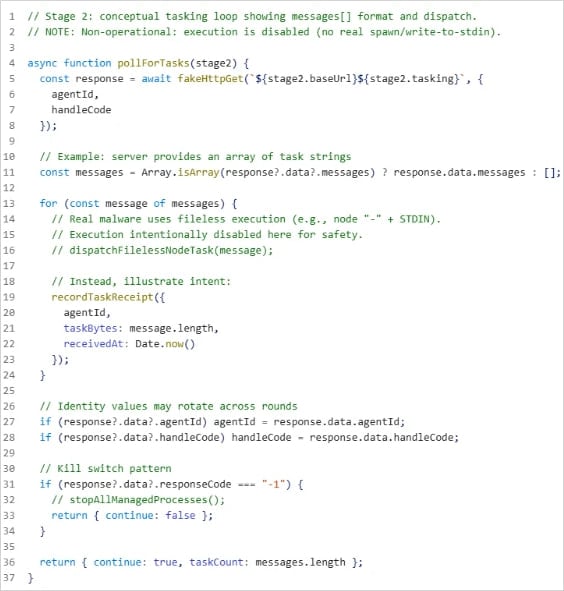
Sumber: Microsoft
Microsoft menemukan bahwa kampanye tersebut melibatkan banyak repositori yang memiliki konvensi penamaan yang sama, struktur pemuat, dan infrastruktur pementasan, yang menunjukkan upaya terkoordinasi dan bukan serangan satu kali.
Selain analisis teknis, para peneliti tidak memberikan rincian apa pun tentang penyerang atau sejauh mana operasinya.
Raksasa teknologi ini menyarankan agar pengembang memperlakukan alur kerja standar sebagaimana adanya serangan berisiko tinggi dan mengambil tindakan pencegahan yang tepat.
Mitigasi yang direkomendasikan mencakup penerapan Mode Kepercayaan/Dibatasi Ruang Kerja VS Code, menggunakan aturan Attack Surface Reduction (ASR), dan memantau proses masuk yang berisiko dengan Entra ID Protection.
Rahasia yang disimpan di titik akhir pengembang harus diminimalkan, dan token berumur pendek dengan hak istimewa paling sedikit harus digunakan jika memungkinkan.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.