Afiliasi operasi ransomware Mallox, juga dikenal sebagai TargetCompany, terlihat menggunakan versi ransomware Kryptina yang sedikit dimodifikasi untuk menyerang sistem Linux.

Versi ini, menurut SentinelLabs, terpisah dari varian Mallox lain yang menargetkan Linux, seperti yang dijelaskan Juni lalu oleh peneliti Trend Micro, yang menyoroti perubahan taktik ekosistem ransomware.
Selain itu, ini merupakan tanda lain bahwa Mallox, yang sebelumnya merupakan malware yang hanya ada di Windows, kini mengincar sistem Linux dan VMWare ESXi, yang menandai evolusi signifikan bagi operasi tersebut.
Dari Kryptina ke Mallox
Kryptina diluncurkan sebagai platform ransomware-as-a-service (RaaS) berbiaya rendah ($500-$800) untuk menargetkan sistem Linux pada akhir tahun 2023 tetapi gagal mendapatkan daya tarik di komunitas kejahatan dunia maya.
Pada bulan Februari 2024, administrator yang mengaku menggunakan alias “Corlys” membocorkan kode sumber Kryptina secara gratis di forum peretasan, yang mungkin diperoleh oleh pelaku ransomware acak yang tertarik untuk mendapatkan varian Linux yang berfungsi.

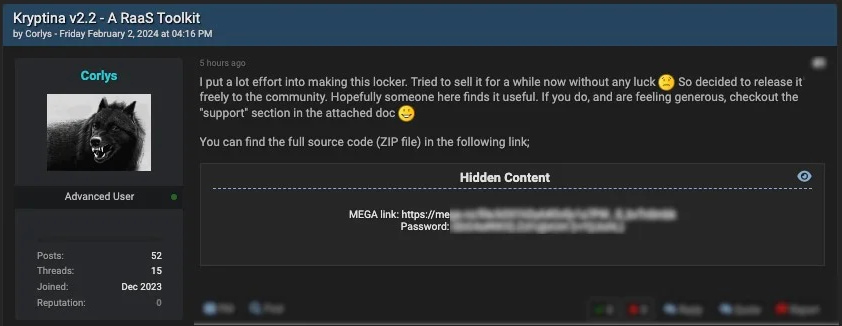
Sumber: SentinelLabs
Setelah afiliasi Mallox mengalami kesalahan operasional dan mengekspos alat mereka, SentinelLabs menemukan bahwa Kryptina telah diadopsi oleh proyek tersebut dan kode sumbernya digunakan untuk membangun muatan Mallox yang diberi merek baru.

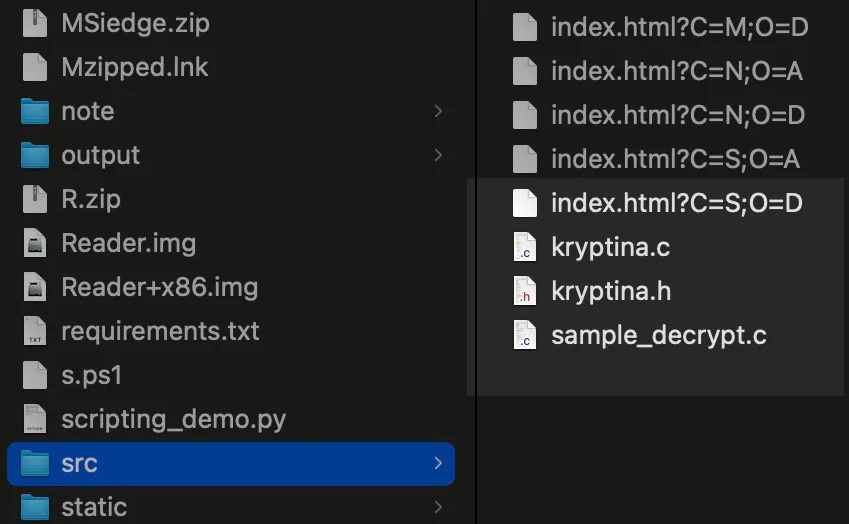
Sumber: SentinelLabs
Enkripsi yang diberi merek baru, bernama “Mallox Linux 1.0,” menggunakan kode sumber inti Kryptina, mekanisme enkripsi AES-256-CBC dan rutin dekripsi yang sama, serta pembuat baris perintah dan parameter konfigurasi yang sama.
Ini menunjukkan bahwa afiliasi Mallox hanya mengubah tampilan dan nama, menghapus referensi ke Kryptina pada catatan tebusan, skrip, dan file, serta mentransposisi dokumentasi yang ada ke dalam bentuk “lite”, membiarkan sisanya tidak berubah.

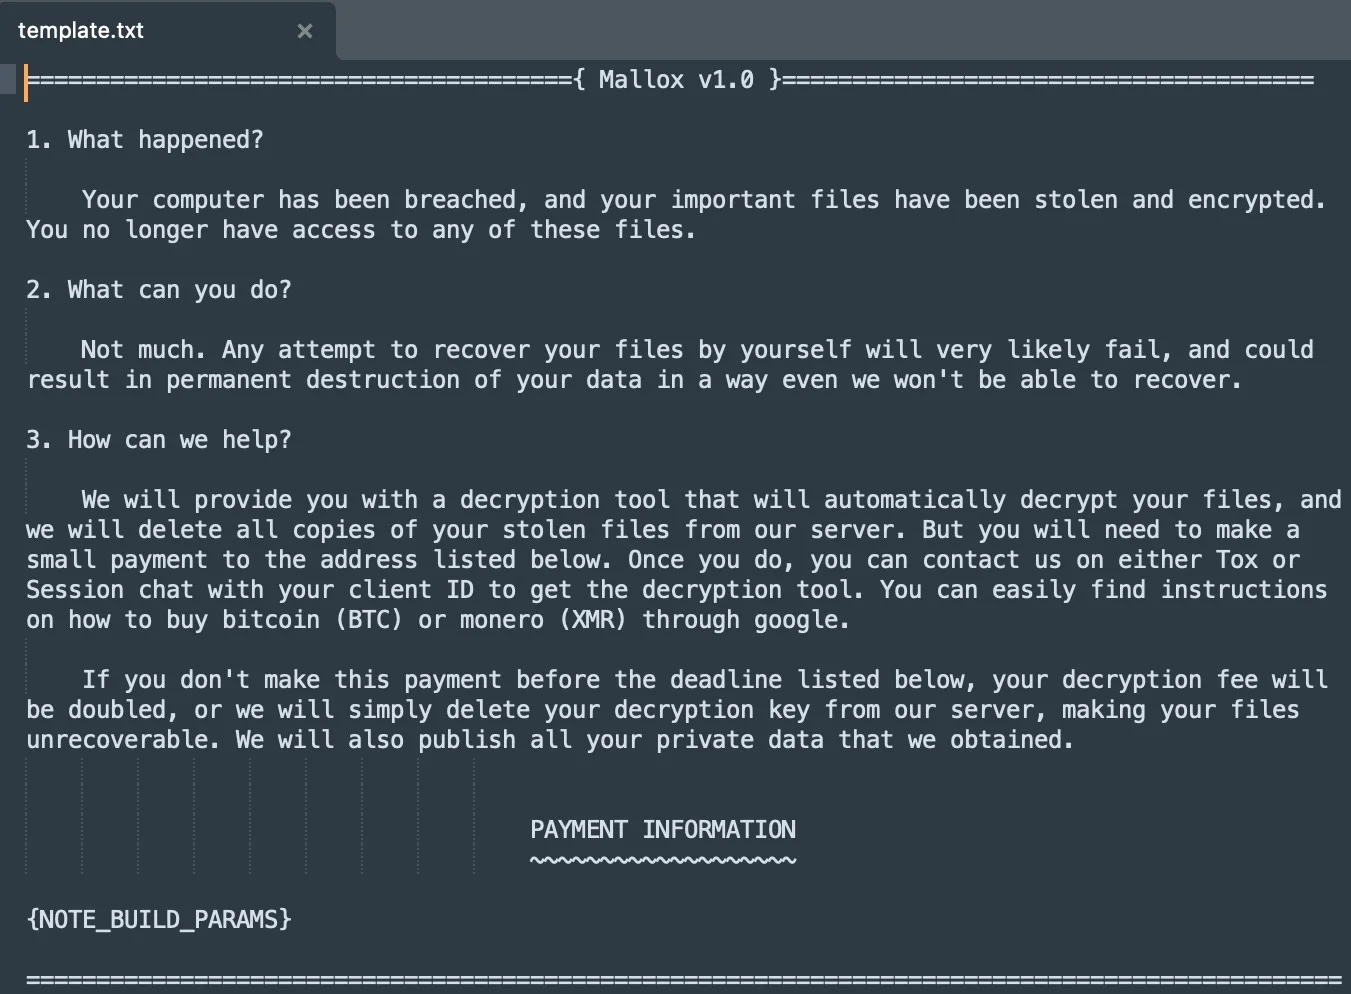
Sumber: SentinelLabs
Selain Mallox Linux 1.0, SentinelLabs menemukan berbagai alat lain di server pelaku ancaman, termasuk:
- Alat pengaturan ulang kata sandi Kaspersky yang sah (KLAPR.BAT)
- Eksploitasi untuk CVE-2024-21338, kelemahan peningkatan hak istimewa pada Windows 10 dan 11
- Skrip PowerShell peningkatan hak istimewa
- Dropper muatan Mallox berbasis Java
- File citra disk yang berisi muatan Mallox
- Folder data untuk 14 korban potensial
Saat ini, masih belum pasti apakah varian Mallox Linux 1.0 digunakan oleh satu afiliasi, beberapa afiliasi, atau semua operator ransomware Mallox bersamaan dengan varian Linux yang dibahas dalam laporan kami sebelumnya.