Penjahat dunia maya mengeksploitasi trik untuk mematikan perlindungan phishing bawaan Apple iMessage untuk sebuah teks dan mengelabui pengguna agar mengaktifkan kembali tautan phishing yang dinonaktifkan.

Dengan banyaknya aktivitas sehari-hari yang kita lakukan dari perangkat seluler, baik membayar tagihan, berbelanja, atau berkomunikasi dengan teman dan kolega, pelaku ancaman semakin sering melakukan serangan smishing (SMS phishing) terhadap nomor ponsel.
Untuk melindungi pengguna dari serangan tersebut, Apple iMessage secara otomatis menonaktifkan tautan dalam pesan yang diterima dari pengirim yang tidak dikenal, baik itu alamat email atau nomor telepon.
Namun, Apple mengatakan kepada BleepingComputer bahwa jika pengguna membalas pesan itu atau menambahkan pengirim ke daftar kontak mereka, tautan tersebut akan diaktifkan.
Menipu pengguna agar membalas
Selama beberapa bulan terakhir, BleepingComputer telah melihat lonjakan serangan smishing yang berupaya mengelabui pengguna agar membalas teks sehingga tautan diaktifkan kembali.
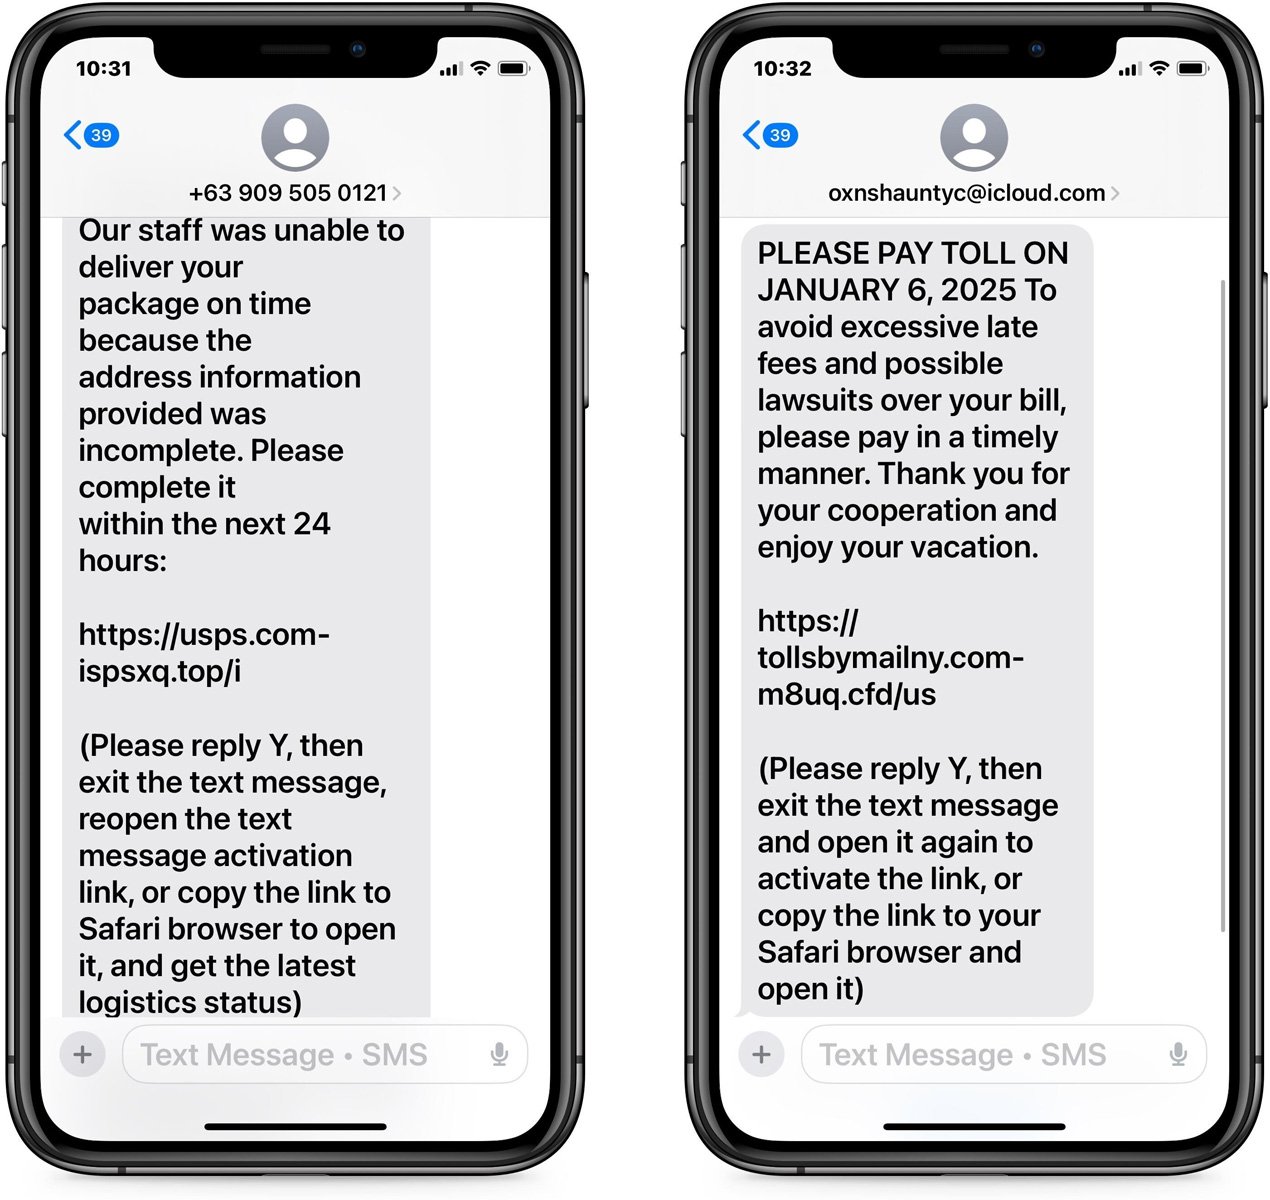
Seperti yang Anda lihat di bawah, masalah pengiriman USPS palsu dan sebuah teks tol palsu yang belum dibayar dikirim dari pengirim yang tidak dikenal, dan iMessage secara otomatis menonaktifkan tautan tersebut.
Sumber: BleepingComputer
Meskipun tidak satu pun dari umpan phishing ini yang baru, kami memperhatikan bahwa teks-teks smishing ini, dan teks-teks lain yang terlihat baru-baru ini, meminta pengguna untuk membalas dengan “Y” untuk mengaktifkan tautan.
“Silakan balas Y, lalu keluar dari pesan teks tersebut, buka kembali tautan aktivasi pesan teks tersebut, atau salin tautan tersebut ke browser Safari untuk membukanya,” bunyi pesan smishing tersebut.
Penelitian lebih lanjut menunjukkan taktik ini telah digunakan selama setahun terakhir, dan peningkatannya terjadi sejak musim panas.
Karena pengguna sudah terbiasa mengetik STOP, Ya, atau TIDAK untuk mengonfirmasi janji temu atau memilih tidak menerima pesan teks, pelaku ancaman berharap tindakan yang lazim ini akan mengarahkan penerima teks untuk membalas teks dan mengaktifkan tautan.
Melakukannya akan mengaktifkan kembali tautan dan mematikan perlindungan phishing bawaan iMessage untuk teks ini.
Bahkan jika pengguna tidak mengeklik tautan yang sekarang diaktifkan, tindakan membalas memberi tahu pelaku ancaman bahwa mereka kini memiliki target yang merespons teks phishing, sehingga menjadikan mereka target yang lebih besar.
Meskipun sebagian besar pembaca tetap kami dapat mengetahui bahwa ini adalah serangan phishing, BleepingComputer diperlihatkan salah satu teks di atas oleh seorang teman keluarga yang lebih tua, yang tidak yakin apakah itu sah.
Sayangnya, orang-orang seperti ini biasanya menjadi sasaran pesan phishing jenis ini, yang mengarahkan mereka untuk memasukkan informasi pribadi, informasi kartu kredit, atau detail lainnya yang kemudian dicuri oleh penyerang.
Jika Anda menerima pesan yang tautannya dinonaktifkan atau dari pengirim tidak dikenal yang meminta Anda membalas teks tersebut, Anda sangat disarankan untuk tidak melakukannya.
Sebaliknya, hubungi perusahaan atau organisasi secara langsung untuk memverifikasi teks tersebut dan tanyakan apakah ada hal lain yang perlu Anda lakukan.