Spyware Android baru bernama ‘Kospy’ terkait dengan aktor ancaman Korea Utara yang telah menyusup ke Google Play dan App Store pihak ketiga APKPure melalui setidaknya lima aplikasi jahat.

Menurut peneliti Lookout, spyware dikaitkan dengan kelompok ancaman Korea Utara APT37 (alias ‘scarcruft’). Kampanye ini telah aktif sejak Maret 2022, dengan para aktor ancaman secara aktif mengembangkan malware berdasarkan sampel yang lebih baru.
Kampanye Spyware terutama menargetkan pengguna Korea dan berbahasa Inggris dengan menyamarkan dirinya sebagai manajer file, alat keamanan, dan pembaruan perangkat lunak.
Lima aplikasi yang diidentifikasi adalah Manajer Telepon, Manajer File (com.file.exploer), Manajer Cerdas, Keamanan KakaoDan Utilitas Pembaruan Perangkat Lunak.
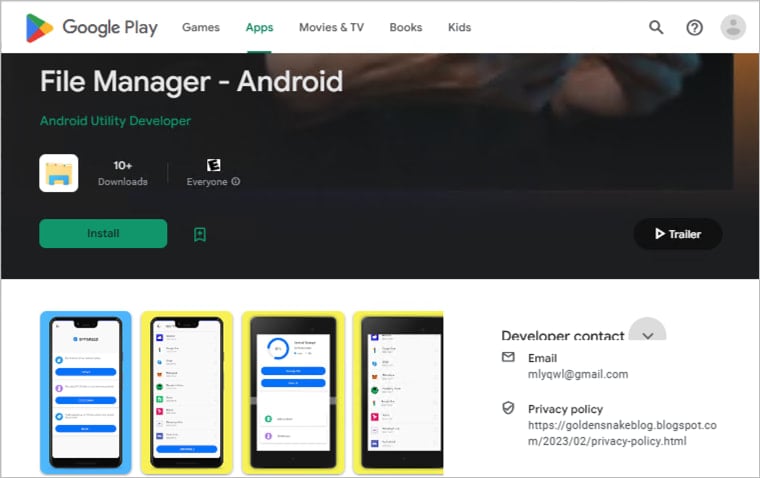
Sumber: Lookout
Aplikasi jahat menawarkan setidaknya beberapa fungsionalitas yang dijanjikan tetapi memuat spyware Kospy di latar belakang.
Satu -satunya pengecualian adalah Kakao Security, yang hanya menampilkan jendela sistem palsu sambil meminta akses ke izin berisiko.
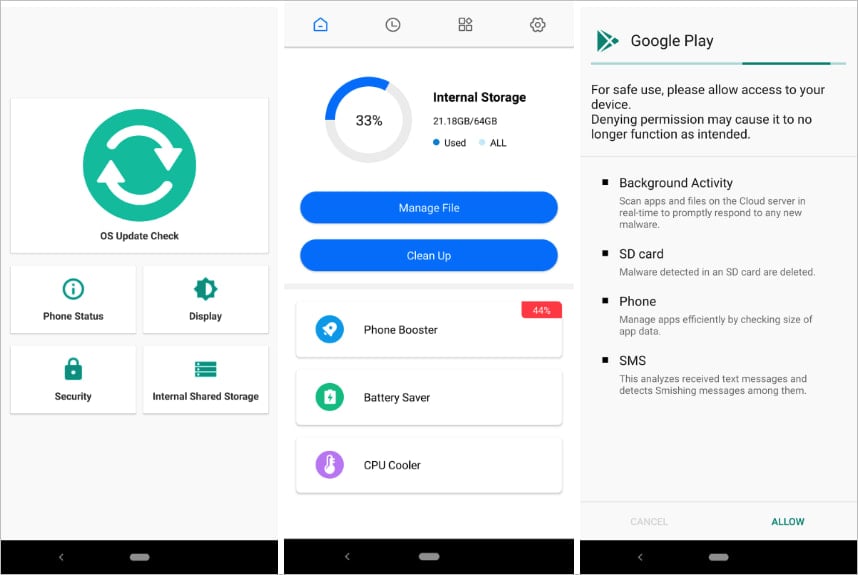
Sumber: Lookout
Kampanye ini dikaitkan dengan Apt37 Berdasarkan alamat IP yang sebelumnya terkait dengan operasi Korea Utara, domain yang memfasilitasi distribusi Konni Malwaredan infrastruktur yang tumpang tindih dengan APT43, kelompok ancaman yang disponsori DPRK lainnya.
Detail Kospy
Setelah aktif pada perangkat, Kospy mengambil file konfigurasi terenkripsi dari database Firebase Firestore untuk menghindari deteksi.
Selanjutnya, itu terhubung ke server perintah dan kontrol aktual (C2) dan menjalankan cek untuk memastikan tidak berjalan di emulator. Malware dapat mengambil pengaturan yang diperbarui dari C2, muatan tambahan untuk dieksekusi, dan diaktifkan/dinonaktifkan secara dinamis melalui sakelar “ON/OFF”.
Kemampuan pengumpulan data Kospy adalah:
- SMS dan panggilan log intersepsi
- Melacak lokasi GPS korban secara real-time
- Membaca dan mengeksfiltrat file dari penyimpanan lokal
- Menggunakan mikrofon perangkat untuk merekam audio
- Menggunakan kamera perangkat untuk mengambil foto dan video
- Menangkap tangkapan layar tampilan perangkat
- Merekam penekanan tombol melalui layanan aksesibilitas android
Setiap aplikasi menggunakan proyek Firebase terpisah dan server C2 untuk exfiltration data, yang dienkripsi dengan kunci AES hardcoded sebelum transmisi.
Meskipun aplikasi Spyware sekarang telah dihapus dari Google Play dan APKPure, pengguna perlu secara manual menghapus mereka dan memindai mereka dengan alat keamanan untuk mencabut sisa -sisa infeksi dari perangkat mereka. Dalam kasus kritis, disarankan reset pabrik.
Google Play Protect juga dapat memblokir aplikasi jahat yang diketahui, sehingga memungkinkannya pada perangkat Android terkini dapat membantu melindungi terhadap Kospy.
Seorang juru bicara Google mengkonfirmasi kepada BleepingComputer bahwa semua aplikasi Kospy diidentifikasi oleh Lookout telah dihapus dari Google Play dan bahwa proyek Firebase yang sesuai juga telah diturunkan.
“Penggunaan bahasa regional menunjukkan bahwa ini dimaksudkan sebagai malware yang ditargetkan. Sebelum instalasi pengguna, sampel malware terbaru yang ditemukan pada Maret 2024 telah dihapus dari Google Play,” kata Google kepada BleepingComputer.
“Google Play Protect secara otomatis melindungi pengguna Android dari versi malware ini yang diketahui di perangkat dengan layanan Google Play, bahkan ketika aplikasi berasal dari sumber di luar Play.”