
Ransomware Payouts King menggunakan emulator QEMU sebagai pintu belakang SSH terbalik untuk menjalankan mesin virtual tersembunyi pada sistem yang disusupi dan melewati keamanan titik akhir.

QEMU adalah emulator CPU sumber terbuka dan alat virtualisasi sistem yang memungkinkan pengguna menjalankan sistem operasi pada komputer host sebagai mesin virtual (VM).
Karena solusi keamanan pada host tidak dapat memindai di dalam VM, penyerang dapat menggunakannya untuk mengeksekusi payload, menyimpan file berbahaya, dan membuat terowongan akses jarak jauh yang rahasia melalui SSH.

Karena alasan ini, QEMU telah disalahgunakan dalam operasi sebelumnya oleh berbagai pelaku ancaman, termasuk Grup ransomware jam 3 pagi, Penambangan kripto LoudMinerDan phishing ‘CRON#TRAP’.
Para peneliti di perusahaan keamanan siber Sophos mendokumentasikan dua kampanye di mana penyerang menggunakan QEMU sebagai bagian dari persenjataan mereka dan untuk mengumpulkan kredensial domain.
Salah satu kampanye yang dilacak Sophos sebagai STAC4713 pertama kali diamati pada November 2025 dan telah dikaitkan dengan operasi ransomware Payouts King.
Yang lainnya, dilacak sebagai STAC3725, telah ditemukan pada bulan Februari tahun ini dan mengeksploitasi kerentanan CitrixBleed 2 (CVE‑2025‑5777) di instans NetScaler ADC dan Gateway.
Menjalankan VM Alpine Linux
Para peneliti mencatat bahwa pelaku ancaman di balik kampanye STAC4713 terkait dengan kelompok ancaman GOLD ENCOUNTER, yang diketahui menargetkan hypervisor dan enkripsi untuk lingkungan VMware dan ESXi.
Menurut Sophos, pelaku jahat membuat tugas terjadwal bernama ‘TPMProfiler’ untuk meluncurkan VM QEMU tersembunyi sebagai SISTEM.
Mereka menggunakan file disk virtual yang disamarkan sebagai database dan file DLL, dan mengatur penerusan porta untuk menyediakan akses rahasia ke host yang terinfeksi melalui terowongan SSH terbalik.
VM menjalankan Alpine Linux versi 3.22.0 yang mencakup alat penyerang seperti AdaptixC2, Chisel, BusyBox, dan Rclone.
Catatan Sophos bahwa akses awal dicapai melalui VPN SonicWall yang terekspos, sementara eksploitasi kerentanan Meja Bantuan Web SolarWinds CVE-2025-26399 diamati dalam serangan yang lebih baru.
Pada fase pasca-infeksi, pelaku ancaman menggunakan VSS (vssuirun.exe) untuk membuat salinan bayangan, kemudian menggunakan perintah cetak melalui SMB untuk menyalin sarang NTDS.dit, SAM, dan SYSTEM ke direktori sementara.
Insiden yang baru-baru ini diamati dan dikaitkan dengan pelaku ancaman bergantung pada vektor akses awal lainnya. Para peneliti mengatakan bahwa dalam serangan pada bulan Februari, GOLD ENCOUNTER menggunakan Cisco SSL VPN yang terekspos, dan pada bulan Maret mereka menyamar sebagai staf TI dan menipu karyawan Microsoft Teams agar mengunduh dan menginstal QuickAssist.
“Dalam kedua kasus tersebut, pelaku ancaman menggunakan biner ADNotificationManager.exe yang sah untuk melakukan sideload muatan Havoc C2 (vcruntime140_1.dll) dan kemudian memanfaatkan Rclone untuk mengekstrak data ke lokasi SFTP jarak jauh” – Sophos
Menurut a Laporan Zscaler minggu ini, Payouts King kemungkinan terikat dengan mantan afiliasi BlackBasta, berdasarkan penggunaan metode akses awal yang serupa seperti pengeboman spam, Phishing Tim MicrosoftDan Penyalahgunaan Bantuan Cepat.
Ketegangan ini menggunakan mekanisme kebingungan dan anti-analisis yang berat, membangun persistensi melalui tugas-tugas yang dijadwalkan, dan menghentikan alat keamanan menggunakan panggilan sistem tingkat rendah.
Skema enkripsi Payouts King menggunakan AES-256 (CTR) dengan RSA-4096 dengan enkripsi intermiten untuk file yang lebih besar. Catatan tebusan yang dijatuhkan mengarahkan korban untuk membocorkan situs di web gelap.

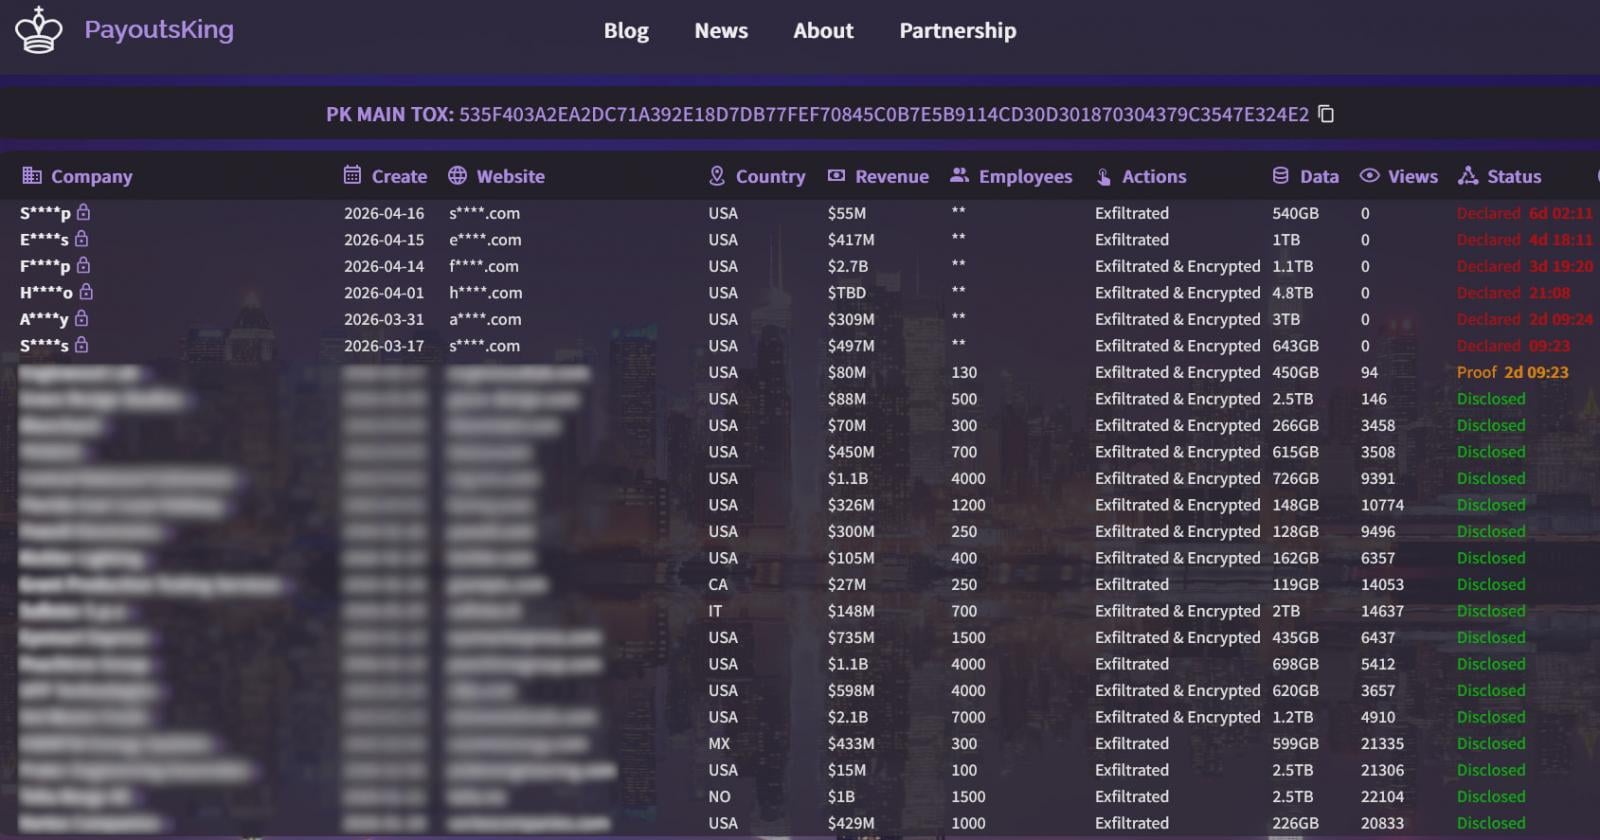
Sumber: BleepingComputer
Kampanye kedua yang diamati Sophos (STAC3725), telah aktif sejak Februari dan mengeksploitasi kerentanan CitrixBleed 2 untuk mendapatkan akses awal ke lingkungan target.
Setelah menyusupi perangkat NetScaler, penyerang menyebarkan arsip ZIP yang berisi executable berbahaya yang menginstal layanan bernama ‘AppMgmt,’ membuat pengguna admin lokal baru (CtxAppVCOMService), dan menginstal klien ScreenConnect untuk persistensi.
Klien ScreenConnect terhubung ke server relai jarak jauh dan membuat sesi dengan hak istimewa sistem, lalu melepaskan dan mengekstrak paket QEMU yang menjalankan VM Alpine Linux tersembunyi menggunakan image disk custom.qcow2.
Alih-alih menggunakan toolkit yang sudah dibuat sebelumnya, penyerang menginstal dan mengkompilasi alat mereka secara manual, termasuk Ipacket, KrbRelayx, Coercer, BloodHound.py, NetExec, Kerbrute, dan Metasploit, di dalam VM.
Aktivitas yang diamati meliputi pengambilan kredensial, enumerasi nama pengguna Kerberos, pengintaian Direktori Aktif, dan pementasan data untuk eksfiltrasi melalui server FTP.
Sophos merekomendasikan agar organisasi mencari instalasi QEMU yang tidak sah, tugas terjadwal mencurigakan yang dijalankan dengan hak istimewa SISTEM, penerusan port SSH yang tidak biasa, dan terowongan SSH keluar pada port non-standar.
99% Mitos yang Ditemukan Masih Belum Ditambal.
AI menyatukan empat zero-day menjadi satu eksploitasi yang melewati penyaji dan sandbox OS. Gelombang eksploitasi baru akan datang.
Pada Autonomous Validation Summit (12 & 14 Mei), lihat bagaimana validasi yang otonom dan kaya konteks menemukan hal-hal yang dapat dieksploitasi, membuktikan bahwa kontrol tetap berlaku, dan menutup siklus remediasi.