Geng ransomware Anubis telah mengaku bertanggung jawab atas serangan siber terhadap anak perusahaan produk susu Fairlife Coca-Cola, dan mengancam akan mempublikasikan data perusahaan yang diduga dicuri kecuali perusahaan tersebut membayar uang tebusan.

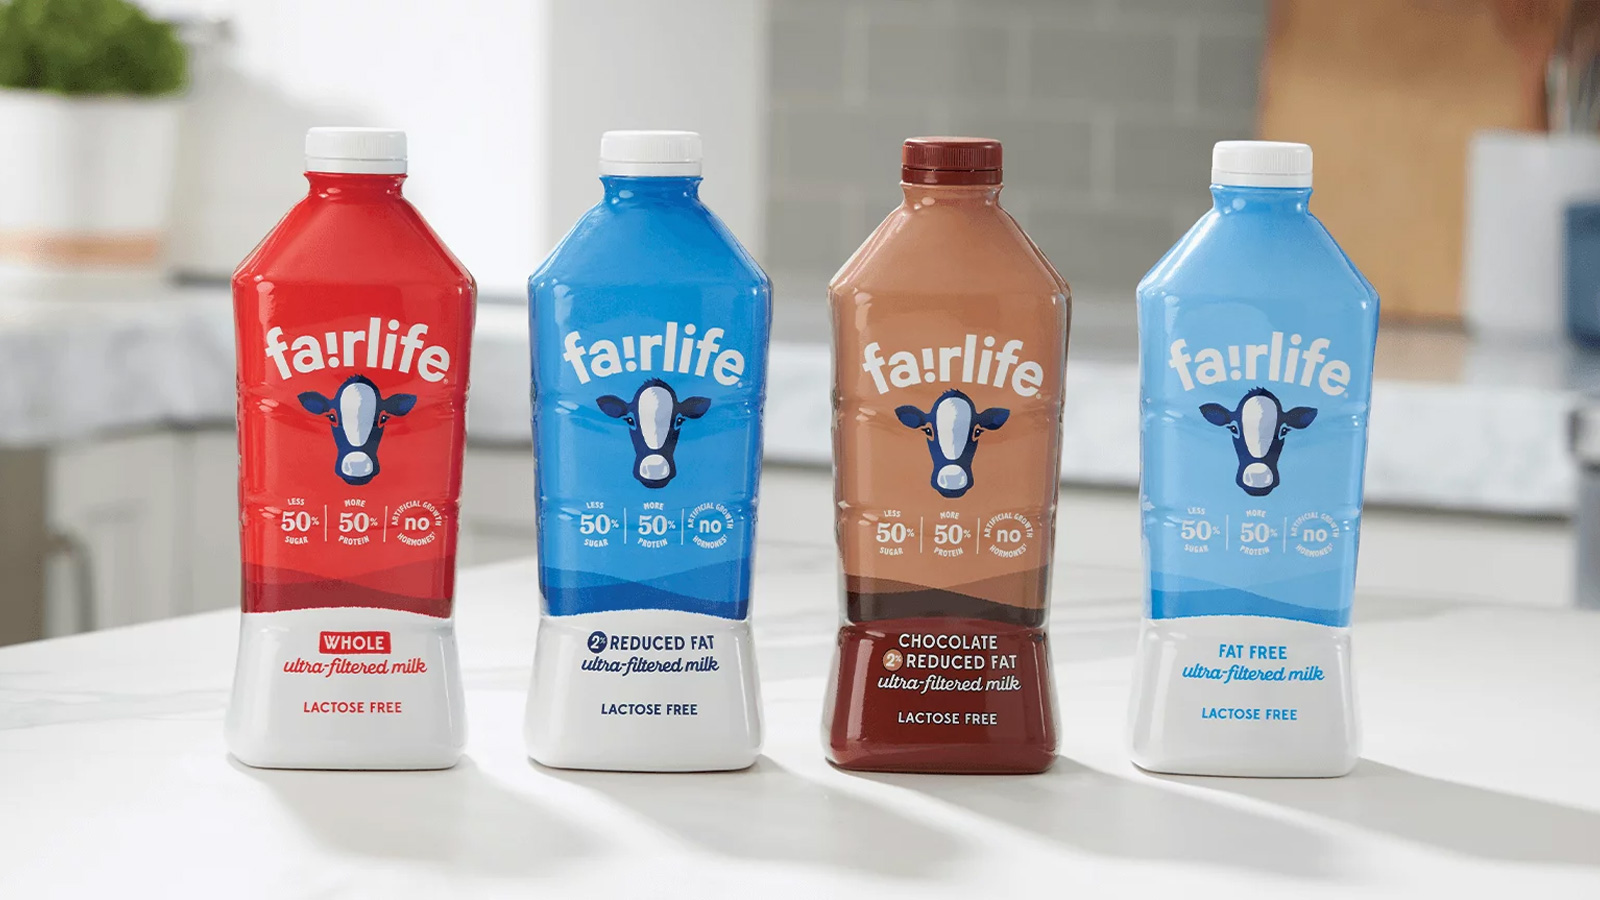
Fairlife adalah salah satu merek susu Coca-Cola dan memproduksi berbagai produk susu ultra-filter, protein shake, dan minuman nutrisi yang dijual di seluruh Amerika Serikat. Jajaran produk perusahaan meliputi Susu Ultra-Filter, Core Power Protein Shake, dan Nutrition Plan.
Pada tanggal 16 Juli, The Coca-Cola Company mengungkapkan bahwa a serangan ransomware telah mengganggu operasi Fairlifememaksa perusahaan untuk menghentikan produksi di fasilitasnya di AS.

Perusahaan mengatakan penyerang mendapatkan akses tidak sah ke sebagian sistem Fairlife, termasuk sistem yang terkait dengan produksi, sehingga mendorongnya untuk mengaktifkan respons insiden dan rencana kelangsungan bisnis. Coca-Cola juga mengatakan kualitas dan keamanan produk tidak terpengaruh dan operasi produksi Kanada tetap berjalan seperti biasa.
Pada saat itu, Coca-Cola belum mengungkapkan apakah datanya dicuri, apakah mereka menerima permintaan pemerasan, atau operasi ransomware mana yang bertanggung jawab atas serangan tersebut.
Serangan klaim ransomware Anubis
Pada hari Senin, geng ransomware Anubis menambahkan Fairlife ke situs kebocoran data web gelapnya, mengklaim bertanggung jawab atas serangan tersebut dan menuduh mereka mencuri sekitar satu terabyte data perusahaan. Geng ransomware memperingatkan akan mempublikasikan data yang dicuri kecuali perusahaan tersebut melakukan negosiasi pada akhir minggu ini.


Geng ransomware mengklaim telah menyerang Fairlife sekitar seminggu sebelum perusahaan tersebut mengungkapkan insiden tersebut secara publik dan mengenkripsi infrastruktur Nutanix perusahaan.
“Kami menyerang sistem mereka seminggu yang lalu. Hanya beberapa hari kemudian, mereka segera melaporkan kejadian tersebut tanpa berusaha mengikuti instruksi yang kami tinggalkan di jaringan mereka,” klaim Anubis kepada BleepingComputer.
“Kami telah sepenuhnya mengenkripsi sistem Nutanix mereka. Mereka tidak mempunyai peluang untuk pulih tanpa kunci enkripsi kami.”
Geng ransomware juga mengklaim telah mencuri 1 TB data perusahaan selama serangan tersebut.
BleepingComputer tidak dapat memverifikasi secara independen klaim geng tersebut mengenai dugaan pencurian data, enkripsi sistem Fairlife, atau jumlah data yang konon dicuri.
Saat dihubungi mengenai klaim tersebut, Coca-Cola menolak berkomentar.
Anubis adalah operasi ransomware-as-a-service (RaaS) yang muncul pada bulan Desember 2024 dan sejak itu menargetkan organisasi di seluruh dunia di berbagai industri.
Operasi ini dikenal karena menggabungkan pencurian data dengan enkripsi file dan menggunakan informasi yang dicuri sebagai pengaruh untuk menekan korban agar membayar uang tebusan.
Tahun lalu, Anubis menambahkan a penghapus data ke gudang senjatanya yang menghancurkan file korban sehingga pemulihan menjadi tidak mungkin.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.