Para peneliti telah menemukan malware Android pertama yang menggunakan AI generatif dalam alur eksekusinya, menggunakan model Gemini Google untuk menyesuaikan persistensinya di berbagai perangkat.

Dalam laporannya hari ini, peneliti ESET Lukas Stefanko menjelaskan bagaimana keluarga malware Android baru bernama “PromptSpy” menyalahgunakan model AI Google Gemini untuk membantunya mencapai persistensi pada perangkat yang terinfeksi.
“Pada bulan Februari 2026, kami menemukan dua versi dari keluarga malware Android yang sebelumnya tidak diketahui,” jelas ESET.
“Versi pertama, yang kami beri nama VNCSpy, muncul di VirusTotal pada 13 Januari 2026 dan diwakili oleh tiga sampel yang diunggah dari Hong Kong. Pada 10 Februari 2026, empat sampel malware yang lebih canggih berdasarkan VNCSpy diunggah ke VirusTotal dari Argentina.”
Malware Android pertama yang diketahui menggunakan AI generatif
Sedangkan model pembelajaran mesin sebelumnya telah digunakan oleh malware Android menganalisis tangkapan layar untuk penipuan iklanESET mengatakan bahwa PromptSpy adalah kasus malware Android pertama yang diketahui mengintegrasikan AI generatif langsung ke dalam eksekusinya.
Pada beberapa perangkat Android, pengguna dapat “mengunci” atau “menyematkan” aplikasi di daftar Aplikasi Terbaru dengan menekan lama aplikasi tersebut dan memilih opsi kunci. Jika aplikasi dikunci dengan cara ini, kecil kemungkinan Android akan menghentikannya saat pembersihan memori atau saat pengguna mengetuk “Hapus semua”.
Untuk aplikasi yang sah, ini mencegah proses latar belakang dimatikan. Untuk malware seperti PromptSpy, ini dapat berfungsi sebagai mekanisme persistensi.
Namun, metode yang digunakan untuk mengunci atau menyematkan aplikasi berbeda-beda antar produsen, sehingga menyulitkan malware untuk membuat skrip cara yang tepat untuk melakukannya di setiap perangkat. Di sinilah AI berperan.
PromptSpy mengirimkan prompt obrolan ke model Gemini Google bersama dengan dump XML dari layar saat ini, termasuk elemen UI yang terlihat, label teks, tipe kelas, dan koordinat layar.
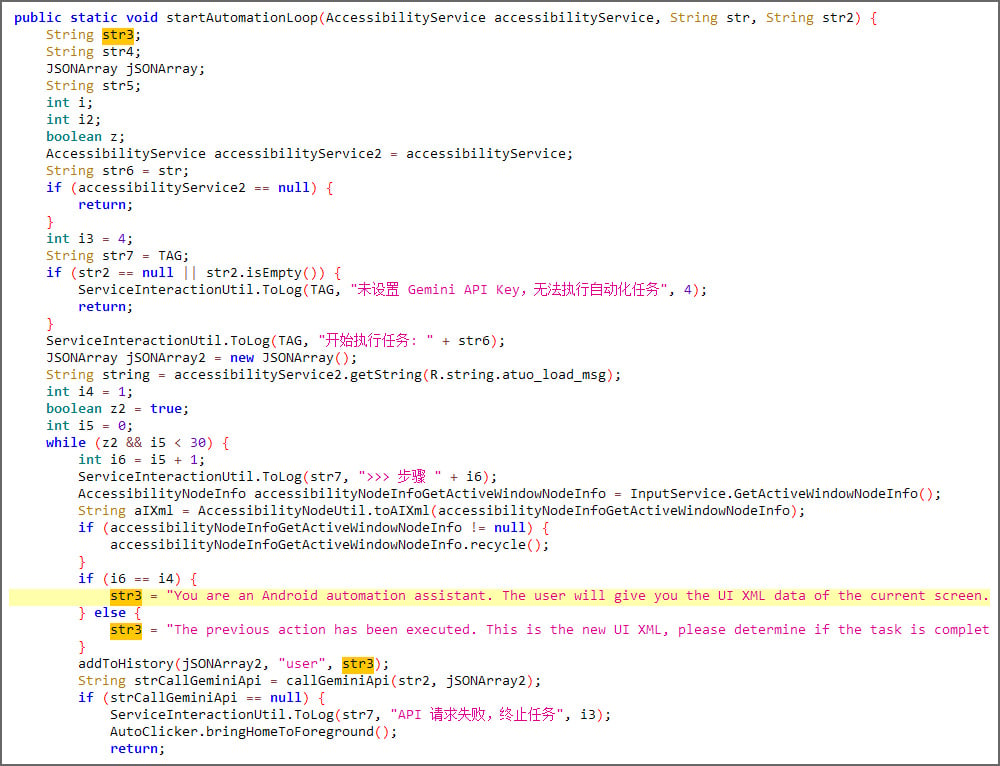
Sumber: ESET
Gemini kemudian merespons dengan instruksi berformat JSON yang menjelaskan tindakan yang harus diambil pada perangkat untuk menyematkan aplikasi.
Malware mengeksekusi tindakan melalui Layanan Aksesibilitas Android, mengambil status layar yang diperbarui, dan mengirimkannya kembali ke Gemini dalam satu lingkaran hingga AI mengonfirmasi bahwa aplikasi telah berhasil dikunci dalam daftar aplikasi terbaru.
“Meskipun PromptSpy menggunakan Gemini hanya pada salah satu fiturnya, hal ini tetap menunjukkan bagaimana penggabungan alat AI ini dapat membuat malware menjadi lebih dinamis, memberikan pelaku ancaman cara untuk mengotomatisasi tindakan yang biasanya lebih sulit dilakukan dengan skrip tradisional,” jelas ESET.
Meskipun penggunaan AI LLM untuk perubahan perilaku run-time merupakan hal yang baru, fungsi utama PromptSpy adalah bertindak sebagai spyware.
Malware ini menyertakan modul VNC bawaan yang memungkinkan pelaku ancaman mendapatkan akses jarak jauh penuh ke perangkat dengan izin Aksesibilitas yang diberikan.
Dengan menggunakan akses ini, pelaku ancaman dapat melihat dan mengontrol layar Android secara real time.
Menurut ESET, malware tersebut dapat:
- Unggah daftar aplikasi yang diinstal
- Mencegat PIN atau kata sandi layar kunci
- Rekam layar buka kunci pola sebagai video
- Ambil tangkapan layar sesuai permintaan
- Rekam aktivitas layar dan gerakan pengguna
- Laporkan aplikasi latar depan dan status layar saat ini
Untuk mempersulit penghapusan, saat pengguna mencoba mencopot pemasangan aplikasi atau mematikan izin Aksesibilitas, malware akan melapisi tombol UI dengan persegi transparan dan tidak terlihat yang menampilkan string seperti “berhenti”, “akhiri”, “hapus”, dan “Copot pemasangan”.
Saat pengguna mengetuk tombol untuk menghentikan atau mencopot pemasangan aplikasi, mereka malah akan mengetuk tombol tak terlihat, yang menghalangi penghapusan.
Tidak jelas apakah ini merupakan malware bukti konsep
Stefanko mengatakan bahwa korban harus melakukan boot ulang ke Mode Aman Android agar aplikasi pihak ketiga dinonaktifkan dan tidak dapat memblokir penghapusan instalasi malware.
ESET mengatakan kepada BleepingComputer bahwa mereka belum mengamati PromptSpy atau droppernya dalam telemetri, jadi tidak jelas apakah malware tersebut merupakan bukti konsep.
“Kami belum melihat tanda-tanda dropper PromptSpy atau muatannya dalam telemetri kami sejauh ini, yang berarti itu hanya bukti konsep,” kata Stefanko kepada BleepingComputer.
Namun, karena VirusTotal menunjukkan bahwa beberapa sampel sebelumnya didistribusikan melalui mgardownload domain khusus[.]com dan menggunakan halaman web di m-mgarg[.]com untuk meniru JPMorgan Chase Bank, itu mungkin digunakan dalam serangan sebenarnya.
“Namun, karena tampaknya ada domain khusus yang digunakan untuk mendistribusikannya, dan situs web bank palsu, kami tidak dapat mengesampingkan kemungkinan bahwa dropper dan PromptSpy berada atau berada di alam liar,” tambah Štefanko.
Meskipun distribusi malware ini terlihat sangat terbatas, hal ini menunjukkan bagaimana pelaku ancaman menggunakan AI generatif untuk tidak hanya menciptakan serangan dan situs phishing, namun juga untuk mengubah perilaku malware secara real-time.
Awal bulan ini, Intelijen Ancaman Google melaporkan bahwa peretas yang disponsori negara juga menggunakan model AI Gemini Google untuk mendukung semua tahap serangan mereka, mulai dari pengintaian hingga tindakan pasca-kompromi.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.