Lebih dari 200.000 situs web WordPress menggunakan versi rentan plugin SMTP POST yang memungkinkan peretas untuk mengendalikan akun administrator.

Post SMTP adalah plugin pengiriman email populer untuk WordPress yang menghitung lebih dari 400.000 instalasi aktif. Itu dipasarkan sebagai pengganti default ‘wp_mail ()Fungsi yang lebih dapat diandalkan dan kaya fitur.
Pada tanggal 23 Mei, seorang peneliti keamanan melaporkan kerentanan terhadap perusahaan keamanan WordPress Patchstack. Cacat sekarang diidentifikasi sebagai CVE-2025-24000 dan menerima skor keparahan menengah 8,8.
Masalah keamanan mempengaruhi semua versi SMTP POST hingga 3.2.0 dan disebabkan oleh mekanisme kontrol akses yang rusak dalam titik akhir API REST plugin, yang hanya diverifikasi jika pengguna masuk, tanpa memeriksa tingkat izin mereka.
Ini berarti bahwa pengguna prinsip rendah, seperti pelanggan, dapat mengakses log email yang berisi konten email lengkap.
Di situs yang rentan, pelanggan dapat memulai reset kata sandi untuk akun administrator, mencegat email reset melalui log, dan mendapatkan kendali akun.
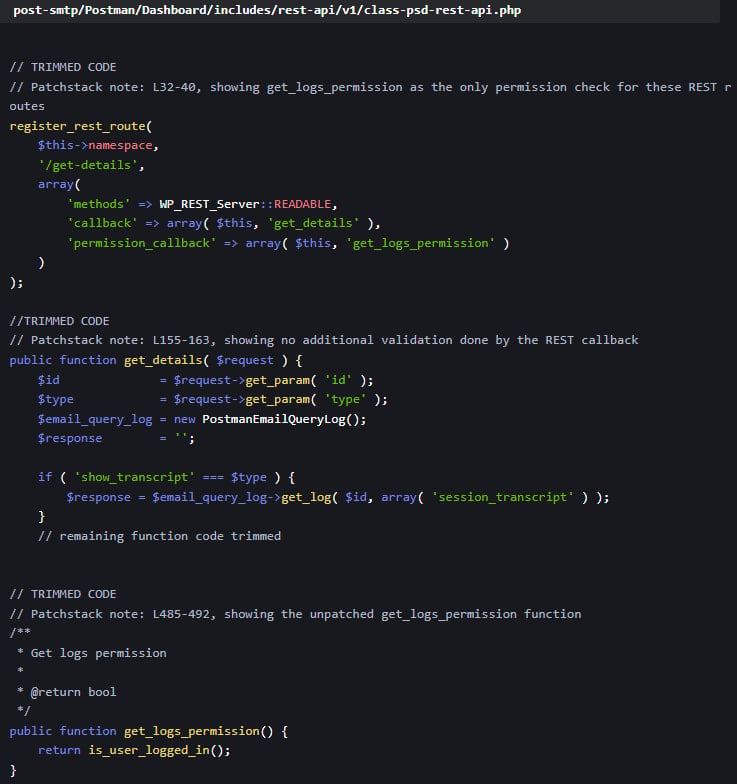
Sumber: Patchstack
Pengembang plugin, Saad Iqbal, diberi tahu tentang cacat dan merespons dengan perbaikan untuk Patchstack untuk ditinjau pada 26 Mei.
Solusinya adalah memasukkan pemeriksaan hak istimewa tambahan dalam fungsi ‘get_logs_permission’ yang akan memvalidasi izin pengguna sebelum memberikan akses ke panggilan API yang sensitif.
Perbaikan dimasukkan ke dalam postp SMTP versi 3.3.0, yang diterbitkan pada 11 Juni.
Unduh statistik di WordPress.org Tunjukkan bahwa kurang dari setengah basis pengguna plugin (48,5%) telah diperbarui ke versi 3.3. Ini berarti bahwa lebih dari 200.000 situs web rentan terhadap CVE-2025-24000.
24,2%yang terkenal, sesuai dengan 96.800 situs, masih menjalankan versi SMTP dari cabang 2.x, yang rentan terhadap kelemahan keamanan tambahan, membiarkannya terbuka terhadap serangan.
Deteksi & Respons Cloud untuk Dummies
Mengandung ancaman yang muncul secara real time – sebelum mereka berdampak pada bisnis Anda.
Pelajari bagaimana deteksi dan respons cloud (CDR) memberi tim keamanan keunggulan yang mereka butuhkan dalam panduan praktis dan tidak masuk akal ini.