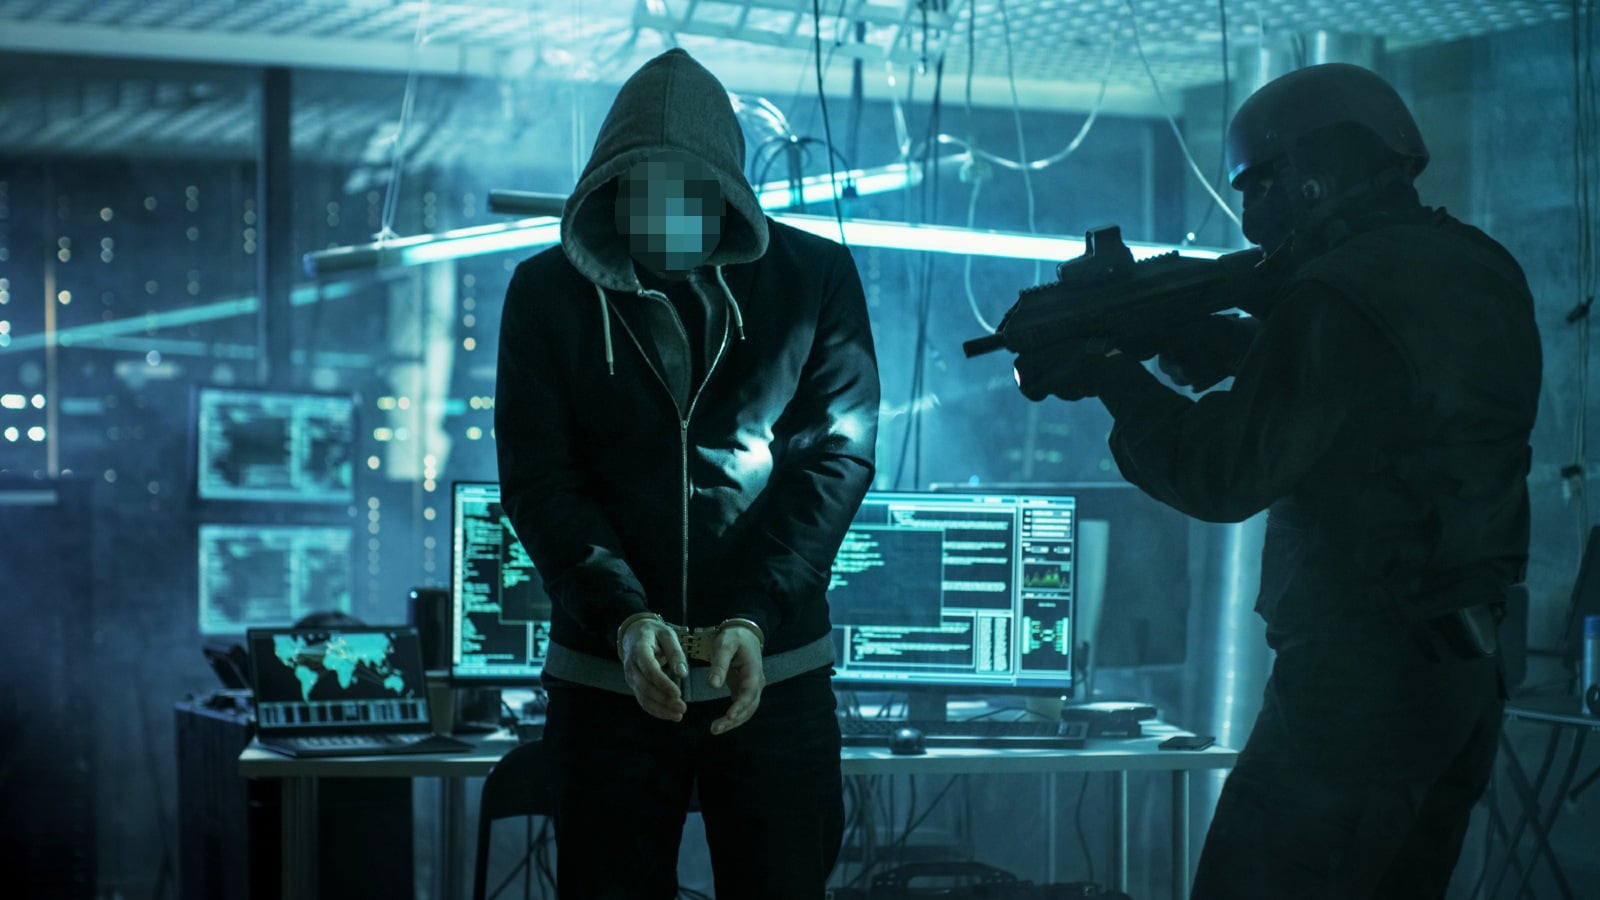
Polisi Polandia telah menahan seorang pria berusia 47 tahun yang dicurigai memiliki hubungan dengan kelompok ransomware Phobos dan menyita komputer dan ponsel yang berisi kredensial curian, nomor kartu kredit, dan data akses server.

Petugas dari Biro Pusat Pengendalian Kejahatan Dunia Maya (CBZC) menangkap tersangka di wilayah Małopolska dalam operasi gabungan yang melibatkan unit dari Katowice dan Kielce. Tindakan ini merupakan bagian dari “Operasi Aether”, upaya internasional yang lebih luas yang dikoordinasikan oleh Europol dan menargetkan infrastruktur dan afiliasi ransomware Phobos.
Selama penggeledahan di kediaman tersangka, penyelidik yang diawasi oleh Kantor Kejaksaan Distrik di Gliwice menemukan file di perangkatnya yang berisi kredensial, kata sandi, nomor kartu kredit, dan alamat IP server yang dapat digunakan untuk mendapatkan akses tidak sah ke sistem komputer dan memfasilitasi serangan ransomware.
Petugas polisi juga menetapkan bahwa tersangka telah menggunakan aplikasi pesan terenkripsi untuk berkomunikasi dengan organisasi kejahatan dunia maya Phobos.
“Data tersebut bisa digunakan untuk melakukan berbagai serangan, antara lain ransomware. Setelah dilakukan tindakan teknis, ternyata ada data di dalamnya yang bisa digunakan untuk membobol keamanan elektronik,” kata CBZC pada hari Selasa. “Selain itu, menurut informasi yang dikumpulkan tentang pria berusia 47 tahun itu, dengan menggunakan pesan terenkripsi, dia menghubungi kelompok kejahatan Phobos yang terkenal dengan serangan ransomware.”
Tersangka kini menghadapi dakwaan berdasarkan Pasal 269b KUHP Polandia karena memproduksi, memperoleh, dan mendistribusikan program komputer yang dirancang untuk secara tidak sah memperoleh informasi yang disimpan dalam sistem TI (alat peretasan), dan menghadapi hukuman penjara maksimal lima tahun jika terbukti bersalah.
Operasi Aether menargetkan Phobos
Phobos adalah a ransomware-as-a-service yang sudah berjalan lama (RaaS) operasi (berasal dari Keluarga ransomware Crysis) yang, meskipun kurang mendapat perhatian media dibandingkan kelompok ransomware lainnya, telah bertanggung jawab atas banyak serangan terhadap bisnis di seluruh dunia dan dianggap sebagai salah satu operasi ransomware yang paling banyak didistribusikan.
Antara Mei 2024 dan November 2024, ransomware Phobos menyumbang sekitar 11% dari seluruh pengiriman ke layanan ID Ransomware. Departemen Kehakiman AS sebelumnya juga mengaitkan geng ransomware ini pelanggaran di lebih dari 1.000 entitas publik dan swasta di seluruh dunia, dengan total pembayaran uang tebusan lebih dari $16 juta.
Operasi Aether telah menargetkan individu yang terhubung dengan Phobos di berbagai tingkat operasi, termasuk operator infrastruktur backend dan afiliasi yang terlibat dalam intrusi jaringan dan enkripsi data.
Misalnya, hasil utama dari operasi kepolisian global ini adalah ekstradisi tersangka administrator Phobos ke Amerika Serikat pada bulan November 2024, dan a gangguan besar-besaran pada bulan Februari 2025, ketika polisi menyita 27 server dan menangkap dua tersangka afiliasi di Phuket, Thailand.
Afiliasi utama Phobos lainnya ditangkap di Italia pada tahun 2023, yang semakin melemahkan jaringan penjahat dunia maya di balik kelompok ransomware.
“Sebagai hasil dari operasi ini, penegak hukum juga dapat memperingatkan lebih dari 400 perusahaan di seluruh dunia tentang serangan ransomware yang sedang atau akan terjadi,” kata Europol pada bulan Februari 2025. “Operasi internasional yang kompleks ini, didukung oleh Europol dan Eurojust, melibatkan lembaga penegak hukum dari 14 negara. Meskipun beberapa negara berfokus pada penyelidikan terhadap Phobos, negara lain menargetkan 8Base, dan beberapa negara berpartisipasi dalam keduanya.”
Pada Juli 2025, polisi Jepang juga merilis dekripsi ransomware Phobos dan 8-Base yang memungkinkan korban memulihkan file mereka secara gratis.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.