Malware Android yang baru ditemukan dan canggih bernama Keenadu telah ditemukan tertanam dalam firmware dari berbagai merek perangkat, memungkinkannya menyusupi semua aplikasi yang terinstal dan mendapatkan kontrol tak terbatas atas perangkat yang terinfeksi.

Menurut laporan dari perusahaan keamanan siber Kaspersky, Keenadu memiliki beberapa mekanisme distribusi, termasuk gambar firmware yang disusupi yang dikirim melalui udara (OTA), melalui pintu belakang lain, tertanam dalam aplikasi sistem, aplikasi yang dimodifikasi dari sumber tidak resmi, dan bahkan melalui aplikasi di Google Play.
Ada beberapa varian Keenadu, masing-masing dengan kemampuannya sendiri, yang paling ampuh adalah versi berbasis firmware.
Pada Februari 2026, Kaspersky telah mengonfirmasi 13.000 perangkat yang terinfeksi, sebagian besar berlokasi di Rusia, Jepang, Jerman, Brasil, dan Belanda.
Para peneliti keamanan membandingkan Keenadu dengan Tiga serangkaikeluarga malware Android lainnya yang mereka temukan di perangkat Android palsu tahun lalu, sebagian besar adalah ponsel murah yang melalui jalur rantai pasokan yang tidak jelas.
Dalam varian yang terintegrasi dengan firmware, Keenadu tidak aktif jika bahasa atau zona waktu dikaitkan dengan Tiongkok, yang mungkin mewakili petunjuk potensial tentang asal usulnya. Malware juga berhenti jika Google Play Store dan Layanan Play tidak ditemukan di perangkat.
Meskipun operatornya saat ini fokus pada operasi penipuan iklan, Kaspersky mencatat bahwa kemampuan malware ini jauh lebih dari itu, karena mampu melakukan pencurian data dalam skala luas dan tindakan berisiko pada perangkat yang disusupi.


“Keenadu adalah pintu belakang yang berfungsi penuh yang memberi penyerang kendali tak terbatas atas perangkat korban,” kata Kaspersky kepada BleepingComputer.
“Itu dapat menginfeksi setiap aplikasi yang diinstal pada perangkat, menginstal aplikasi apa pun dari file APK, dan memberi mereka izin apa pun yang tersedia.”
“Akibatnya, semua informasi di perangkat, termasuk media, pesan, kredensial perbankan, lokasi, dll., dapat disusupi. Malware tersebut bahkan memantau permintaan pencarian yang dimasukkan pengguna ke browser Chrome dalam mode penyamaran,” kata para peneliti.
Varian Keenadu yang tertanam dalam aplikasi sistem memiliki fungsionalitas yang lebih terbatas. Namun, hak istimewanya yang lebih tinggi memungkinkannya memasang aplikasi apa pun tanpa memberi tahu pengguna.
Peneliti Kaspersky menemukan malware yang tertanam dalam aplikasi sistem pengenalan wajah, biasanya digunakan untuk membuka kunci perangkat dan berbagai tindakan otorisasi dan otentikasi.
Para peneliti juga menemukan malware tersebut di Google Play, pada aplikasi kamera rumah pintar yang telah diunduh sebanyak 300.000 kali, dan tidak lagi tersedia di toko Android resmi.

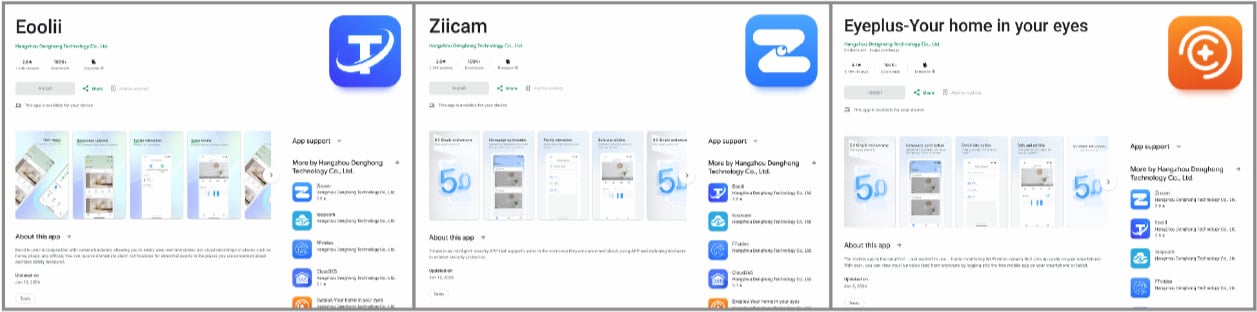
Sumber: Kaspersky
Saat dibuka, aplikasi meluncurkan tab browser web yang tidak terlihat di dalam aplikasi host, yang menavigasi ke situs web di latar belakang. Kaspersky mencatat bahwa ini mirip dengan aktivitas APK ditemukan oleh Dr.Web awal tahun ini.
Menurut peneliti, Keenadu hadir dalam firmware tablet Android dari berbagai produsen. Pada salah satu produk, tablet Alldocube iPlay 50 mini Pro (T811M), firmware berbahaya bertanggal 18 Agustus 2023.
Setelah pelanggan pada bulan Maret 2024 menyatakan bahwa server OTA Alldocube telah disusupi dan pelaku ancaman memasukkan malware ke dalam firmware, diakui perusahaan “serangan virus melalui perangkat lunak OTA” tetapi tidak memberikan informasi mengenai jenis ancamannya.
Kaspersky menerbitkan analisis teknis terperinci untuk pintu belakang Keenadu, menjelaskan bagaimana malware tersebut menyusupinya libandroid_runtime.so komponen, pustaka inti dalam sistem Android, yang memungkinkan malware beroperasi “dalam konteks setiap aplikasi di perangkat”.
Para peneliti memperingatkan bahwa karena malware tertanam begitu dalam di firmware, tidak mungkin untuk menghapusnya menggunakan alat standar OS Android. Mereka menyarankan pengguna untuk mencari dan menginstal versi firmware bersih untuk perangkat mereka.
Alternatifnya adalah memasang firmware dari pihak ketiga yang memiliki reputasi baik, meskipun hal ini memiliki potensi risiko merusak perangkat jika terjadi ketidakcocokan.
Salah satu opsi paling aman adalah berhenti menggunakan perangkat dan menggantinya dengan produk dari vendor terpercaya dan distributor resmi.

Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.