Penegakan hukum telah membongkar layanan mata uang kripto “AudiA6” yang diduga digunakan oleh pelaku ransomware dan penjahat dunia maya lainnya untuk mencuci lebih dari $380 juta.

Europol mengatakan bahwa layanan tersebut telah dikaitkan dengan lebih dari 15 investigasi internasional terhadap serangan ransomware.
Platform tersebut diyakini bertindak sebagai pusat pencucian uang antara tahun 2022 dan 2025.
“Penyelidik mengungkap apa yang mereka gambarkan sebagai operasi pencucian mata uang kripto skala industri yang dibangun di sekitar ribuan akun pertukaran palsu yang dibuka menggunakan identitas yang dicuri atau dibeli,” menggambarkan kata Europol.
“Analisis yang dilakukan oleh Europol menghubungkan layanan kriminal dengan lebih dari 15 investigasi di seluruh dunia yang melibatkan serangan ransomware dan pencurian mata uang kripto skala besar.”
Layanan ini dipasarkan sebagai “layanan pencampuran mata uang kripto profesional,” namun yang dilakukannya hanyalah menerima hasil kejahatan dunia maya, memindahkan uang melalui rute transaksi rumit yang mengaburkan asal-usulnya, dan mengembalikannya “sudah dibersihkan” kepada pemegangnya dalam waktu sekitar satu jam, dikurangi komisi layanan sebesar 3-10%.
Laporan sebelumnya dari intel471 dan penyelidik blockchain ZachXBT mengekspos AudiA6 karena memfasilitasi aktivitas ilegal.
Investigasi tersebut melibatkan otoritas dari 11 negara di Eropa, Amerika, dan Asia, yang didukung oleh Europol dan Eurojust.
Europol menyatakan bahwa tindakan tersebut dimungkinkan karena penangkapan warga negara Ukraina yang terkait dengan AudiA6 di Polandia pada bulan September 2025.
Pemeriksaan forensik terhadap perangkat tersangka membantu penyelidik mengidentifikasi orang-orang penting di balik operasi tersebut dan pada akhirnya menemukan lokasi dan pelakunya tangkap mereka di Georgia.
Sebagai hasil dari tindakan kemarin, pihak berwenang telah:
- Menangkap 2 orang di Georgia
- Mencari 3 properti
- Menyita 25 domain
- Menyita 80 kendaraan dan properti
- Menyita €86,000 ($99k) dalam mata uang kripto
- Membekukan €692,000 ($798k) dalam mata uang kripto
- Akun Telegram yang diblokir digunakan oleh jaringan
Kedua orang yang ditangkap, seorang warga negara Ukraina dan seorang Rusia, diyakini sebagai administrator AudiA6, serta forum bawah tanah “Dark2Web,” yang digunakan penjahat dunia maya untuk mengiklankan layanan terlarang.
Situs web AudiA6 dan Dark2Web kini menampilkan pemberitahuan penyitaan kepada pengunjung.
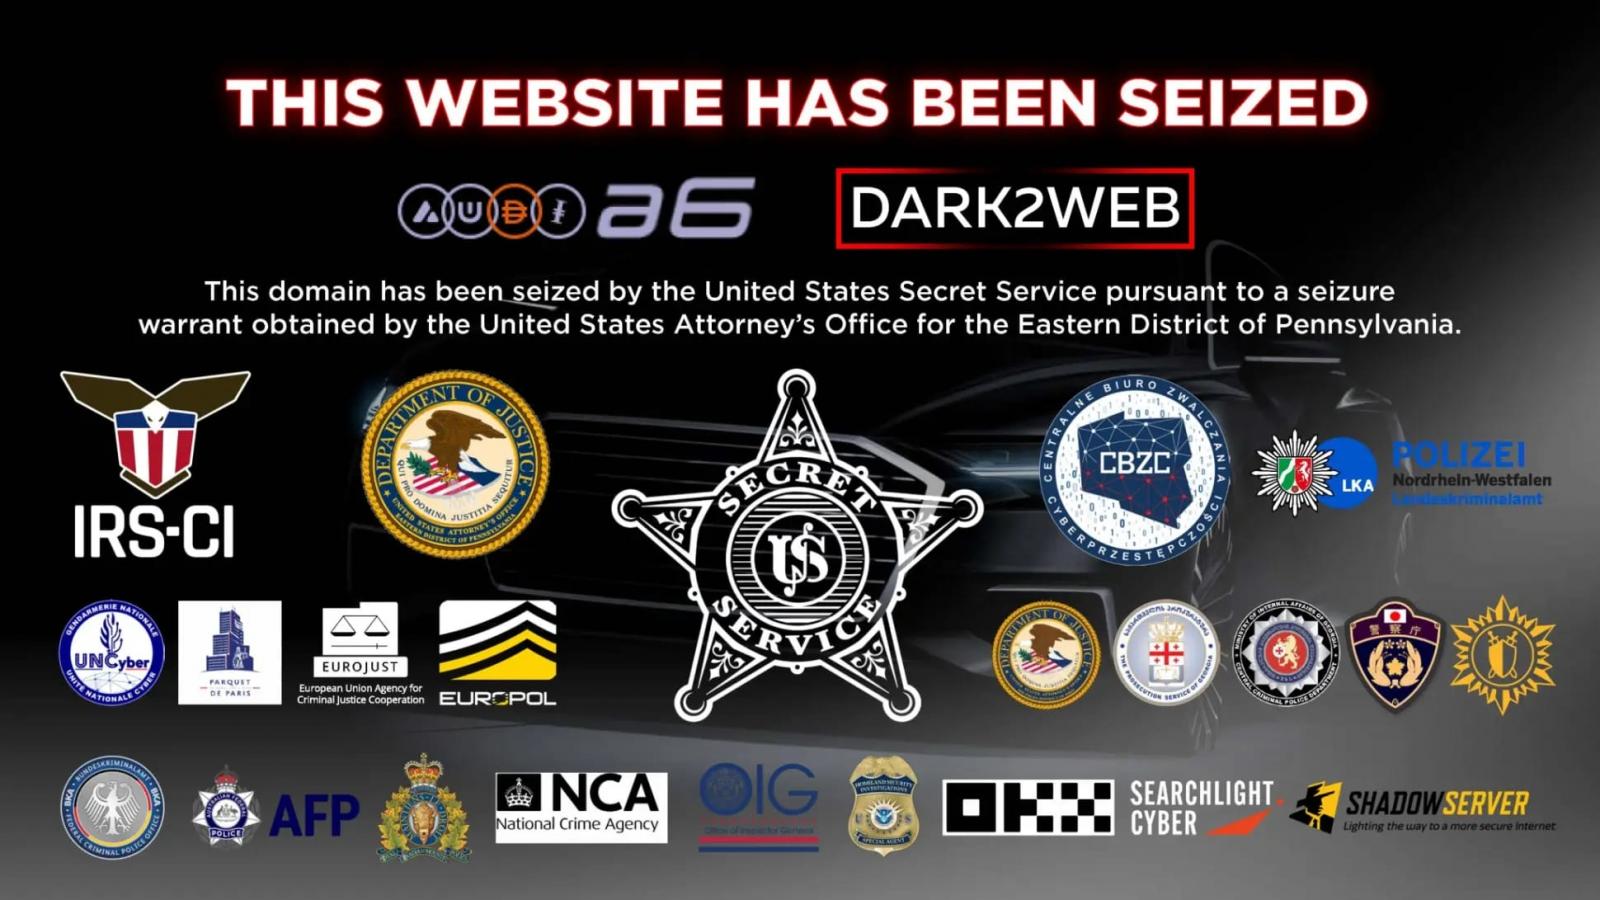
Sumber: Europol
Departemen Kehakiman AS menunjuk Ruslan Igorevich Tkachuk, 37 tahun, dan Alexander Vladimirovich Ledenev, 25 tahun, sebagai anggota senior platform AudiA6.
Kedua orang tersebut saat ini berada dalam tahanan otoritas Georgia dan menghadapi hukuman hingga 20 tahun penjara karena memfasilitasi operasi pencucian kejahatan dunia maya.
“Dari sekitar 10,333 bitcoin yang disimpan, sekitar 393,39 BTC (bernilai sekitar $19,234,331 pada saat transaksi) diterima langsung dari pasar darknet yang dikenal, organisasi ransomware, layanan kejahatan dunia maya, dan sumber terlarang lainnya, sementara dana tambahan disimpan secara tidak langsung dari sumber terlarang ke dalam dompet AudiA6,” negara bagian DoJ.
Selain dua administrator tersebut, pihak berwenang juga mengambil 6.000 catatan ‘Kenali Pelanggan Anda’ (KYC) yang terkait dengan rekening money mule.
Europol mengatakan akun-akun ini dibuat menggunakan identitas yang dicuri atau dibeli, dan banyak yang terhubung dengan perantara berbahasa Rusia yang merekrut mereka secara khusus untuk tujuan ini.
Jaringan besar uang bagal ini menggunakan banyak domain untuk mendaftarkan akun di bursa mata uang kripto, sebuah fakta yang diterbitkan Europol untuk meningkatkan kesadaran dan membantu platform memblokirnya.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.