Empat kerentanan yang dijuluki perfektblue dan memengaruhi tumpukan bluesdk bluetooth dari OpenSynergy dapat dieksploitasi untuk mencapai eksekusi kode jarak jauh dan berpotensi memungkinkan akses ke elemen-elemen penting dalam kendaraan dari berbagai vendor, termasuk Mercedes-Benz AG, Volkswagen, dan Skoda.

OpenSynergy mengkonfirmasi kekurangan Tahun lalu di bulan Juni dan merilis tambalan kepada pelanggan pada bulan September 2024 tetapi banyak pembuat mobil belum mendorong pembaruan firmware korektif. Setidaknya satu OEM utama baru -baru ini belajar tentang risiko keamanan.
Masalah keamanan dapat dirantai bersama menjadi eksploitasi yang oleh para peneliti memanggil a Serangan biru yang sempurna dan dapat disampaikan secara berlebihan oleh penyerang, membutuhkan “paling banyak 1-klik dari pengguna.”
Meskipun BluesDK OpenSynergy banyak digunakan dalam industri otomotif, vendor dari sektor lain juga menggunakannya.
Serangan biru yang sempurna
Tim pentester di Keamanan Cyber PCAsebuah perusahaan yang berspesialisasi dalam keamanan otomotif, menemukan kerentanan perfektblue dan melaporkannya ke Opensynergy pada Mei 2024. Mereka adalah peserta reguler di kompetisi otomotif PWN2own dan telah menemukan lebih dari 50 kerentanan dalam sistem mobil sejak tahun lalu.
Menurut mereka, serangan perfektblue mempengaruhi “jutaan perangkat di industri otomotif dan lainnya.”
Menemukan kelemahan di Bluesdk dimungkinkan dengan menganalisis biner yang dikompilasi dari produk perangkat lunak, karena tidak memiliki akses ke kode sumber.
Glitches, yang tercantum di bawah ini, berkisar tingkat keparahan dari rendah ke tinggi dan dapat memberikan akses ke internal mobil melalui sistem infotainment.
- CVE-2024-45434 (Severity Tinggi)-Use-after-Are di Layanan AVRCP untuk Profil Bluetooth yang memungkinkan remote control atas perangkat media
- CVE-2024-45431 (Severity Rendah) – Validasi yang tidak tepat dari L2CAP ((Kontrol Tautan Logis dan Protokol Adaptasi)) Saluran Pengidentifikasi Saluran Jarak (CID) (CID))
- CVE-2024-45433 (tingkat keparahan sedang) – Pengakhiran fungsi yang salah dalam protokol komunikasi frekuensi radio (RFCOMM)
- CVE-2024-45432 (tingkat keparahan sedang) – Panggilan fungsi dengan parameter yang salah dalam protokol RFComm
Para peneliti tidak berbagi detail teknis lengkap tentang mengeksploitasi kerentanan perfektblue tetapi mengatakan bahwa seorang penyerang yang dipasangkan ke perangkat yang terkena dampak dapat mengeksploitasi mereka untuk “memanipulasi sistem, meningkatkan hak istimewa dan melakukan pergerakan lateral ke komponen lain dari produk target.”
Keamanan Cyber PCA menunjukkan serangan perfektblue pada unit kepala infotainment di Volkswagen ID.4 (sistem ICAS3), Mercedes-Benz (NTG6), dan Skoda Luar Biasa (MIB3), dan memperoleh cangkang terbalik di atas TCP/IP yang memungkinkan komunikasi antar perangkat pada jaringan, seperti komponen di mobil.
Para peneliti mengatakan bahwa dengan eksekusi kode jarak jauh pada infotainment in-vehicle (IVI) seorang peretas dapat melacak koordinat GPS, menguping percakapan di mobil, mengakses kontak telepon, dan berpotensi bergerak secara lateral ke subsistem yang lebih kritis di dalam kendaraan.

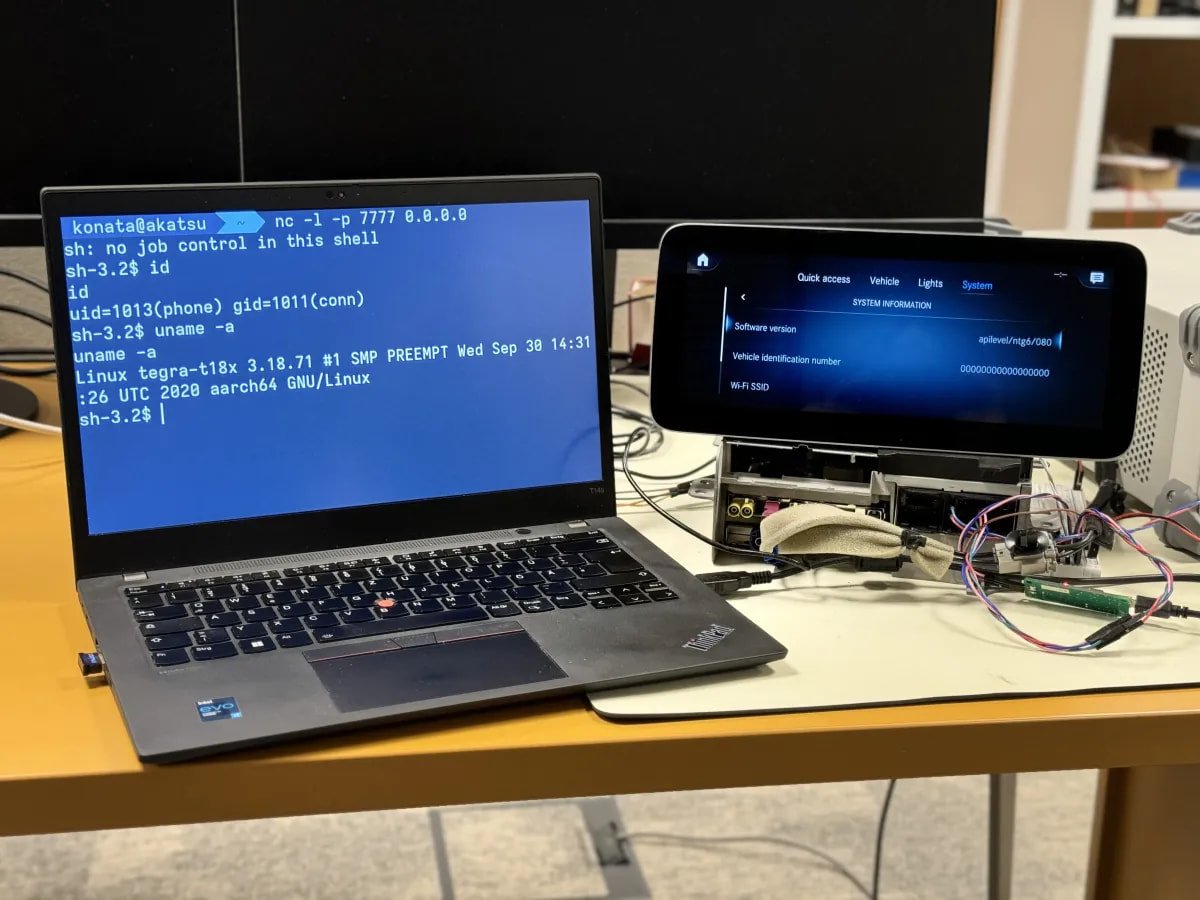
Sumber: Keamanan Cyber PCA
Risiko dan paparan
BluesDK OpenSynergy banyak digunakan dalam industri otomotif tetapi sulit untuk menentukan apa yang diandalkan oleh vendor karena proses penyesuaian dan pengemasan ulang, serta kurangnya transparansi mengenai komponen perangkat lunak yang tertanam dari sebuah mobil.
PerfektBlue terutama merupakan RCE 1-klik karena sebagian besar waktu yang membutuhkan penipuan pengguna untuk memungkinkan pemasangan dengan perangkat penyerang. Namun, beberapa pembuat mobil mengkonfigurasi sistem infotainment untuk dipasangkan tanpa konfirmasi.
PCA Cyber Security mengatakan kepada BleepingComputer bahwa mereka memberi tahu Volkswagen, Mercedes-Benz, dan Skoda tentang kerentanan dan memberi mereka waktu yang cukup untuk menerapkan tambalan tetapi para peneliti tidak menerima balasan dari vendor tentang mengatasi masalah tersebut.
BleepingComputer telah menghubungi tiga pembuat mobil yang menanyakan apakah mereka mendorong perbaikan OpenSynergy. Pernyataan dari Mercedes tidak segera tersedia dan Volkswagen mengatakan bahwa mereka mulai menyelidiki dampak dan cara untuk mengatasi risiko dengan segera setelah mengetahui tentang masalah tersebut.
“Investigasi mengungkapkan bahwa dimungkinkan dalam kondisi tertentu untuk terhubung ke sistem infotainment kendaraan melalui Bluetooth tanpa otorisasi,” kata juru bicara Volkwagen kepada kami.
Pembuat mobil Jerman mengatakan bahwa memanfaatkan kerentanan hanya dimungkinkan jika beberapa kondisi dipenuhi pada saat yang sama:
- Penyerang berada dalam jarak maksimum 5 hingga 7 meter dari kendaraan.
- Pengapian kendaraan harus dinyalakan.
- Sistem infotainment harus dalam mode pemasangan, yaitu, pengguna kendaraan harus secara aktif memasangkan perangkat Bluetooth.
- Pengguna kendaraan harus secara aktif menyetujui akses bluetooth eksternal penyerang di layar.
Bahkan jika kondisi ini terjadi dan penyerang terhubung ke antarmuka Bluetooth, “mereka harus tetap dalam jarak maksimum 5 hingga 7 meter dari kendaraan” untuk mempertahankan akses, kata perwakilan Volkswagen.
Vendor menggarisbawahi bahwa dalam kasus eksploitasi yang berhasil, seorang peretas tidak dapat mengganggu fungsi kendaraan kritis seperti kemudi, bantuan pengemudi, mesin, atau rem karena mereka “pada unit kontrol yang berbeda dilindungi terhadap gangguan eksternal oleh fungsi keamanannya sendiri.”
PCA Cyber Security mengatakan kepada BleepingComputer bahwa bulan lalu mereka mengkonfirmasi perfektblue di OEM keempat di industri otomotif, yang mengatakan bahwa Opensynergy belum memberi tahu mereka tentang masalah tersebut.
“Kami memutuskan untuk tidak mengungkapkan OEM ini karena tidak ada cukup waktu bagi mereka untuk bereaksi,” kata para peneliti kepada kami.
“Kami berencana untuk mengungkapkan detail tentang OEM yang terkena dampak ini serta detail teknis lengkap PerfektBlue pada November 2025, dalam format pembicaraan konferensi.”
BleepingComputer juga telah menghubungi OpenSynergy untuk menanyakan tentang dampak perfektblue pada pelanggannya dan berapa banyak yang terpengaruh tetapi kami belum menerima balasan pada waktu penerbitan.
Perbarui 7/11 – Open Synergy telah menanggapi BleepingComputer yang mengatakan bahwa karena NDA, itu tidak dapat mengungkapkan produsen atau model mobil mana yang dipengaruhi oleh cacat ini, tetapi meyakinkan kami bahwa itu bekerja dengan mereka terhadap resolusi yang disesuaikan.
Mercedes-Benz menanggapi permintaan kami untuk komentar dengan pernyataan berikut:
“Pada bulan November 2024, tim peneliti keamanan eksternal menghubungi kami mengenai kerangka kerja Bluesdk Bluesdk Open Synergy. Perusahaan kami telah secara menyeluruh meninjau temuan yang dilaporkan dan semua langkah mitigasi risiko yang diperlukan diambil. Sinergi terbuka telah memberikan pembaruan perpustakaan Bluesdk, yang juga tersedia melalui pembaruan over-the-air.” – Mercedes-Benz

8 Ancaman Umum pada tahun 2025
Sementara serangan awan mungkin tumbuh lebih canggih, penyerang masih berhasil dengan teknik yang sangat sederhana.
Menggambar dari deteksi Wiz di ribuan organisasi, laporan ini mengungkapkan 8 teknik utama yang digunakan oleh aktor ancaman fluen cloud.