Peretas Rusia memotong otentikasi multi-faktor dan akses akun Gmail dengan memanfaatkan kata sandi khusus aplikasi dalam serangan teknik sosial tingkat lanjut yang menyamar sebagai Departemen Pejabat Negara AS.

Aktor ancaman menargetkan akademisi terkenal dan kritikus Rusia dalam apa yang digambarkan sebagai “serangan rekayasa sosial baru yang canggih dan dipersonalisasi” yang tidak terburu-buru orang-orang yang menarik untuk mengambil tindakan.
Antara April dan awal Juni, para peretas mengirimkan pesan phishing yang dikembangkan dengan cermat yang bertujuan meyakinkan penerima untuk membuat dan berbagi kata sandi khusus aplikasi yang akan menyediakan akses ke akun Gmail mereka.
Sebuah Kata sandi khusus aplikasi dirancang untuk memungkinkan aplikasi pihak ketiga (misalnya klien email) yang dipertimbangkan Aplikasi yang kurang aman atau lebih lama Izin untuk mengakses akun Google Anda jika otentikasi dua faktor (2FA) aktif.
Peneliti keamanan di Google Ancaman Intelijen melacak aktor cyber sebagai UNC6293. Mereka percaya bahwa mereka disponsori negara dan mungkin dikaitkan dengan APT29, kelompok ancaman di bawah Layanan Intelijen Asing Rusia (SVR).
APT29 dilacak dengan banyak nama (Noblebaron, Nobelium, COZY BEAR, COZYDUKE, Midnight Blizzard) dan telah beroperasi sejak setidaknya 2008.
Targetnya termasuk jaringan pemerintah, lembaga penelitian, dan lembaga think tank.
Phishing berjalan lambat
Kelompok Penelitian Akademik Laboratorium Citizen menyelidiki sebuah insiden dari kampanye spearphishing UNC6293 yang menargetkan pakar operasi informasi Rusia Keir Giles.
Serangan itu dimulai dengan email yang ditandatangani oleh Claudie S. Weber, yang diduga dari Departemen Luar Negeri AS, mengundang Giles ke “percakapan online pribadi.”
Meskipun pesan tersebut dikirim dari akun Gmail, banyak @state.gov Alamat email hadir dalam baris Copy Copy (CC), termasuk satu untuk Claudie S. Weber, membuatnya lebih kredibel bahwa komunikasi itu resmi.
Para peneliti mengatakan bahwa mereka tidak dapat menemukan bukti “Claudie S. Weber” yang dipekerjakan oleh Departemen Luar Negeri AS.
“Kami percaya bahwa penyerang sadar bahwa server email Departemen Luar Negeri tampaknya dikonfigurasi untuk menerima semua pesan dan tidak memancarkan respons ‘bouncing’ bahkan ketika alamat tidak ada” – – Lab Citizen
Setelah beberapa pertukaran email di mana Giles menyatakan minatnya tetapi mengungkapkan bahwa mereka mungkin tidak tersedia pada hari yang ditunjukkan, aktor ancaman mengundangnya untuk bergabung dengan platform “MS DOS Guest Tenant” Departemen Luar Negeri, “yang akan memungkinkan Anda untuk menghadiri pertemuan di masa depan dengan mudah, terlepas dari ketika mereka berlangsung.”
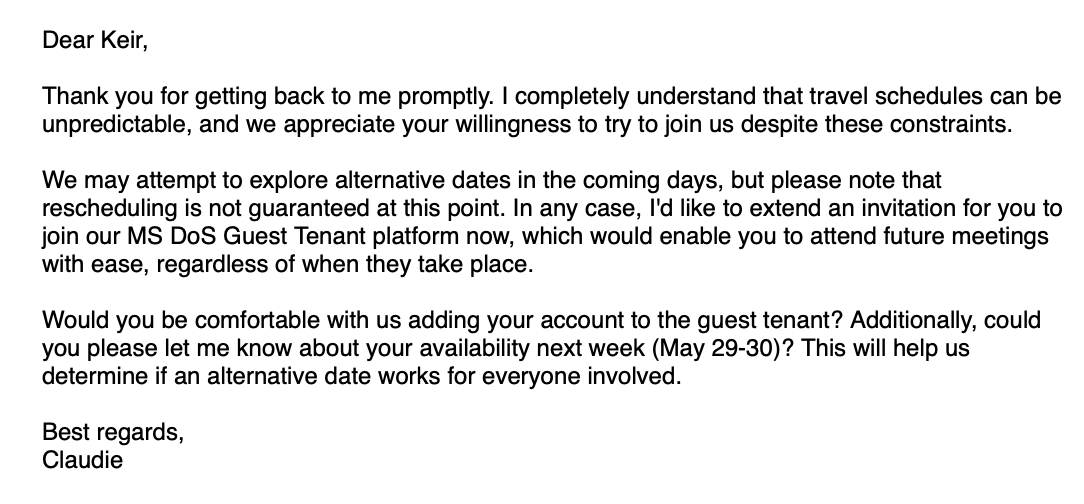
Sumber: Lab Citizen
Giles menerima dan dikirim file PDF yang merinci cara membuat kata sandi khusus aplikasi di akun Google, yang diperlukan untuk mendaftar pada platform yang diduga sebagai pengguna tamu.
Langkah selanjutnya dalam penipuan yang melibatkan berbagi kode sandi khusus aplikasi “dengan administrator DOS AS untuk menambahkan pengguna eksternal ke penyewa O365 tamu.”
Penjelasan untuk ini diuraikan dalam instruksimengatakan bahwa ini adalah solusi alternatif yang memfasilitasi komunikasi yang aman atas platform antara karyawan DOS AS dan pengguna eksternal dengan akun Gmail.
Sementara target percaya bahwa mereka membuat dan berbagi kata sandi khusus aplikasi untuk mengakses platform Departemen Luar Negeri dengan cara yang aman, mereka memberikan akses penuh kepada penyerang ke akun Google mereka, para peneliti laboratorium warga negara menjelaskan.
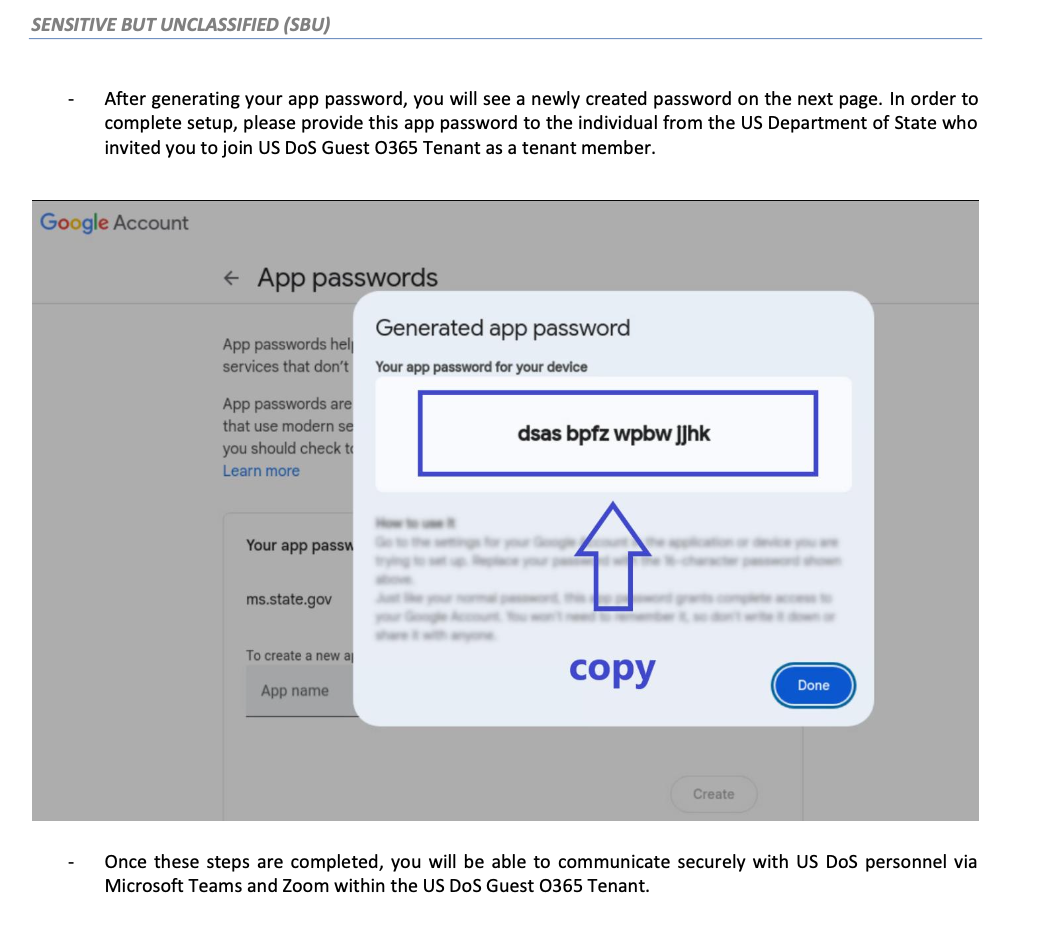
Sumber: Lab Citizen
Peneliti Google Ancaman Intelijen (GTIG) bertekad Bahwa kampanye spearphishing ini dimulai setidaknya April dan berlanjut hingga awal Juni.
Selama periode ini, mereka mengidentifikasi dua kampanye, satu mengandalkan tema yang terkait dengan Departemen Luar Negeri AS dan lainnya yang menggunakan umpan yang terkait dengan Ukraina dan Microsoft.
Kedua kampanye termasuk proksi perumahan (91.190.191[.]117) dan Server Private Server (VPS) Virtual dalam infrastruktur, memungkinkan aktor ancaman tetap anonim ketika masuk ke akun email yang dikompromikan.
Dua kampanye teknik sosial yang diamati oleh Citizen Lab dan GTIG dibuat dengan terampil dan diandalkan pada beberapa identitas palsu, akun, dan berbagai bahan yang dirancang untuk menambah penipuan.
Pengguna yang ditargetkan dengan taktik phishing canggih biasanya adalah individu yang terlibat erat dalam masalah profil tinggi yang terkait dengan konflik, litigasi, atau advokasi.
Untuk menjaga mereka tetap aman dari penyerang yang terampil, Google merekomendasikan untuk mendaftar ke program perlindungan canggih, yang meningkatkan langkah-langkah keamanan pada akun dan tidak mengizinkan membuat kata sandi khusus aplikasi, atau masuk tanpa memberikan passkey tertentu.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.