Kampanye jahat yang canggih yang oleh para peneliti menyebut Oneclik telah memanfaatkan alat penyebaran perangkat lunak ClickOnce Microsoft dan backdoors Golang khusus untuk kompromi organisasi dalam sektor energi, minyak, dan gas.

Para peretas mengandalkan layanan cloud AWS yang sah (AWS, CloudFront, API Gateway, Lambda) untuk menjaga agar infrastruktur perintah dan kontrol (C2) tersembunyi.
Klik adalah teknologi penyebaran dari Microsoft yang memungkinkan pengembang untuk membuat aplikasi berbasis Windows yang memperbarui sendiri, mengurangi interaksi pengguna seminimal mungkin.
Peneliti keamanan di perusahaan cybersecurity TRELLIX menganalisis tiga varian kampanye (V1A, BPI-MDM, dan V1D), semuanya menggunakan “pintu belakang golanguage yang canggih” yang disebut Runnerbeacon melalui loader berbasis NET yang dilacak sebagai Onecliknet.
Menurut mereka, setiap versi kampanye Oneclik berkembang dengan taktik canggih dan kebingungan C2, anti-analisis yang kuat, dan teknik penggelapan kotak pasir.
Sementara indikator operasional menunjukkan aktor ancaman yang berafiliasi dengan China, para peneliti berhati-hati dalam membuat atribusi.
Menyalahgunakan alat penempatan Microsoft’s ClickOnce
Oneclik Attacks menggabungkan alat yang sah dengan malware kustom dan cloud dan perkakas perusahaan, yang memungkinkan aktor ancaman untuk menghindari deteksi operasi.
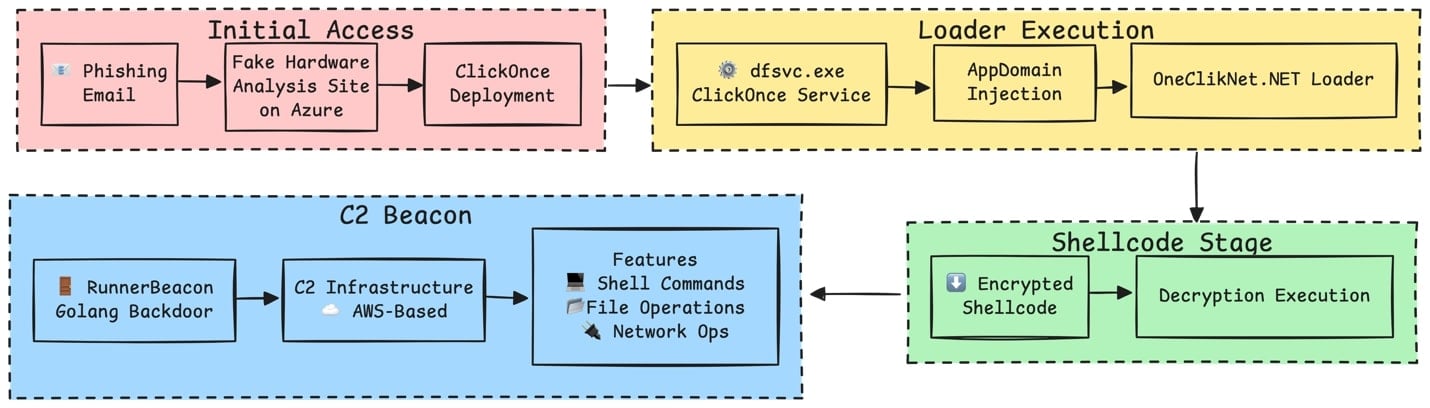
Dimulai dengan email phishing dengan tautan ke situs analisis perangkat keras palsu yang di -host di ekosistem Azure yang memberikan file .Application (ClickOnce Manifest) yang disamarkan sebagai alat yang sah.
Peneliti Trellix mengatakan bahwa penyerang menggunakan aplikasi ClickOnce sebagai mekanisme pengiriman untuk muatan berbahaya tanpa memicu mekanisme kontrol akun pengguna.
“Peluncuran Aplikasi ClickOnce di bawah Layanan Penerapan (DFSVC.EXE), memungkinkan penyerang untuk mengeksekusi muatan berbahaya melalui host tepercaya ini.
Karena aplikasi ClickOnce dijalankan dengan hak istimewa tingkat pengguna (tidak diperlukan kontrol akun pengguna), mereka menawarkan mekanisme pengiriman yang menarik untuk para aktor ancaman yang bertujuan untuk menghindari peningkatan hak istimewa, ” Peneliti menjelaskan.
Sumber: TRELLIX
Setelah eksekusi, Loader ClickOnce menjalankan muatan berbahaya dengan membajak bagaimana .NET Aplikasi Loads Majelis, sebuah teknik yang disebut Injeksi AppDomainManager.
Dalam kasus Oneclik, ini memungkinkan aktor ancaman untuk menggunakan .NET yang dapat dieksekusi yang sah, seperti Zsatray.exe, Umt.exeatau ied.exememuat sesuatu yang lain selain dependensi normal.
“Dengan loader di tempat, eksekusi muatan berlanjut di bawah dfsvc.exememadukan dengan kegiatan CLICKOnce jinak, ”kata para peneliti Trellix.
Untuk menyembunyikan operasi untuk periode yang lebih lama, aktor ancaman memanfaatkan layanan AWS yang sah, yang membuat komunikasi C2 muncul sebagai penggunaan cloud normal karena dicampur dengan lalu lintas CDN yang tidak berbahaya.
Dalam varian Oneclik V1A, suar menghubungi domain distribusi cloudfront dan titik akhir gateway API. Dalam V1D ia menggunakan URL fungsi AWS Lambda sebagai alamat callback HTTP.
“Dengan” bersembunyi di cloud, “penyerang mengeksploitasi kepercayaan tinggi dan ketersediaan AWS: Pembela harus mendekripsi SSL atau seluruh domain AWS Denylist untuk memperhatikan lalu lintas ini, yang sering tidak praktis,” para peneliti Trellix mengklarifikasi.
Backdoor RunnerBeacon berbasis Go
Analisis backdoor runnerbeacon yang berbasis di Golang menunjukkan bahwa protokol C2-nya mengenkripsi semua lalu lintas menggunakan algoritma cipher aliran RC4 dan data serial menggunakan MessagePack.
Ini fitur protokol pesan modular dengan beberapa jenis pesan, di antaranya Beacondata, FileRequest, CommandRequest, SocksRequest, dan Fileupload.
Beberapa metode yang digunakan backdoor untuk menghambat analisis, para peneliti menemukan “obfuscate_and_sleep” rutin dan “jitter” acak dalam interval suar.
Para peneliti juga mengamati perintah tingkat tinggi yang memungkinkan aktor ancaman untuk:
- Jalankan perintah shell (createProcessW)
- Numerat Proses
- Jalankan Operasi File (Daftar Direktori, Unggah, Unduh)
- melakukan tugas terkait jaringan (pemindaian port)
- Buat terowongan Socks5 ke Proxy Data Traffic
Kemampuan runnerbeacon tambahan termasuk operasi canggih seperti injeksi proses dan mengatur tahap untuk eskalasi hak istimewa.
TRELLIX mengatakan bahwa desain Runnerbeacon mirip dengan suar Cobalt Strike berbasis Go yang diketahui seperti yang ada di keluarga geacon.
Karena kesamaan dalam serangkaian perintah dan penggunaan cross-protocol C2, mereka mengatakan bahwa “RunnerBeacon mungkin merupakan garpu yang berevolusi atau varian geakon yang dimodifikasi secara pribadi, dirancang untuk operasi yang lebih samar, dan ramah cloud”
Atribusi yang hati -hati
Meskipun kampanye Oneclik ditemukan baru -baru ini, pada awal Maret, varian runnerbeacon loader diidentifikasi pada September 2023 di sebuah perusahaan di Timur Tengah di sektor minyak dan gas.
Metode pengiriman tidak dapat ditentukan tetapi kode varian hampir identik dengan modul yang dianalisis dari operasi Oneclik.
Petunjuk yang menunjuk pada aktivitas yang terkait dengan aktor negara yang berafiliasi dengan Cina termasuk taktik, teknik, dan prosedur yang terlihat dalam kampanye lain yang dikaitkan dengan aktor ancaman Tiongkok.
TRELLIX menyoroti bahwa teknik injeksi .NET AppdomainManager telah digunakan dalam beberapa serangan siber yang disebabkan oleh aktor ancaman Cina. Hal yang sama berlaku untuk metode yang digunakan untuk menggunakan muatan terenkripsi.
Selain itu, kampanye yang terkait dengan Cina sebelumnya menunjukkan preferensi untuk pementasan berbasis cloud menggunakan layanan dari Alibaba dan Amazon.
Namun, tumpang tindih ini tidak cukup untuk mengaitkan serangan Oneclik dengan aktor ancaman tertentu.
Itu laporan Dari TRELLIX mencakup daftar kompromi kompromi kompromi yang komprehensif untuk semua komponen dalam kampanye Oneclik, mulai dari umpan phishing dan pemuat malware hingga file konfigurasi, biner backdoor, executable yang sah, domain, dan parameter konfigurasi.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.