Aktor -aktor ancaman menyalahgunakan pemasang SCEATTWEW SCEENCNECT untuk membangun malware akses jarak jauh yang ditandatangani dengan memodifikasi pengaturan tersembunyi di dalam tanda tangan authenticode klien.

ConnectWise Screenconnect adalah perangkat lunak pemantauan dan manajemen jarak jauh (RMM) yang memungkinkannya admin dan penyedia layanan terkelola (MSP) untuk memecahkan masalah perangkat dari jarak jauh.
Ketika installer screenconnect dibangun, dapat disesuaikan untuk memasukkan server jarak jauh yang harus dihubungkan oleh klien, teks apa yang ditampilkan dalam kotak dialog, dan logo yang harus ditampilkan. Data konfigurasi ini disimpan dalam tanda tangan otenticode file.
Teknik ini, yang disebut isian authenticode, memungkinkan penyisipan data ke dalam tabel sertifikat sambil menjaga tanda tangan digital tetap utuh.
Screenconnect disalahgunakan untuk akses awal
Perusahaan Keamanan Cybers G Data diamati Binari ConnectWise berbahaya dengan nilai hash identik di semua bagian file kecuali untuk tabel sertifikat.
Satu -satunya perbedaan adalah tabel sertifikat yang dimodifikasi yang berisi informasi konfigurasi berbahaya baru sambil tetap membiarkan file tetap ditandatangani.
Data g mengatakan sampel pertama ditemukan di Forum BleepingComputerdi mana anggota dilaporkan terinfeksi Setelah jatuh untuk serangan phishing. Serangan serupa dilaporkan pada Reddit.
Serangan phishing ini menggunakan PDF atau halaman kanva perantara yang ditautkan ke executable yang di -host di server R2 Cloudflare (R2.DEV).

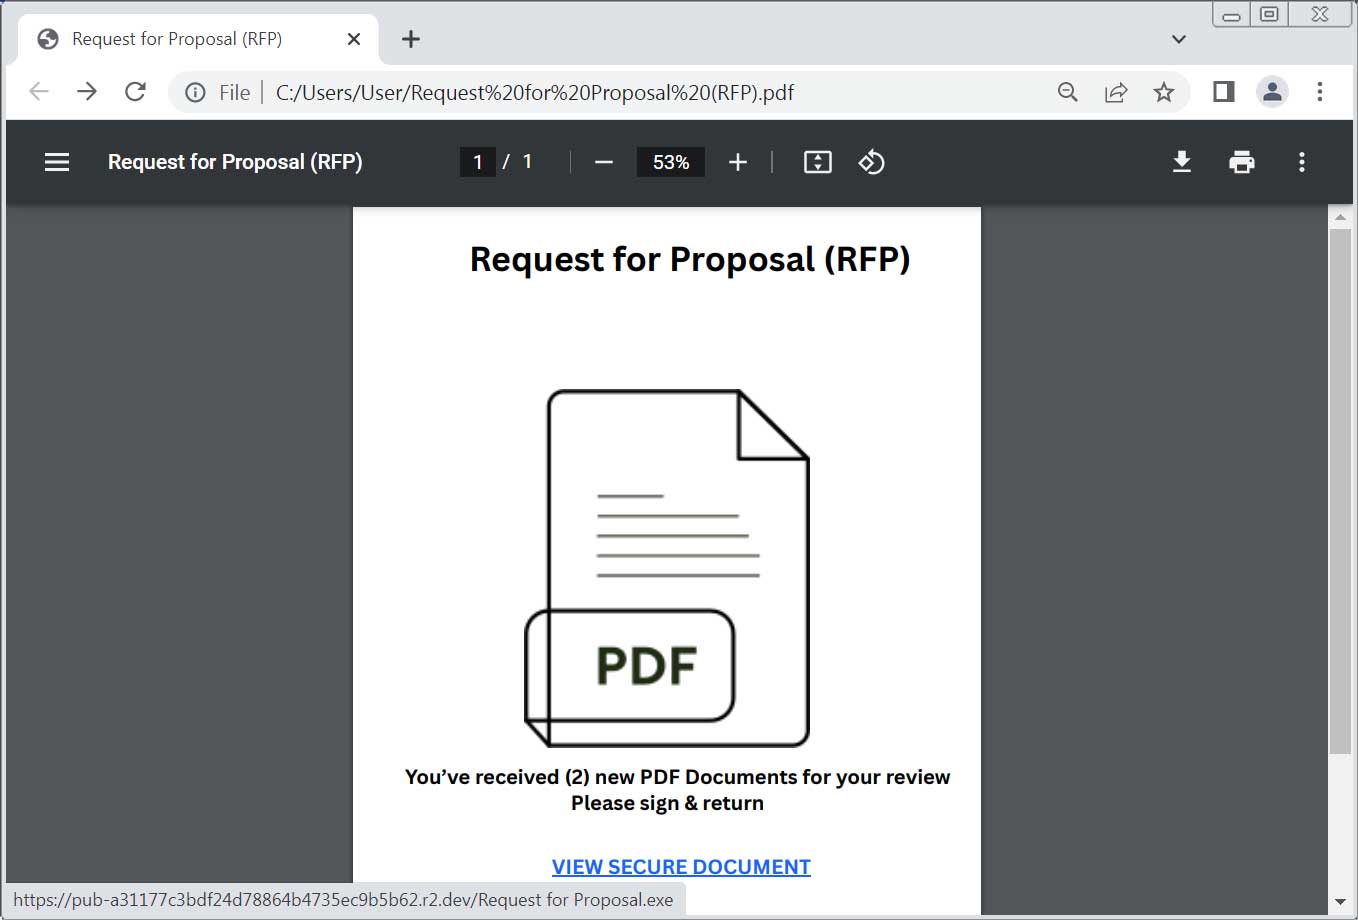
Sumber: BleepingComputer
File, yang disebut “Permintaan Proposal.exe,” yang dilihat oleh BleepingComputer, adalah klien screenconnect jahat[[Virustotal]dikonfigurasi untuk terhubung ke server penyerang di 86.38.225[.]6: 8041 (relay.rachael-andan-aidan.co[.]Inggris)
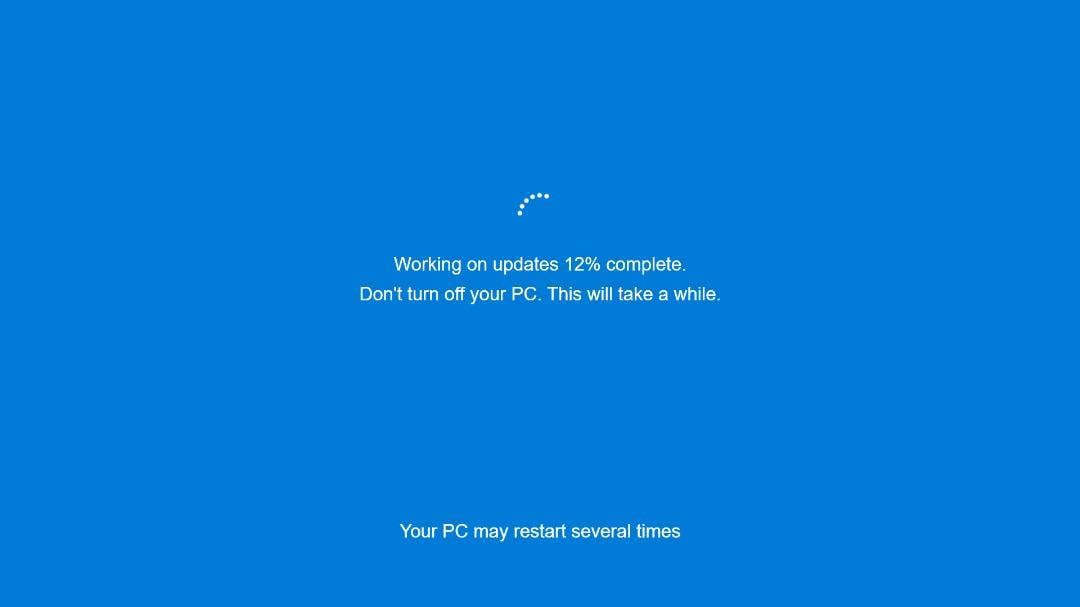
G Data membangun alat untuk mengekstrak dan meninjau pengaturan yang ditemukan dalam kampanye ini, di mana para peneliti menemukan modifikasi yang signifikan, seperti mengubah judul penginstal menjadi “pembaruan windows” dan mengganti latar belakang dengan gambar pembaruan Windows palsu yang ditunjukkan di bawah ini.

Sumber: G Data
Pada dasarnya, para aktor ancaman mengubah klien SCONConnect ConnectWise yang sah menjadi malware yang memungkinkan mereka untuk secara diam -diam mendapatkan akses ke perangkat yang terinfeksi.
Setelah menghubungi data G, ConnectWise mencabut sertifikat yang digunakan dalam biner ini, dan data G sekarang menandai sampel ini sebagai win32.backdoor.evilconwi.* Dan win32.riskware.silentconwi.*.
G Data mengatakan mereka tidak pernah menerima balasan dari ConnectWise tentang kampanye ini dan laporan mereka.
Kampanye lain juga Perangkat Lunak Perusahaan, kali ini mendistribusikan Versi Trojanized dari SonicWall Netextender VPN Client Untuk mencuri nama pengguna, kata sandi, dan informasi domain.
Menurut penasihat dari SonicWall, versi yang dimodifikasi ini mengirimkan kredensial yang ditangkap ke server yang dikendalikan oleh penyerang, menjadikannya penting bagi pengguna hanya untuk mendapatkan klien perangkat lunak dari situs resmi.

Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.