Ironisnya, penjahat dunia maya kini menggunakan iklan penelusuran Google untuk mempromosikan situs phishing yang mencuri kredensial pengiklan untuk platform Google Ads.

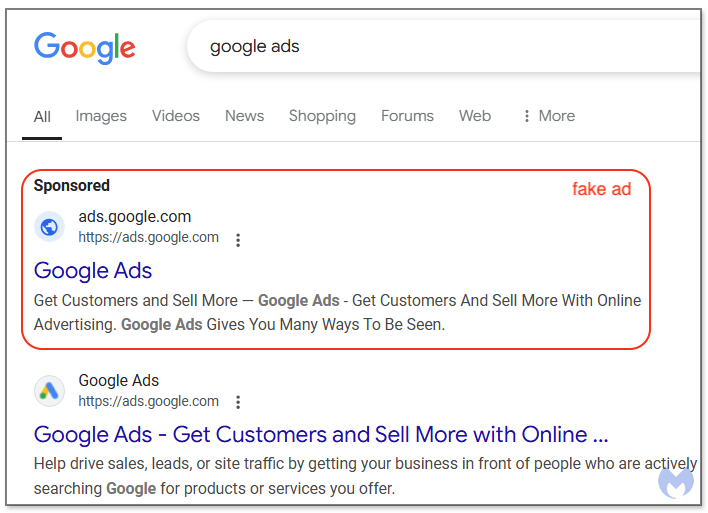
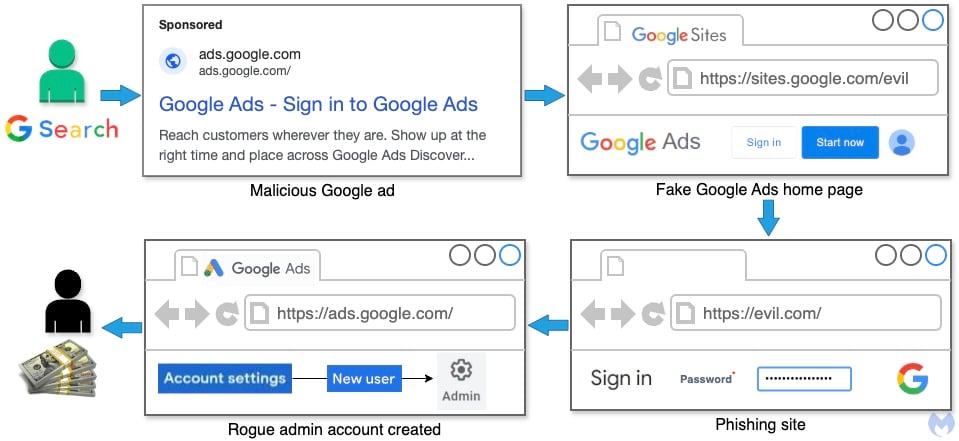
Para penyerang menjalankan iklan di Google Penelusuran yang meniru Google Ads, ditampilkan sebagai hasil bersponsor yang mengarahkan calon korban ke laman masuk palsu yang dihosting di Google Sites namun tampak seperti beranda resmi Google Ads, tempat mereka diminta untuk masuk ke akun mereka.
Google Sites digunakan untuk menghosting laman phishing karena memungkinkan penyerang menyamarkan iklan palsu mereka, mengingat URL (sites.google.com) cocok dengan domain akar Google Ads untuk peniruan identitas sepenuhnya.
“Memang benar, Anda tidak dapat menampilkan URL dalam iklan kecuali laman landas Anda (URL final) cocok dengan nama domain yang sama. Meskipun aturan tersebut dimaksudkan untuk melindungi penyalahgunaan dan peniruan identitas, aturan ini sangat mudah untuk dielakkan,” dikatakan Jérôme Segura, Direktur Senior Riset di Malwarebytes.
“Melihat kembali iklan dan halaman Google Sites, kami melihat bahwa iklan berbahaya ini tidak sepenuhnya melanggar aturan karena sites.google.com menggunakan domain root yang sama dengan ads.google.com. Dengan kata lain, diperbolehkan untuk tampilkan URL ini di iklan, sehingga membuatnya tidak dapat dibedakan dari iklan yang sama yang dikeluarkan oleh Google LLC.”
Menurut orang-orang yang juga menjatuhkan korban untuk serangan ini atau gergaji mereka sedang beraksiserangannya mencakup beberapa tahap:
- Korban memasukkan informasi akun Google mereka ke halaman phishing.
- Kit phishing mengumpulkan pengidentifikasi unik, cookie, dan kredensial.
- Korban mungkin menerima email yang menunjukkan login dari lokasi yang tidak biasa (Brasil)
- Jika korban gagal menghentikan upaya ini, administrator baru akan ditambahkan ke akun Google Ads melalui alamat Gmail yang berbeda.
- Pelaku ancaman menghabiskan banyak uang dan mengunci korbannya jika mereka bisa
Setidaknya tiga kelompok kejahatan dunia maya berada di balik serangan ini, termasuk kelompok pelaku kejahatan siber berbahasa Portugis yang kemungkinan besar beroperasi di Brasil, pelaku ancaman berbasis di Asia yang menggunakan akun pengiklan dari Hong Kong (atau dari Tiongkok), dan kelompok ketiga yang kemungkinan besar berasal dari Eropa Timur.
Malwarebytes Labs, yang melihat kampanye yang sedang berlangsung ini, percaya bahwa tujuan akhir para penjahat adalah menjual akun yang dicuri di forum peretasan dan menggunakan beberapa di antaranya untuk melakukan serangan di masa depan menggunakan teknik phishing yang sama.
“Ini adalah operasi malvertising paling mengerikan yang pernah kami lacak, yang menjangkau inti bisnis Google dan kemungkinan berdampak pada ribuan pelanggan mereka di seluruh dunia. Kami telah melaporkan insiden baru sepanjang waktu namun tetap mengidentifikasi insiden baru, bahkan pada saat kejadian. publikasi, “tambah Segura.
“Ironisnya, sangat mungkin bahwa individu dan bisnis yang menjalankan kampanye iklan tidak menggunakan pemblokir iklan (untuk melihat iklan mereka dan iklan pesaing), sehingga membuat mereka lebih rentan untuk terjerumus ke dalam skema phishing ini.”
Akun Google Ads yang dicuri sangat dicari oleh penjahat dunia maya menggunakannya secara teratur sebagai bahan bakar masuk serangan lainnya itu juga menyalahgunakan iklan penelusuran Google untuk mendorong malware dan berbagai penipuan.
“Kami secara tegas melarang iklan yang bertujuan menipu orang untuk mencuri informasi atau menipu mereka. Tim kami secara aktif menyelidiki masalah ini dan bekerja cepat untuk mengatasinya,” kata Google kepada BleepingComputer ketika diminta memberikan rincian lebih lanjut mengenai serangan tersebut.
Sepanjang tahun 2023, Google juga diblokir atau dihapus 206,5 juta iklan karena melanggar Kebijakan Representasi yang Keliru. Itu juga DIHAPUS lebih dari 3,4 miliar iklan, dibatasi lebih dari 5,7 miliar, dan menangguhkan lebih dari 5,6 juta akun pengiklan.