Peretas mulai mengeksploitasi cacat tingkat tinggi yang memungkinkan bypassing otentikasi di plugin Ottokit (sebelumnya Suretriggers) untuk WordPress hanya beberapa jam setelah pengungkapan publik.

Pengguna sangat disarankan untuk meningkatkan ke versi terbaru Ottokit/Suretriggers, saat ini 1.0.79, dirilis pada awal bulan.
Itu Plugin Ottokit WordPress Memungkinkan pengguna untuk menghubungkan plugin dan alat eksternal seperti WooCommerce, MailChimp, dan Google Sheets, mengotomatiskan tugas seperti mengirim email dan menambahkan pengguna, atau memperbarui CRM tanpa kode. Statistik menunjukkan bahwa produk tersebut aktif di 100.000 situs web.
Kemarin, Wordfence diungkapkan Kerentanan bypass otentikasi di Ottokit, diidentifikasi sebagai CVE-2025-3102. Cacat tersebut berdampak pada semua versi suretriggers/ottokit hingga 1.0.78.
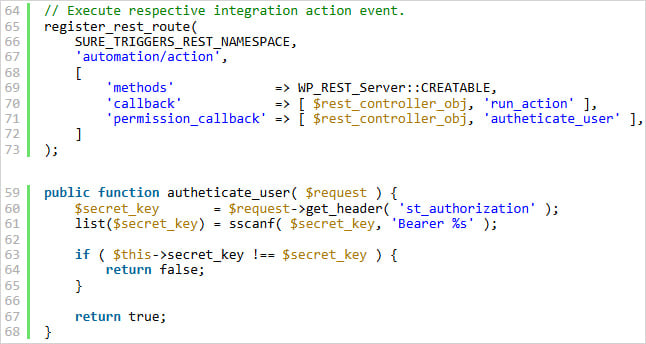
Cacat berasal dari nilai kosong yang hilang check in authenticate_user () fungsi, yang menangani otentikasi API REST. Eksploitasi agar mungkin jika plugin tidak dikonfigurasi dengan kunci API, yang menyebabkan yang disimpan Secret_key untuk tetap kosong.
Sumber: Wordfence
Seorang penyerang bisa mengeksploitasi ini dengan mengirim kosong ST_AUTHORISASI header untuk lulus cek dan memberikan akses tidak sah ke titik akhir API yang dilindungi.
Pada dasarnya, CVE-2025-3102 memungkinkan penyerang untuk membuat akun administrator baru tanpa otentikasi, menimbulkan risiko tinggi pengambilalihan situs penuh.
Wordfence menerima laporan tentang kelemahan dari peneliti keamanan ‘Mikemyers’, yang mendapatkan hadiah $ 1.024 untuk penemuan pada pertengahan Maret.
Vendor plugin dihubungi pada 3 April dengan detail eksploitasi lengkap, dan mereka merilis perbaikan melalui versi 1.0.79 pada hari yang sama.
Namun, peretas dengan cepat melompat pada kesempatan untuk mengeksploitasi masalah, mengambil keuntungan dari keterlambatan administrator dalam memperbarui plugin untuk mengatasi masalah keamanan.
Para peneliti di platform keamanan WordPress Patchstack memperingatkan bahwa upaya eksploitasi pertama di alam liar dicatat hanya beberapa jam setelah pengungkapan cacat.
“Penyerang dengan cepat mengeksploitasi kerentanan ini, dengan upaya pertama yang direkam terjadi hanya empat jam setelah ditambahkan sebagai VPatch ke database kami,” Laporan Patchstack.
“Eksploitasi cepat ini menyoroti kebutuhan kritis untuk menerapkan tambalan atau mitigasi segera setelah pengungkapan publik dari kerentanan tersebut,” kata para peneliti.
Aktor ancaman berusaha membuat akun administrator baru menggunakan nama pengguna/kata sandi acak dan kombinasi alamat email, tanda otomatisasi tugas.
Jika Anda menggunakan Ottokit/Suretriggers, tingkatkan ke versi 1.0.79 sesegera mungkin dan periksa log untuk akun admin yang tidak terduga atau peran pengguna lainnya, pemasangan plugin/tema, acara akses basis data, dan modifikasi pengaturan keamanan.