Pelaku ancaman menargetkan organisasi teknologi, manufaktur, dan keuangan dalam kampanye yang menggabungkan phishing kode perangkat dan phishing suara (vishing) untuk menyalahgunakan alur Otorisasi Perangkat OAuth 2.0 dan menyusupi akun Microsoft Entra.

Berbeda dengan serangan sebelumnya yang menggunakan aplikasi OAuth berbahaya untuk menyusupi akun, serangan ini justru memanfaatkan ID klien Microsoft OAuth yang sah dan alur otorisasi perangkat untuk mengelabui korban agar melakukan autentikasi.
Hal ini memberi penyerang token autentikasi valid yang dapat digunakan untuk mengakses akun korban tanpa bergantung pada situs phishing biasa yang mencuri kata sandi atau mencegat kode autentikasi multifaktor.
Sebuah sumber mengatakan kepada BleepingComputer bahwa mereka yakin geng pemerasan ShinyHunters berada di balik serangan vishing kode perangkat baru, yang kemudian dikonfirmasi oleh pelaku ancaman. BleepingComputer belum dapat mengkonfirmasi hal ini secara independen.
ShinyHunters dulu baru-baru ini dikaitkan dengan serangan vishing digunakan untuk membobol akun SSO Okta dan Microsoft Entra untuk serangan pencurian data.
BleepingComputer menghubungi Microsoft tentang serangan ini tetapi diberitahu bahwa tidak ada yang bisa dibagikan saat ini.
Serangan rekayasa sosial kode perangkat
BleepingComputer telah mengetahui dari berbagai sumber bahwa pelaku ancaman telah mulai menggunakan serangan rekayasa sosial vishing yang tidak lagi memerlukan infrastruktur yang dikendalikan penyerang, melainkan memanfaatkan formulir login Microsoft yang sah dan alur kerja autentikasi kode perangkat standar untuk membobol akun perusahaan.
Serangan phishing kode perangkat terjadi ketika aliran pemberian otorisasi perangkat OAuth 2.0 yang sah disalahgunakan untuk mendapatkan token autentikasi untuk akun Microsoft Entra korban.
Ini kemudian dapat digunakan untuk mendapatkan akses ke sumber daya pengguna dan aplikasi SSO yang terhubung, seperti Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian, dan banyak lainnya.
Alur hibah ini dirancang untuk memudahkan menghubungkan perangkat yang tidak memiliki opsi input yang dapat diakses, seperti perangkat IoT, printer, perangkat streaming, dan TV.
“Platform identitas Microsoft mendukung pemberian otorisasi perangkatyang memungkinkan pengguna untuk masuk ke perangkat dengan input terbatas seperti smart TV, perangkat IoT, atau printer,” jelas Microsoft.
“Untuk mengaktifkan aliran ini, perangkat meminta pengguna mengunjungi halaman web di browser di perangkat lain untuk masuk. Setelah pengguna masuk, perangkat bisa mendapatkan token akses dan menyegarkan token sesuai kebutuhan.”
Alur autentikasi ini serupa dengan yang Anda lihat saat masuk ke layanan streaming, seperti Netflix atau Apple TV, di mana perangkat streaming menampilkan kode pendek dan memerintahkan Anda mengunjungi situs web di ponsel atau komputer untuk menyelesaikan proses masuk.
Setelah Anda memasukkan kode dan mengautentikasi, perangkat secara otomatis ditautkan ke akun Anda tanpa harus menangani kata sandi Anda secara langsung.
Untuk melakukan serangan phishing kode perangkat, pelaku ancaman memerlukan client_id dari aplikasi OAuth yang ada, yang bisa milik mereka sendiri atau salah satu dari aplikasi tersebut. Aplikasi Microsoft yang sudah ada.
Menggunakan alat sumber terbukapenyerang menghasilkan “kode_perangkat” Dan “kode_pengguna” yang akan dibagikan dengan target untuk aplikasi OAuth yang ditentukan.
Pelaku ancaman kemudian menghubungi karyawan yang ditargetkan dan berusaha meyakinkan mereka untuk memasukkan kode_pengguna yang dihasilkan pada halaman otentikasi perangkat Microsoft, microsoft.com/devicelogin.
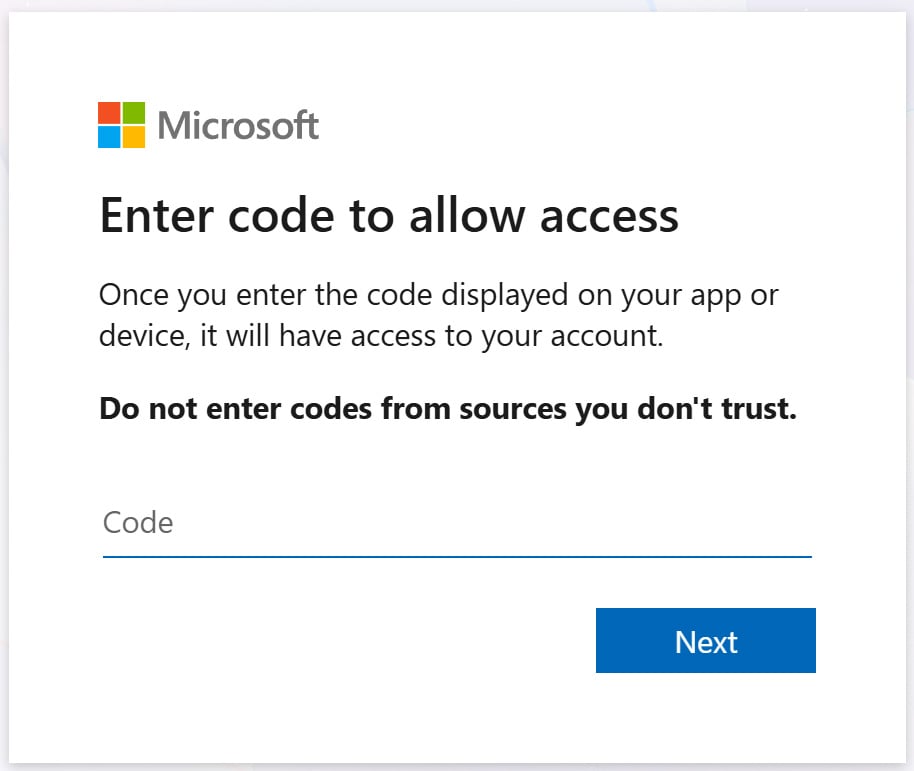
Ketika orang yang ditargetkan memasukkan kode, mereka akan diminta untuk masuk dengan kredensial mereka dan menyelesaikan verifikasi MFA apa pun, seperti yang biasa mereka lakukan saat masuk. Setelah mengautentikasi, Microsoft menampilkan nama aplikasi OAuth yang diotorisasi.
Namun, karena pelaku ancaman dapat menggunakan aplikasi yang sah, bahkan aplikasi dari Microsoft, hal ini dapat memberikan lebih banyak legitimasi dan kepercayaan pada proses autentikasi.
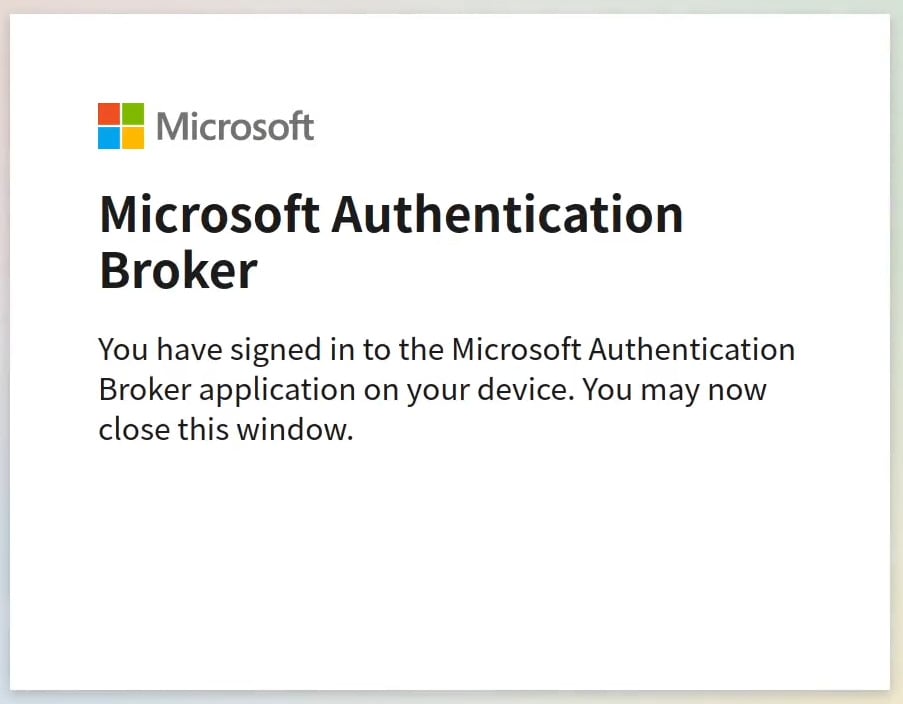
Setelah aplikasi OAuth terhubung ke akun, pelaku ancaman dapat menggunakan device_code untuk mengambil token penyegaran karyawan yang ditargetkan, yang kemudian dapat ditukar dengan token akses.
Token akses tersebut memungkinkan penyerang mengakses layanan Microsoft karyawan tanpa harus menyelesaikan autentikasi multifaktor lagi, karena MFA telah diselesaikan saat login awal.
Pelaku ancaman kini dapat mengautentikasi sebagai pengguna di Microsoft Entra dan mengakses aplikasi SaaS yang dikonfigurasi dengan SSO (sistem masuk tunggal) di penyewa korban, sehingga memungkinkan pencurian data perusahaan untuk pemerasan.
Lab Ancaman KnowBe4 juga ditemukan kampanye terbaru yang menggunakan email dan situs web phishing tradisional untuk mengirimkan serangan kode perangkat.
Perusahaan ini pertama kali melihat kampanye tersebut pada bulan Desember 2025 dan mengatakan bahwa mereka sangat bergantung pada umpan rekayasa sosial seperti perintah konfigurasi pembayaran palsu, peringatan berbagi dokumen, dan pemberitahuan pesan suara palsu.
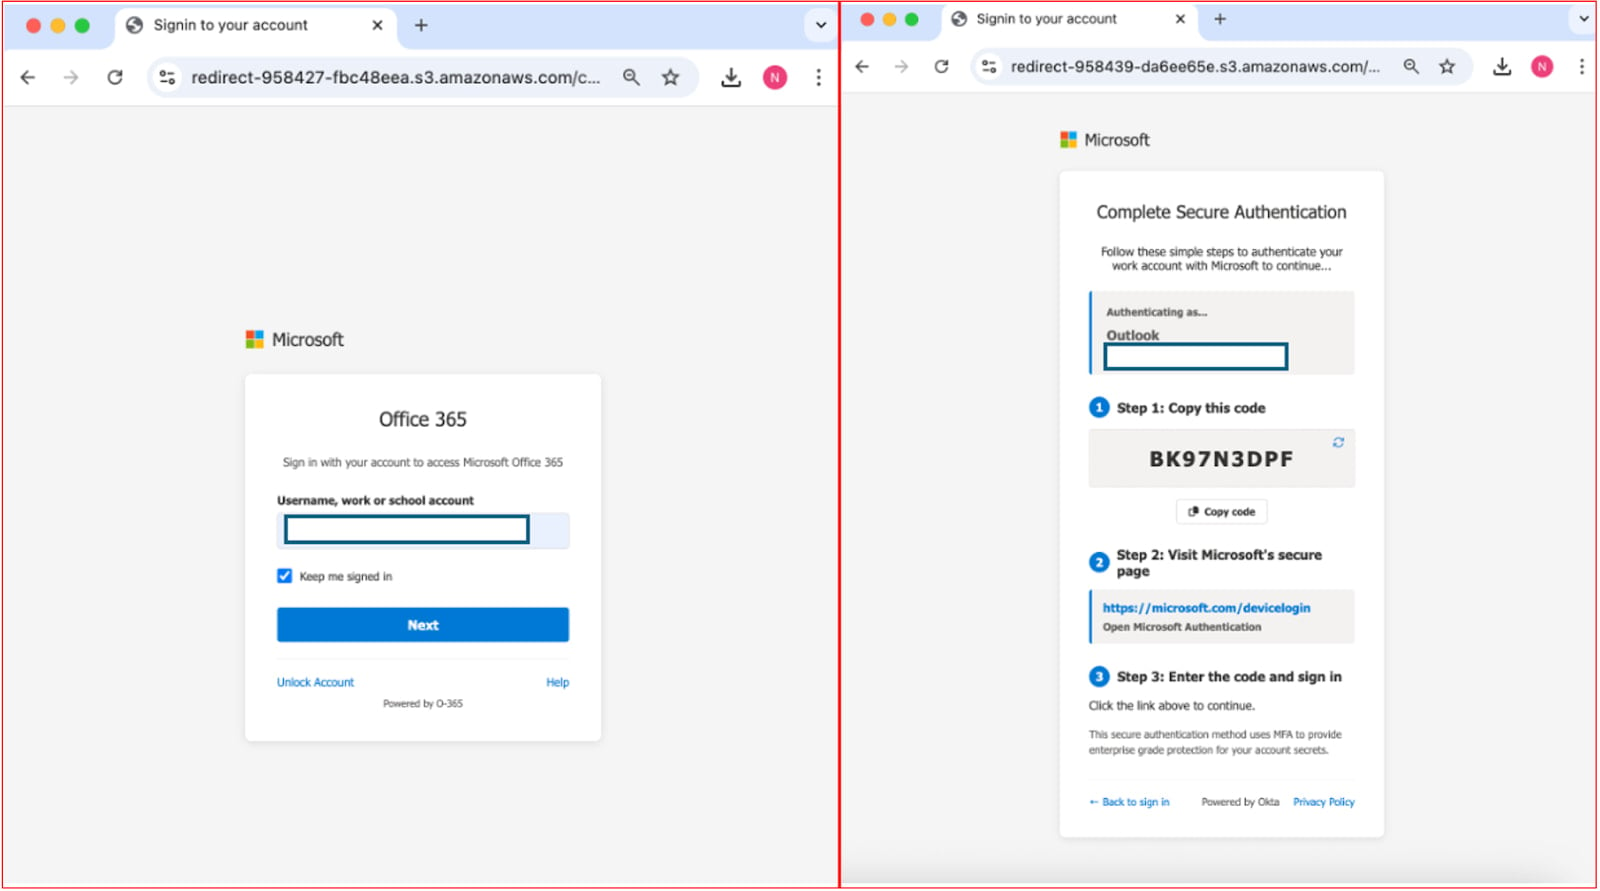
Sumber: KnowBe4
KnowBe4 merekomendasikan agar pemegang akun Microsoft 365 memblokir domain berbahaya dan alamat pengirim, mengaudit dan mencabut persetujuan aplikasi OAuth yang mencurigakan, dan meninjau log masuk Azure AD untuk peristiwa autentikasi kode perangkat.
Administrator juga disarankan untuk matikan opsi aliran kode perangkat bila tidak diperlukan dan untuk menegakkan kebijakan akses bersyarat.
Phishing kode perangkat bukanlah hal baru, karena beberapa pelaku ancaman pernah menggunakan metode ini untuk membobol akun di masa lalu.
Pada bulan Februari 2025, Pusat Intelijen Ancaman Microsoft memperingatkan bahwa peretas Rusia menargetkan akun Microsoft 365 menggunakan phishing kode perangkat.
Pada bulan Desember, ProofPoint melaporkan serangan serupa yang menggunakan kit phishing serupa yang dilihat oleh KnowBe4 untuk melanggar akun Microsoft.
Masa depan infrastruktur TI telah tiba
Infrastruktur TI modern bergerak lebih cepat dibandingkan dengan alur kerja manual.
Dalam panduan Tines baru ini, pelajari bagaimana tim Anda dapat mengurangi penundaan manual yang tersembunyi, meningkatkan keandalan melalui respons otomatis, dan membangun serta menskalakan alur kerja cerdas di atas alat yang sudah Anda gunakan.