Kampanye penyemprotan kata sandi yang agresif yang menargetkan lingkungan Microsoft 365 menghasilkan lebih dari 81 juta upaya masuk selama periode dua minggu.

Pelaku ancaman mencoba mengautentikasi melalui antarmuka baris perintah (CLI) Microsoft Azure menggunakan kombinasi nama pengguna dan kata sandi yang masih valid yang telah terungkap dalam pelanggaran sebelumnya.
Azure CLI Microsoft digunakan untuk mengelola sumber daya cloud Azure, memungkinkan administrator mengelola mesin virtual, menyebarkan aplikasi, mengelola database, dan mengotomatiskan operasi cloud.

Setelah pasangan yang valid ditemukan, peretas mengautentikasi melalui mekanisme OAuth ROPC (Kredensial Kata Sandi Pemilik Sumber Daya), melewati autentikasi multifaktor (MFA) di banyak lingkungan karena kebijakan Akses Bersyarat yang tidak aman.
Perusahaan keamanan siber yang dikelola Huntress mengamati kampanye yang menargetkan pelanggannya antara tanggal 12 dan 26 Juni dan mengonfirmasi bahwa pelaku ancaman menyusupi 78 akun Microsoft di 64 organisasi.

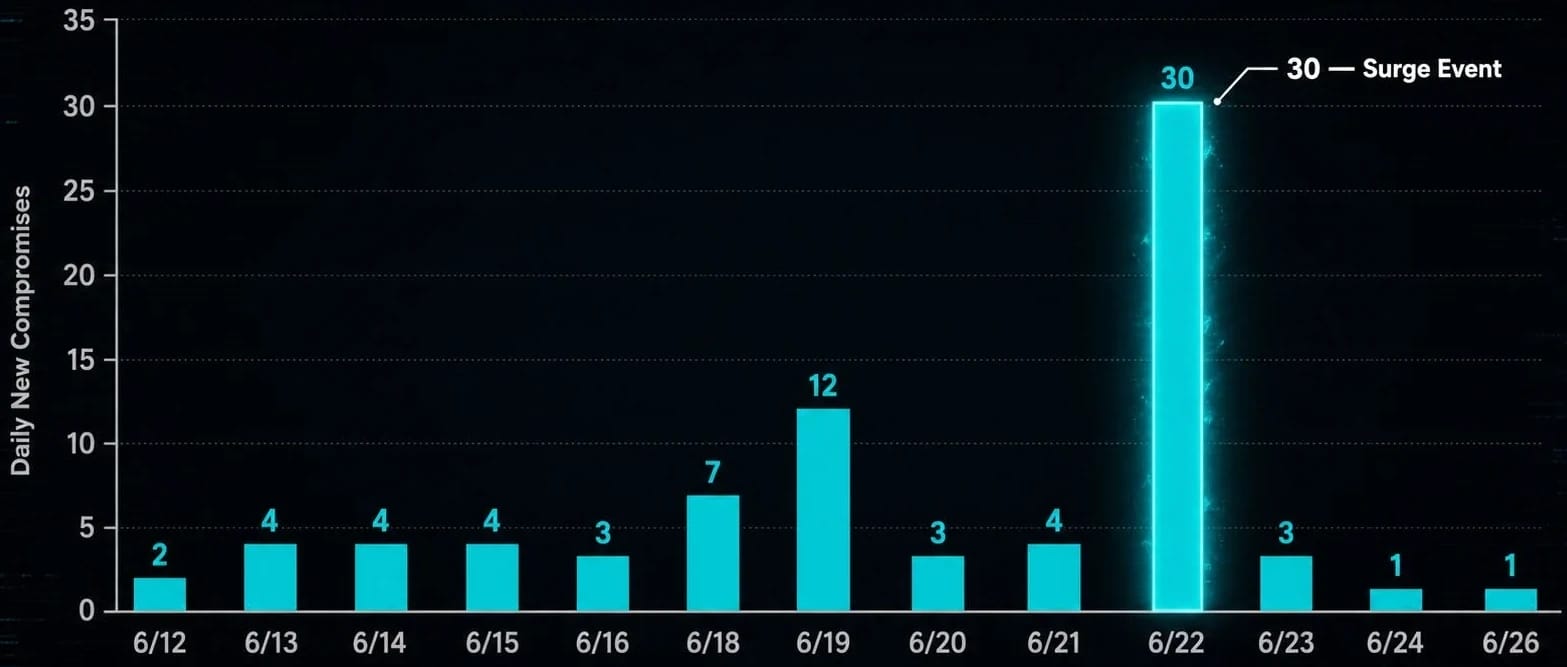
Sumber: Pemburu
“Banyak bisnis yang disusupi telah menerapkan autentikasi multi-faktor (MFA) melalui Kebijakan Akses Bersyarat (CAP), namun MFA tidak dikonfigurasi untuk mencakup alur spesifik yang digunakan penyerang,” Pemburu menjelaskan.
“ROPC dianggap bermasalah karena beberapa alasan, namun salah satu alasannya adalah ROPC tidak menawarkan dukungan untuk alur autentikasi modern seperti MFA atau SSO.”
“Artinya, seperti yang kita lihat dalam kampanye ini, ROPC mengirimkan kata sandi langsung ke titik akhir /token tanpa perintah MFA interaktif.”
Kesalahan konfigurasi spesifik yang disoroti oleh Huntress meliputi:
- MFA hanya diterapkan pada aplikasi tertentu, bukan pada Semua Aplikasi Cloud.
- MFA diterapkan hanya untuk kelompok pengguna tertentu, seperti administrator.
- MFA hanya diperlukan dari lokasi yang tidak tepercaya, sehingga memungkinkan lalu lintas dari IP yang tampaknya berasal dari lokasi tepercaya.
- Kebijakan dikonfigurasikan dalam mode hanya laporan, yang berarti kebijakan tersebut tidak pernah diterapkan.
Dalam beberapa kasus dimana organisasi terkena dampaknya, para peneliti mengatakan tidak ada kebijakan MFA sama sekali.

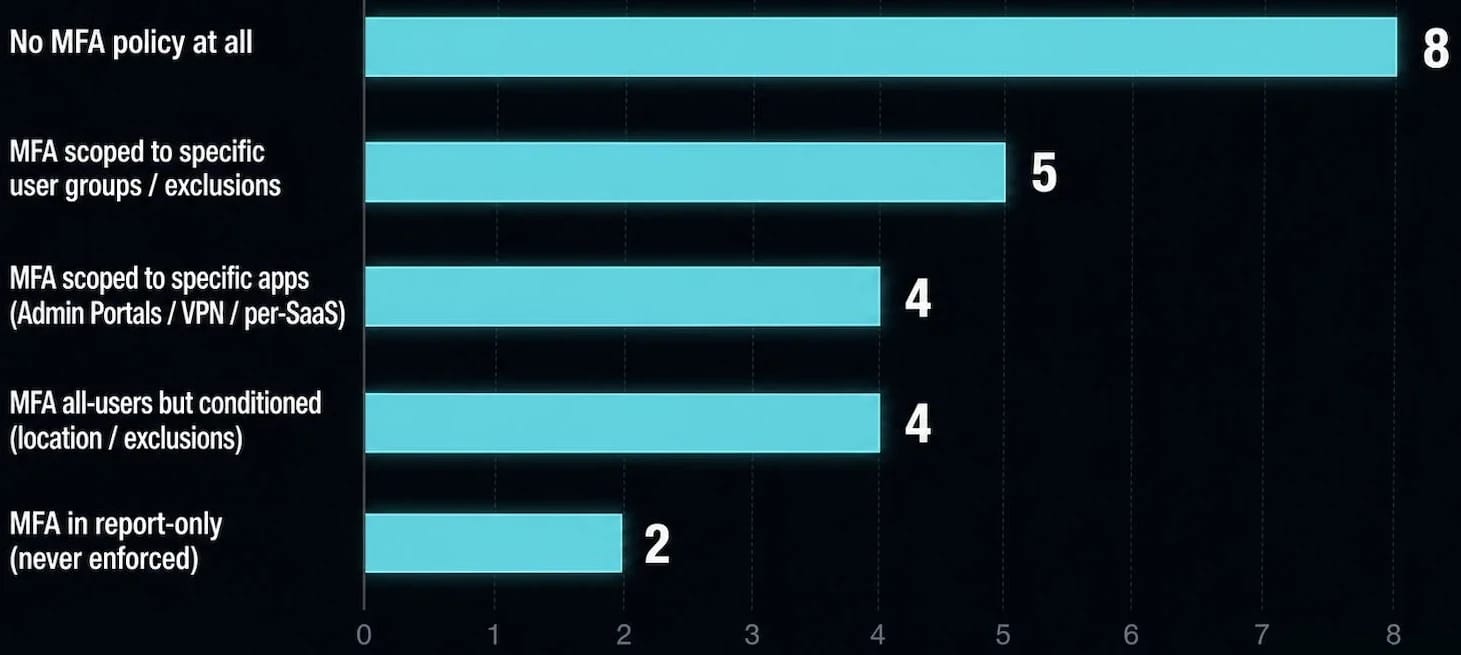
Sumber: Pemburu
Secara keseluruhan, Huntress mengamati peningkatan lebih dari 155 kali lipat dalam serangan penyemprotan kata sandi, dan organisasi kini rata-rata mengalami 1.964 upaya login yang gagal per penyewa setiap bulannya.
Tidak jelas siapa yang berada di balik kampanye terbaru ini, namun Huntress mencatat bahwa aktivitas tersebut berasal dari rentang IPv6 yang dimiliki oleh LSHIY LLC (AS32167).
Para peneliti mengungkapkan temuan mereka kepada LSHIY melalui portal pelaporan penyalahgunaan perusahaan, namun belum menerima tanggapan hingga laporan mereka dipublikasikan.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.