Peretas mengubah pengaturan DNS pada perangkat Wi-Fi di hotel dan pusat konferensi untuk mengarahkan pengguna ke halaman masuk Microsoft 365 palsu.

Kampanye ini telah berlangsung setidaknya sejak bulan Juni dan berdampak pada organisasi di berbagai sektor, termasuk jasa keuangan, jasa profesional, hukum, layanan kesehatan, energi, dan ritel.
Perusahaan keamanan siber ReliaQuest mengidentifikasi gateway Wi-Fi yang disusupi di beberapa kota di AS serta wilayah lain di dunia, seperti India dan Arab Saudi.
Karena perangkat tersebut melayani acara perusahaan, pembajakan akun Microsoft 365 dapat memberikan penyerang akses ke informasi bisnis sensitif, komunikasi, dan dokumen pribadi.
“Kami mengamati lalu lintas ke gerbang yang disusupi ini dari organisasi-organisasi di berbagai industri, termasuk jasa keuangan, jasa profesional, hukum, layanan kesehatan, energi, dan ritel – mengonfirmasi bahwa ini bukan penargetan sektor tertentu, namun kampanye yang kemungkinan besar dilakukan setelah karyawan bepergian ke mana pun mereka terhubung,” kata ReliaQuest.
Para peneliti yakin aktivitas ini mirip dengan Kampanye berbasis router FrostArmada dikaitkan dengan kelompok spionase Rusia APT28 (alias Fancy Bear, Forest Blizzard).
Rantai serangan
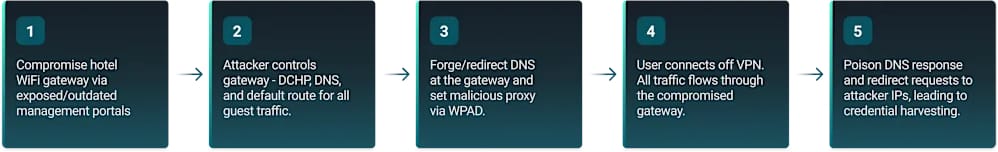
Tidak jelas bagaimana akses awal ke peralatan Wi-Fi diperoleh, namun ReliaQuest mengatakan pelaku ancaman bisa saja mengeksploitasi antarmuka manajemen yang terlindungi secara lemah dan terbuka (misalnya, SSH, SNMP, dasbor admin web) atau kerentanan.
Setelah penyerang mendapatkan akses administrator, mereka dapat mengubah pengaturan DNS gateway untuk mengalihkan koneksi ke domain yang sah ke infrastruktur di bawah kendali penyerang.
ReliaQuest mengatakan bahwa penyerang mendaftarkan setidaknya empat domain untuk menyiapkan portal masuk Microsoft palsu: m365-owa[.]com, owa-ms365[.]com, ms365-device[.]com, dan ms365-live[.]com.
Dengan perubahan pengaturan DNS, pengguna yang mencoba mengakses portal masuk Microsoft yang sah akan diarahkan ke halaman phishing peretas dan memasukkan kredensial mereka.
Dalam beberapa kasus, para peneliti mengamati aliran otentikasi kode perangkat di mana target dialihkan ke halaman Microsoft palsu dengan sebuah prompt.
“Apa yang tidak dapat dilihat pengguna adalah menyetujui perintah tersebut akan mengotorisasi sesi yang dimulai oleh penyerang,” kata ReliaQuest. Para peneliti mencatat bahwa otorisasi permintaan yang dimulai oleh penyerang menyebabkan token OAuth yang sah dikeluarkan untuk klien penyerang.
Tindakan ini melewati perlindungan autentikasi multifaktor (MFA) tanpa mencuri kredensial apa pun atau mencegat token akses.
Sumber: ReliaQuest
Dalam sekitar sepertiga kasus yang diselidiki, penyerang juga berusaha menyalahgunakan Web Proxy Auto-Discovery (WPAD) dengan merespons pencarian WPAD otomatis Windows dengan file konfigurasi otomatis proxy (PAC) yang berbahaya.
Secara teoritis, ini akan mengarahkan lalu lintas dari aplikasi Windows, termasuk Chrome, melalui proxy yang dikendalikan penyerang, namun ReliaQuest tidak dapat memastikan bahwa serangan ini berhasil.
Para peneliti juga menekankan bahwa penggunaan server DNS publik seperti Google 8.8.8.8 tidak mencegah serangan ini, karena gateway memalsukan permintaan teks biasa sebelum mencapai penyelesai yang diinginkan.
ReliaQuest merekomendasikan penggunaan VPN terowongan penuh yang selalu aktif dan DNS terenkripsi dalam mode ketat sebagai langkah perlindungan yang kuat terhadap serangan ini.
Selain itu, perusahaan keamanan siber merekomendasikan untuk menonaktifkan WPAD, meninjau log untuk aktivitas mencurigakan, dan menonaktifkan aliran otentikasi Kode Perangkat di Microsoft Entra ID bila tidak diperlukan.
Uji setiap lapisan sebelum penyerang melakukannya
Tim keamanan mencatat 54% serangan yang berhasil dan hanya memberikan peringatan 14%. Sisanya bergerak melalui lingkungan Anda tanpa terlihat.
Whitepaper Picus menunjukkan bagaimana simulasi pelanggaran dan serangan menguji aturan SIEM dan EDR Anda sehingga ancaman berhenti lolos saat terdeteksi.